医疗影像领域的 HIPAA 合规 AI:BAA 涵盖哪些内容,以及如何使用患者数据训练
了解医疗影像领域的 HIPAA 合规 AI 有哪些要求、Ultralytics 的 BAA 涵盖哪些内容,以及如何使用患者数据进行标注、训练和部署。
Ultralytics 已完成涵盖 Ultralytics Platform 和 Ultralytics YOLO 的 HIPAA 安全规则自我评估,并且 Ultralytics Platform 现在向符合资格的 Enterprise 客户提供业务伙伴协议(BAA)。HIPAA 没有官方认证,因此医院安全审核人员实际会检查的是已签署的 BAA 和有效运行的安全计划。
对于放射科、病理科或医疗器械团队来说,这会改变你们对可识别扫描图像的处理方式。仅在已签署 BAA 涵盖的服务和配置中使用 PHI,并为其他所有情况落实你们自己的保护措施。下文将介绍自我评估和 BAA 涵盖的内容、如何在这些边界内标注、训练和部署医疗影像模型,以及这些做法与使用自托管 Ultralytics YOLO、将所有像素保留在内部相比有何不同。
“HIPAA 合规 AI”意味着已签署 BAA,并落实你自己的控制措施#
HIPAA 主要由三个部分组成:安全规则、隐私规则和违规通知规则。这些规则都不会让产品通过某项测试后就能展示认证标志。Google Cloud 的 HIPAA 页面对此说得很明白:HHS “不提供 HIPAA 合规认证计划”,合规责任由供应商和客户共同承担。
实际运作机制是 BAA。在 HHS 关于 HIPAA 与云计算的指南中,HHS 指出,受监管实体只有在与服务提供商签署符合 HIPAA 要求的 BAA 并遵守 HIPAA 规则的前提下,才能使用云服务存储或处理电子受保护健康信息(ePHI)。该指南中的三点与视觉 AI 密切相关:
- 合规身份取决于服务,而不是文书。 如果云服务提供商代表受监管实体创建、接收、维护或传输 ePHI,该提供商就是业务伙伴,即使数据已加密且提供商不持有密钥也是如此。
- 未签署 BAA 就是违规。 如果受监管实体让服务提供商在没有 BAA 的情况下维护 ePHI,就违反了 HIPAA 规则。
- BAA 不会授权所有用途。 业务伙伴只能按照合同规定使用 PHI;受监管实体本身也必须获准进行相应使用或披露,正如 HHS 的业务伙伴指南所述。使用患者记录训练模型,是你的组织必须根据自身情况评估的用途。
对于医学图像分析团队来说,实践中的“HIPAA 合规 AI”意味着三件事:在任何 PHI 到达之前,你的供应商已签署 BAA;供应商运行符合安全规则要求的安全计划;你的团队仍需管理访问权限、去标识化,并自行进行风险分析。
Ultralytics 的自我评估和 BAA 实际涵盖哪些内容#
我们的信任与安全页面列出了多种安全证明材料。它们在控制措施由谁、以何种方式检查方面各不相同,医院审核人员会分别询问这些材料。
| 证明材料 | 内容 | 验证方 | 范围 |
|---|---|---|---|
| ISO/IEC 27001:2022 | 经认证的信息安全管理体系 | Insight Assurance,2026 年 | Ultralytics YOLO 和 Ultralytics Platform |
| SOC 2 Type I | 对安全性、可用性和保密性控制措施的鉴证 | Insight Assurance,2026 年 | 涵盖完整 Platform |
| 渗透测试 | 附有鉴证函的外部测试 | 独立第三方,2026 年 | Ultralytics Platform |
| HIPAA 安全规则自我评估 | 依据 NIST SP 800-66 Rev. 2 开展的评估 | Ultralytics(自我评估) | Ultralytics Platform 和 Ultralytics YOLO |
| 业务伙伴协议 | 符合 45 C.F.R. § 164.504(e) 要求的合同 | 由双方签署 | 符合资格的 Enterprise 客户 |
自我评估证明的是安全计划,而不是认证#
Ultralytics 信任中心常见问题指出,我们依据 NIST SP 800-66 Rev. 2(NIST 关于实施安全规则的指南)完成了 HIPAA 安全规则自我评估。该评估涵盖 Ultralytics Platform 和 Ultralytics YOLO,并以我们通过 ISO/IEC 27001:2022 认证的 ISMS 和 SOC 2 报告为基础。Ultralytics 安全团队手册记录显示,该评估于 2026 年 10 月完成。这是自我评估,而非独立审计。
该评估背后的控制措施适用于所有 Platform 套餐:静态和传输中加密、强制启用 MFA、最小权限 IAM,以及年度渗透测试。正如我们的安全政策文档所述,你可以通过信任中心获取证书、审计报告和政策文件。
BAA 明确规定获准使用 PHI 的方式和保护责任#
HHS 的业务伙伴协议示范条款列出了任何 BAA 都必须涵盖的内容。以下是 HIPAA 通常要求的条款,并非引用自 Ultralytics 协议:
- 获准的使用和披露。 业务伙伴只能按照合同许可或法律要求使用或披露 PHI。
- 保护措施。 业务伙伴必须采取适当的保护措施,包括针对 ePHI 的安全规则保护措施。
- 报告。 业务伙伴必须报告合同不允许的使用或披露,包括未加密 PHI 的泄露和安全事件。
- 分包商。 任何处理 PHI 的分包商都必须同意遵守相同的限制。
- 终止。 协议终止时,业务伙伴必须在可行的情况下返还或销毁 PHI。
Ultralytics 服务条款第 3.5 节规定了这些要求在 Platform 上的适用方式:
- 未签署 BAA 不得使用 PHI。 除非 BAA 已生效,否则你不得上传 PHI。
- 仅限 Enterprise。 Enterprise 客户可能符合签署 BAA 的资格;其他套餐均无法签署 BAA。BAA 是一份单独协议,只有双方签署后才会生效。
- 范围由合同规定。 Ultralytics 可以将 BAA 限定在指定服务或配置范围内。在签约期间、围绕 BAA 设计工作流程之前,请确认具体范围。
- 你仍需自行履行自身义务。 你需要确定自己是受监管实体还是业务伙伴,并负责自己的 HIPAA 合规工作,包括依据 45 C.F.R. § 164.514 进行的任何去标识化处理。
信任中心还说明了签署后仍由你负责的事项:对上传的数据进行分类、管理用户访问权限,以及保护团队使用的工作站。Platform 账单文档将 HIPAA BAA 列为符合资格客户可使用的 Enterprise 功能,同时还列有 SSO/SAML 和本地部署数据与计算。
去标识化扫描图像无需 BAA#
并非所有医学图像都是 PHI。我们的医疗健康解决方案页面指出,去标识化数据不属于 PHI,因此符合要求的去标识化数据集可以通过任何套餐上传到 Platform。
HHS 的去标识化指南介绍了两种方法。安全港法要求移除 45 C.F.R. § 164.514(b)(2) 列出的 18 类标识符,并且不得实际知晓剩余信息可能识别出某个人;该方法允许使用符合条件的重新识别代码。专家认定法则由合格专家记录重新识别风险极低的结论;如果专家分析支持,也可以保留日期等数据。医学影像有其特殊风险:DICOM 标头包含患者标识信息,正面全脸照片属于 18 类标识符之一,而且还需检查烧录在像素中的文本以及元数据。
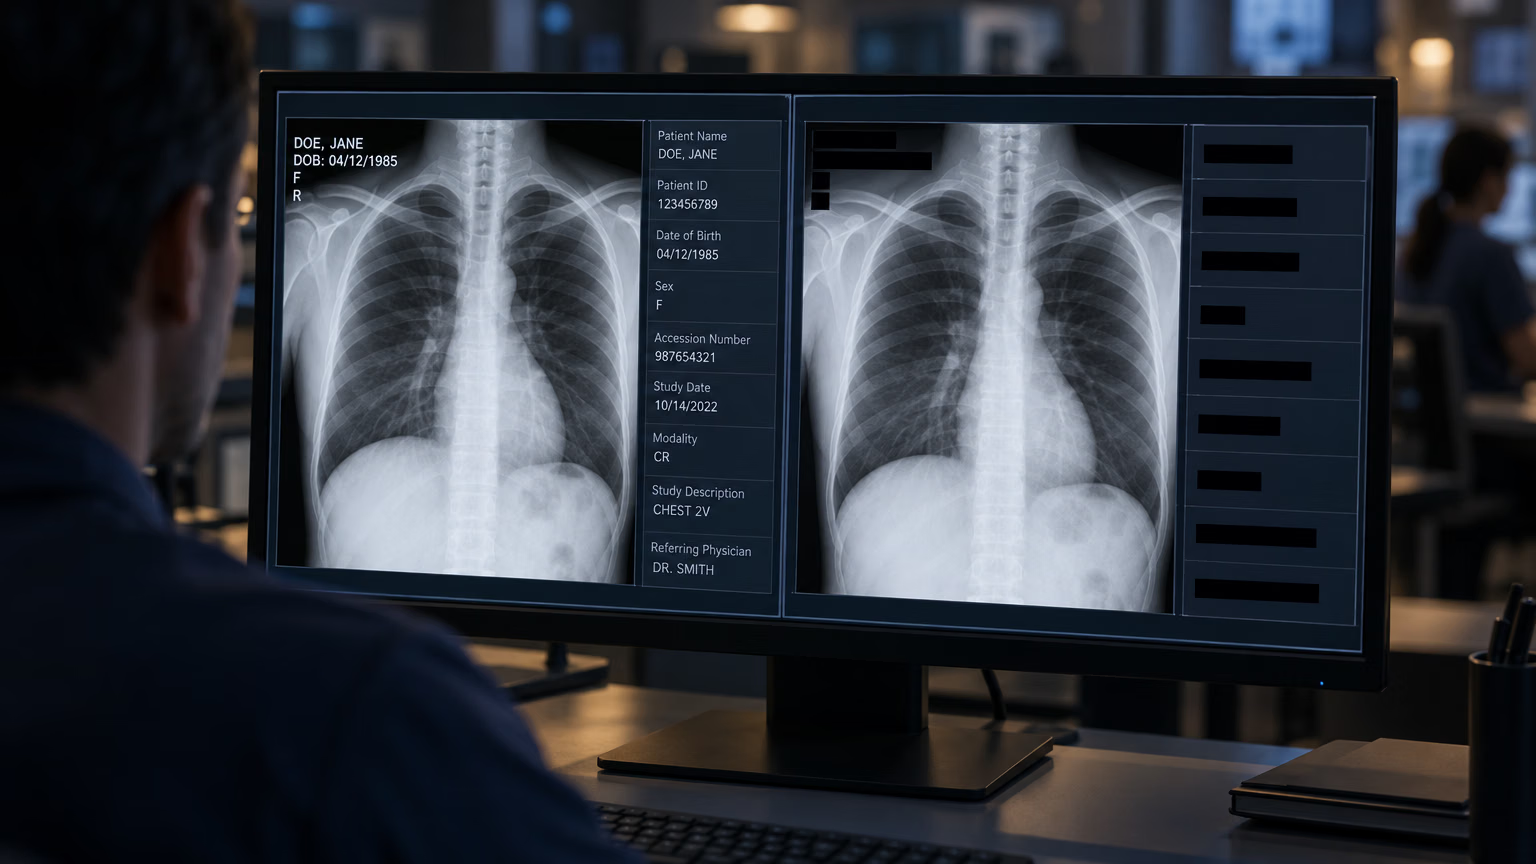
如果数据集不符合安全港法或专家认定法的要求,就应将其视为 PHI。此时有三种途径:
在已签署的 BAA 范围内进行标注、训练和部署#
仅在已签署 BAA 涵盖的服务和配置中使用 PHI。在该范围内,你需要在每个步骤作出以下决定。
1. 在本地准备适用于模型的图像#
在本地准备适用于模型的 PNG 或 TIFF 图像,检查元数据和烧录在图像中的标识信息,并在上传前检查转换后的图像。Platform 接受其支持的上传格式中列出的常见图像格式,因此你应将 DICOM 检查数据转换为其中一种格式,作为自身数据处理流程的一部分,并对转换脚本进行版本控制。转换本身不会完成去标识化:被删除的标头不会保留,但烧录在帧中的文字会随像素一同保留。
2. 在首次上传前设置工作区#
在入门设置期间选择数据区域。根据 Platform 文档,数据集、模型和托管训练数据会保留在你选择的区域:美国(爱荷华州)、欧盟(比利时)或亚太地区(台湾)。之后你无法自行更改区域;迁移需要提交支持请求。正如数据处理协议所述,个人资料和账单记录等账户级数据会在全球范围内处理。
Enterprise 默认设为 Private,直到所有者或管理员更改设置;上传 PHI 前,请确认每个数据集和项目都设为 Private。默认可见性设置可以配置,之后也可以更改单个资源的可见性。
使用四种团队角色(Owner、Admin、Editor、Viewer)遵循最小权限原则。Viewer 仅可查看;需要更正并保存标签的临床人员需要 Editor 或更高权限。启用 SSO/SAML,让访问权限与身份提供商保持一致。
3. 在 BAA 范围内进行标注#
标注编辑器提供用于检测、分割、分类、姿态和 OBB 的手动工具。它还支持 SAM 3.1 点击分割、你自己训练的 YOLO 模型,以及可根据类别提示为整张图像中的数据集类别添加标签的模型。Platform 托管了 10 个类别提示模型,包括 Moondream 3.1、Qwen3.8 27B 和 SAM 3.1 Text。“无需提供商密钥”描述的是计费方式,并不代表 BAA 涵盖该模型,因此请确认你用于 PHI 的任何托管模型都在 BAA 范围内。
OpenAI、Anthropic、Google 和其他提供商提供的付费模型使用你自己的提供商 API 密钥运行,每张图像都会通过你的账户发送给相应提供商。请将该提供商视为一项独立的供应商选择:提供商的 BAA 必须涵盖 Platform 实际使用的具体 API、模型和配置。Google 就是一个典型例子。Platform 的 Gemini 集成使用 AI Studio API 密钥,并受 Gemini API 条款约束;而 Google Cloud 的 BAA 涵盖其 HIPAA 范围中列出的 Google Cloud 服务。Platform 中 Gemini 集成是否可以处理 PHI 尚未得到验证,因此不要将其用于 PHI。
无论由哪种工具生成边界框,临床人员都应检查、更正并批准这些标注。人在环路中的标注是让数据标注流程在临床应用中站得住脚的关键。
4. 在你的区域内训练 YOLO26#
从项目页面启动云端训练。选择数据集版本、Ultralytics YOLO26 模型和 GPU;训练运行期间,Platform 会持续显示指标、控制台输出和最佳检查点。每次运行都保存一个数据集版本:审计人员询问生产环境中的模型由哪些标签生成时,你就可以用该版本作答。
数据区域提供的是存储位置保证。如果合同还限制处理地点,请在训练前向 Ultralytics 确认 GPU 所在位置以及 BAA 的覆盖范围。
5. 部署到单租户端点或导出模型#
专用端点在 42 个区域运行,其中 9 个位于美国。每个端点都是独立的单租户服务,拥有自己的 URL 和绑定的 API 密钥,因此只有该密钥能够调用端点。删除或停用绑定的密钥不会撤销对端点的直接访问权限。请停止或删除部署;轮换密钥后再重新创建部署。
端点区域与数据区域彼此独立,每张请求图像都会在端点所在位置进行处理,因此请选择协议允许的区域。端点监控仅会将示例图像保存在服务实例的内存中,停止服务或重新部署即可清除这些图像。如果推理必须在医院内部运行,请将模型导出为 ONNX、TensorRT 或 OpenVINO 等格式,并在自己的服务器或设备上运行。
使用自托管 YOLO 将患者数据保留在内部#
有些组织决定,无论签署了什么合同,患者图像像素都绝不离开自己的网络。Ultralytics 提供两种方案来支持这一做法,它们的边界划分有所不同。
| 受 BAA 约束的 Platform | Platform 本地部署 | 自托管 Ultralytics YOLO | |
|---|---|---|---|
| 图像像素存储位置 | 你的 Platform 数据区域 | 仅在你连接的计算机上 | 仅在你的环境中 |
| 发送给 Ultralytics 的内容 | 图像、标签、模型 | 标签、标注、指标、最佳检查点 | 不包含图像;默认启用分析和崩溃报告 |
| AI 辅助标注 | 在 BAA 范围内 | 否 | 你自己的工具 |
| 套餐 | Enterprise,面向符合资格的客户 | Enterprise | Python 包 |
| 谁负责运行基础设施 | Ultralytics | 共享 | 你 |
Platform 本地部署可将像素保留在你的硬件上#
本地部署集成只需一条安装命令,即可将 Linux、macOS 或 Windows 计算机连接到 Enterprise 工作区。用于导入、预览和训练的源数据集像素及其衍生数据集像素都保留在这台计算机上。浏览器会直接从已连接的计算机加载预览,因此请在这台计算机的浏览器中打开 Platform。数据集文件夹以只读方式挂载,训练在本地通过 CPU 或 NVIDIA GPU 运行,不会将数据发送到云端计算环境。
请仔细了解数据边界。类别、标签和标注存储在 Platform 中,训练指标和最佳检查点也会上传到 Platform。文档提醒,权重、标签和指标可能包含从图像中学到的信息,因此只有像素严格保留在本地。关于模型反演的研究说明了为什么检查点应纳入你的风险分析,也说明了为什么使用源自 PHI 的标签时,On Premise 应纳入你的 BAA 范围。由于图像不会离开你的主机,Platform 的智能标注、自动标注和云端训练无法处理 On Premise 数据集。
自托管 YOLO 可将图像保留在你的网络内#
在你自己的服务器上运行 ultralytics Python 软件包,可将训练和推理图像保留在你的网络内。我们的安全常见问题说明,如果 YOLO 在 Platform 之外运行,Ultralytics 不会处理或存储推理数据;服务条款还补充说明,DPA 不适用于这种情况,并且在 HIPAA 适用的情况下,你需要自行负责合规。根据我们的数据收集文档,软件包的匿名分析功能默认开启,且绝不会包含图像。在Ultralytics 设置中设置 sync=False,即可关闭分析和崩溃报告。
该设置不会阻止下载。软件包首次使用时,会通过下载和依赖项检查获取权重、字体和缺失的依赖项。要在隔离网络环境中使用,请预先安装依赖项、权重和字体,禁用外部日志记录集成,并阻止出站流量。
下面是一个关闭分析功能后进行本地训练、验证和导出的示例:
from ultralytics import YOLO, settings

# Turn off anonymous analytics and crash reports on this machine
settings.update({"sync": False})

# On an air-gapped server, copy yolo26n.pt in beforehand
model = YOLO("yolo26n.pt")

# Train on a local dataset in YOLO format
model.train(data="path/to/your_dataset.yaml", epochs=100, imgsz=640)

# Validate, then export for on-site inference
metrics = model.val()
print(f"mAP50-95: {metrics.box.map:.3f}")
model.export(format="onnx")在患者数据进入处理流程之前,请先在联网的开发计算机上使用公开的脑肿瘤数据集(1,116 张 MRI 和 CT 图像,2 个类别)进行测试。传入 data="brain-tumor.yaml" 会自动下载该数据集,因此请在隔离网络环境之外进行这项测试。
需要权衡的是运维工作。Platform 原本会负责 GPU、标注工具、版本管理、部署和监控,这些都需要由你的团队来运行。我们对托管云端与自托管计算机视觉的比较详细分析了这些成本。
哪种方案适合你的团队#
如果你的组织接受云服务业务伙伴,并且所需服务均在已签署的 BAA 覆盖范围内,请选择 Platform。 标注、训练和部署共用一个工作区,并内置版本管理和访问控制。
如果你的政策要求像素数据留在建筑物内,但你仍希望在联网的计算机上进行手动标注、跟踪实验和管理模型,请选择 Platform 本地部署。 请将上传的标签和检查点纳入你的风险分析和 BAA 范围。
如果任何源自患者数据的信息都不得离开你的网络,或者推理必须在扫描仪旁边的设备上运行,请选择自托管 YOLO。 你可以使用相同的 YOLO26 模型,并获得最大的控制权;基础设施由你的团队负责运行。
无论选择哪种方案,模型都只是辅助决策的工具。诊断签核仍由临床医生负责,并须遵守你的用例所需的任何监管许可。我们的放射学中的 AI概述介绍了这些模型如何融入临床工作流程;我们的企业采购指南则帮助安全团队准备供应商审查。要启动 BAA 流程,请联系你的 Ultralytics 客户代表,或通过定价页面申请 Enterprise 演示。他们会确认你的资格、与你商定范围,并在上传任何 PHI 之前签署 BAA。这也适用于自托管 YOLO 客户,因为 PHI 可能会通过支持请求或专业服务工作传给我们。
常见问题
没有。HHS 不会为任何产品提供 HIPAA 认证计划,无论该产品是否使用 AI。你可以核实供应商是否签署 BAA、是否根据安全规则评估了自身控制措施,以及持有哪些独立证明,例如 ISO 27001 认证或 SOC 2 报告。
BAA 限制业务伙伴使用和披露 PHI 的方式,并要求其保护 PHI、报告未经授权的披露和泄露事件、要求分包商遵守相同条款,以及在合同终止时尽可能返还或销毁 PHI。BAA 必须符合 45 C.F.R. § 164.504(e)。这并不意味着产品在你的使用场景中就“符合 HIPAA”:访问控制、去标识化和风险分析仍由你负责。
Ultralytics 已依据 NIST SP 800-66 Rev. 2 完成 HIPAA 安全规则自评估,评估范围涵盖 Ultralytics Platform 和 Ultralytics YOLO。该评估以我们通过 ISO/IEC 27001:2022 认证的 ISMS 和 SOC 2 Type I 报告为基础;符合资格的 Enterprise 客户可以申请 BAA。由于 HIPAA 没有认证,合规性取决于供应商的计划以及你使用服务的方式。
只有签署 BAA 后才可以;只有符合资格的 Enterprise 客户才能签署 BAA,而且只能上传到 BAA 覆盖的服务和配置中。没有 BAA 时,你不得上传 PHI。符合安全港或专家判定标准的图像不属于 PHI,可用于任何套餐。
在你自己的环境中运行 YOLO Python 软件包时,Ultralytics 不会收到训练或推理图像。你仍需负责该基础设施上的 HIPAA 合规性。设置
sync=False可关闭软件包默认启用的匿名分析和崩溃报告。Platform 中的付费供应商模型使用你自己的供应商 API 密钥运行,因此图像会发送给该供应商。供应商的 BAA 必须涵盖 Platform 所用的确切 API、模型和配置,且该设置必须符合你的 Ultralytics BAA 范围。Platform 的 Gemini 集成使用 AI Studio 密钥,其处理 PHI 的资格尚未核实,因此不要将其用于 PHI。
Comments
Ask a question, share your results, or help someone else.









