Visão computacional para setores regulamentados: uma lista de verificação de análise de segurança da Ultralytics
Uma lista de verificação de segurança para visão computacional em setores regulamentados: escopo de SOC 2 e ISO 27001, opções locais e isoladas de redes, privacidade e SLAs.
 Kristian Sommer16 min de leitura
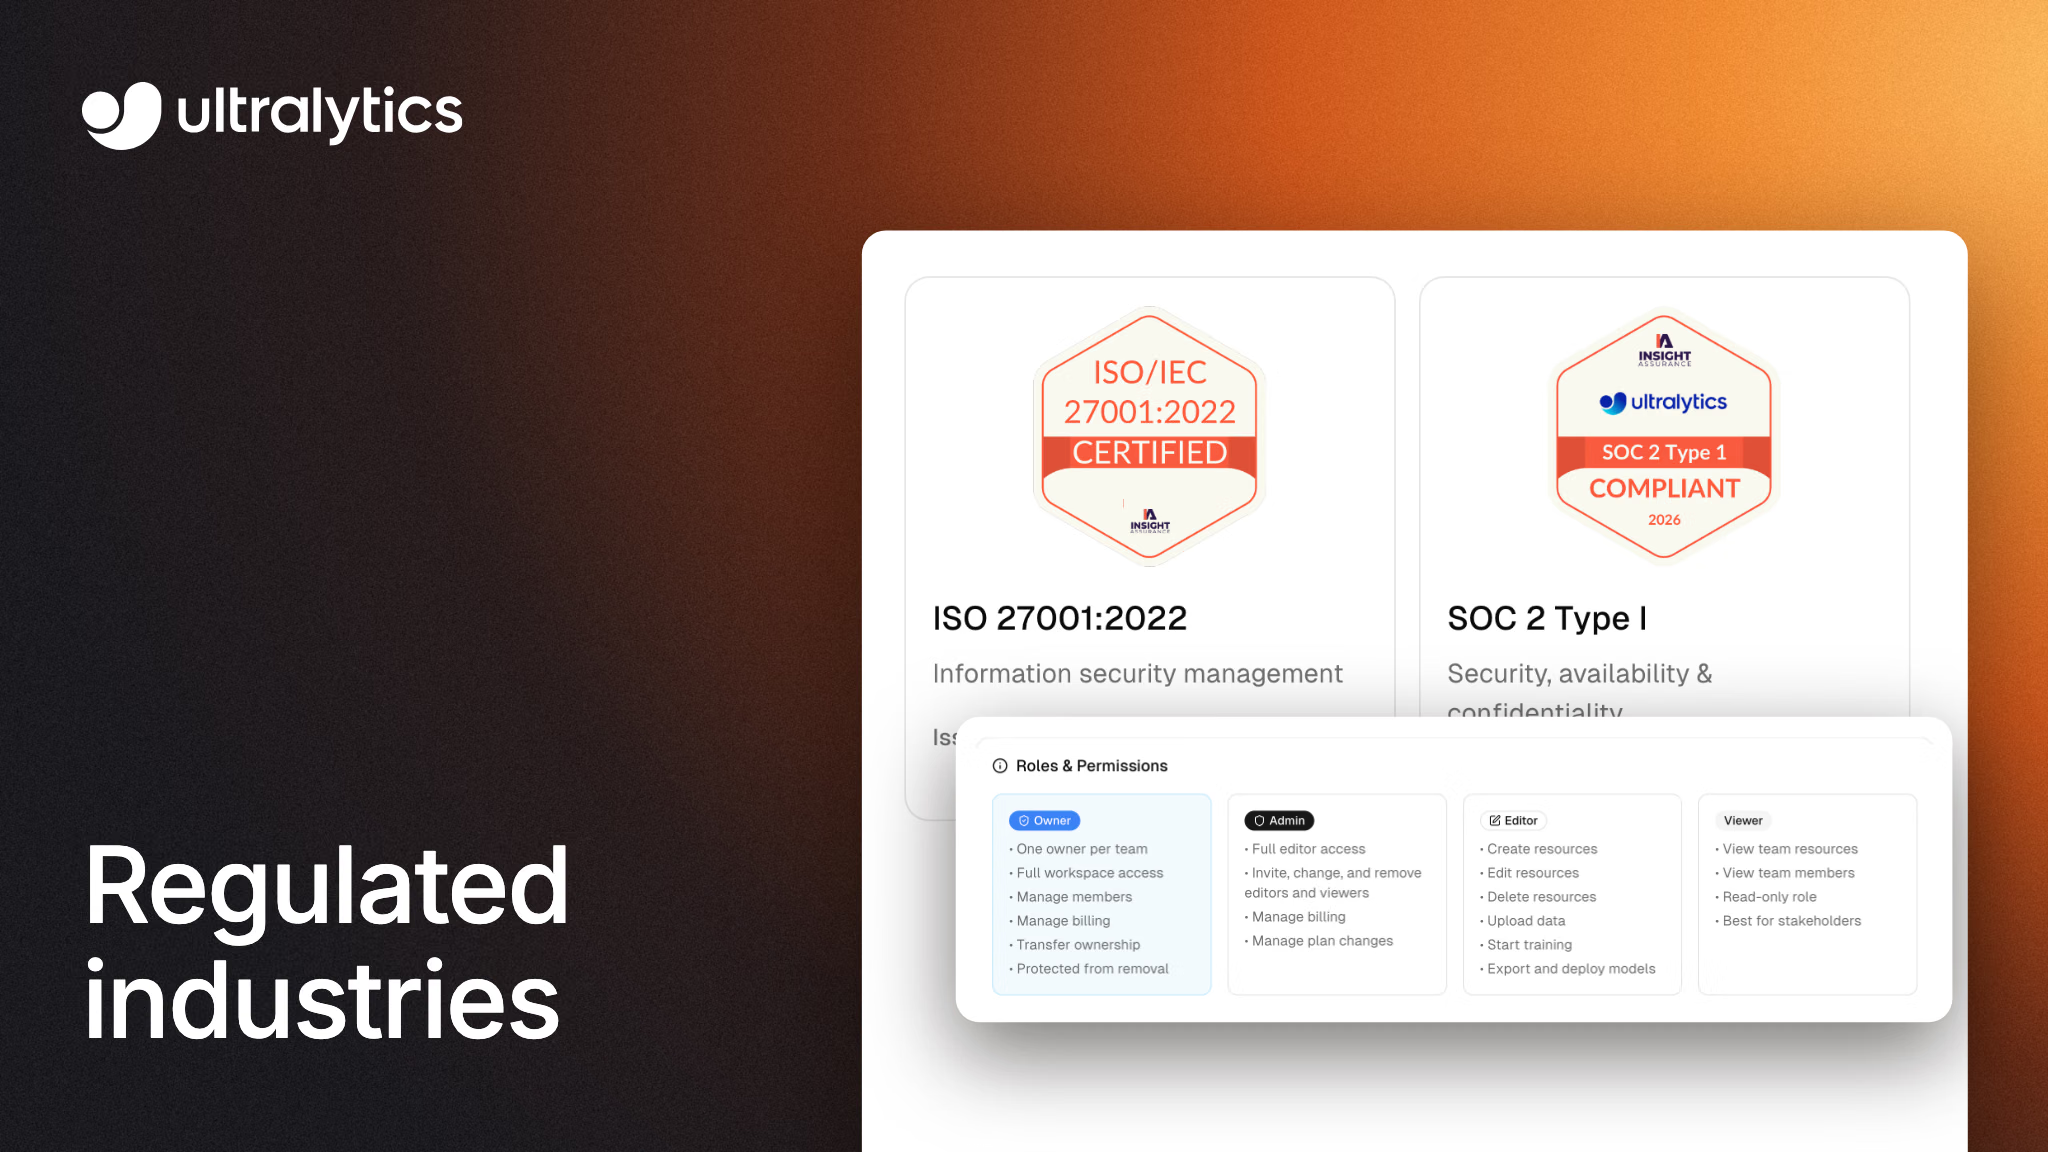
Quando uma plataforma de visão computacional passa por uma análise em um setor regulamentado, os avaliadores verificam quatro aspectos: evidências de segurança independentes, o fluxo de imagens e dados de modelos, como o acesso e as alterações são controlados e o que o contrato se compromete a oferecer. Essas verificações dão suporte a uma avaliação. Elas não tornam um sistema de visão computacional compatível por si só, pois as regras aplicáveis dependem do seu sistema, dos seus dados e de como você os utiliza.
Esta lista de verificação destina-se às equipes de segurança, conformidade e compras dos setores de saúde, ciências da vida, manufatura, energia, finanças e administração pública que estão avaliando Ultralytics YOLO, Ultralytics Platform ou qualquer outra pilha de IA de visão computacional. Cada seção lista as evidências a solicitar, a pergunta a responder e o que continua sendo sua responsabilidade. Se você ainda está escolhendo entre arquiteturas de fornecedores, comece pelo nosso guia de compras de visão computacional empresarial e depois volte aqui para a análise.
Comece pelos requisitos aplicáveis ao seu caso de uso#
Comece decidindo quais requisitos realmente se aplicam antes de coletar documentos dos fornecedores. Uma lista de certificações desejadas atrasa as análises e ainda pode deixar de atender ao que interessa ao seu órgão regulador. Os frameworks abaixo ilustram requisitos a avaliar para o seu caso de uso. Use-os como um roteiro de perguntas, não como orientação jurídica.
| Framework | Escopo | O que estabelecer para um projeto de visão computacional |
|---|---|---|
| SOC 2 | Organizações de serviços, em qualquer setor | Um relatório de auditoria sobre os controles do fornecedor para um sistema definido |
| ISO/IEC 27001 | Qualquer setor | Um sistema de gestão da segurança da informação certificado, dentro de um escopo definido |
| HIPAA | Entidades cobertas e associados comerciais dos EUA que lidam com informações de saúde protegidas (PHI) | Se o fornecedor atua como associado comercial e se é necessário um acordo de associado comercial (BAA) |
| GDPR | Dados pessoais tratados dentro do âmbito territorial do GDPR | Papéis de controlador e operador, uma base legal, termos para operadores e salvaguardas para transferências internacionais |
| FDA 21 CFR Part 11 e requisitos GxP aplicáveis | Registros e assinaturas eletrônicos abrangidos pela Part 11, além de atividades regidas por normas de boas práticas | Quais registros e sistemas estão no escopo e, em seguida, controles de validação, acesso, trilha de auditoria, retenção e assinatura |
| IEC 62443 | Sistemas de automação e controle industrial | Zonas, conduítes e níveis de segurança desejados definidos por meio de uma avaliação de riscos, além dos requisitos para fornecedores |
| FedRAMP | Serviços de nuvem abrangidos que tratam informações federais em nome de agências federais dos EUA | Se isso se aplica ao uso pretendido e, em seguida, o status de autorização e o limite avaliado da oferta específica |
| EU AI Act | Provedores, implementadores e outros operadores abrangidos pelo seu escopo | Seu papel, o uso pretendido, a classificação de risco e as obrigações e datas aplicáveis |
Sua responsabilidade: os relatórios e certificados dos fornecedores abrangem o sistema do próprio fornecedor. A validação da Part 11, a avaliação de riscos da IEC 62443, a análise de papéis do GDPR e a classificação do EU AI Act ainda precisam ser feitas no seu ambiente e para o seu caso de uso.
Verifique as evidências de segurança e seu escopo exato#
Solicite: o relatório SOC 2 atual, o certificado ISO/IEC 27001 com a declaração de escopo e o resumo mais recente do teste externo de penetração.
Pergunte: as evidências abrangem o produto e a configuração que você está comprando? O tipo de relatório atende à sua política?
Um relatório SOC 2 Type I inclui a opinião de um auditor sobre a descrição do sistema e o desenho dos controles em uma data específica. Um relatório Type II também aborda se esses controles operaram efetivamente durante um período determinado. Portanto, verifique qual tipo de relatório sua política de compras exige. Leia a opinião, o escopo e quaisquer exceções, não apenas a capa. Um certificado ISO/IEC 27001 abrange um sistema de gestão da segurança da informação dentro de um escopo definido, e auditorias de acompanhamento mantêm sua validade entre as auditorias de recertificação.
Ultralytics atualmente: a Ultralytics Platform é certificada pela ISO/IEC 27001:2022 e possui um relatório SOC 2 Type I, ambos emitidos em 2026 e com a plataforma completa no escopo de todos os planos, segundo nossa página de segurança e página de preços. Os relatórios, um atestado de teste de penetração e a lista de subprocessadores estão disponíveis no Trust Center. A página de segurança lista um relatório SOC 2 Type I. Se sua política exigir Type II, confirme no início da análise se há um relatório adequado disponível. As evidências publicadas incluem Ultralytics YOLO e Ultralytics Platform no sistema de gestão certificado pela ISO/IEC 27001:2022, e a Platform completa no escopo do SOC 2 Type I. Para os pacotes de código aberto YOLO, analise também os controles da cadeia de fornecimento: verificação contínua de vulnerabilidades, análise de código, alertas de dependências, verificação de segredos e uma lista de materiais de software (SBOM) em cada lançamento.
Mapeie o percurso de imagens, rótulos e modelos#
Solicite: uma descrição do fluxo de dados para a sua configuração exata, abrangendo imagens de origem, rótulos, pesos de modelos treinados, métricas e logs.
Pergunte: quais desses dados saem da sua rede, para onde vão e quais ainda precisam de acesso à internet?
Use estes quatro padrões de implantação para estruturar sua análise do fluxo de dados:
| Padrão | O que sai do seu ambiente | Quem executa |
|---|---|---|
| API de visão computacional na nuvem | Cada imagem enviada para análise | Fornecedor |
| Plataforma gerenciada com residência de dados | Imagens, rótulos e modelos armazenados na região escolhida por você | Fornecedor |
| Pixels de conjuntos de dados locais, gerenciamento na nuvem | Rótulos, anotações, métricas e pesos de modelos selecionados; os pixels de origem permanecem locais | Você executa a ingestão e o treinamento localmente; o fornecedor executa a interface |
| Auto-hospedado, opcionalmente isolado de redes | Depende da sua configuração; uma instalação isolada de redes não tem rota para serviços externos | Você |
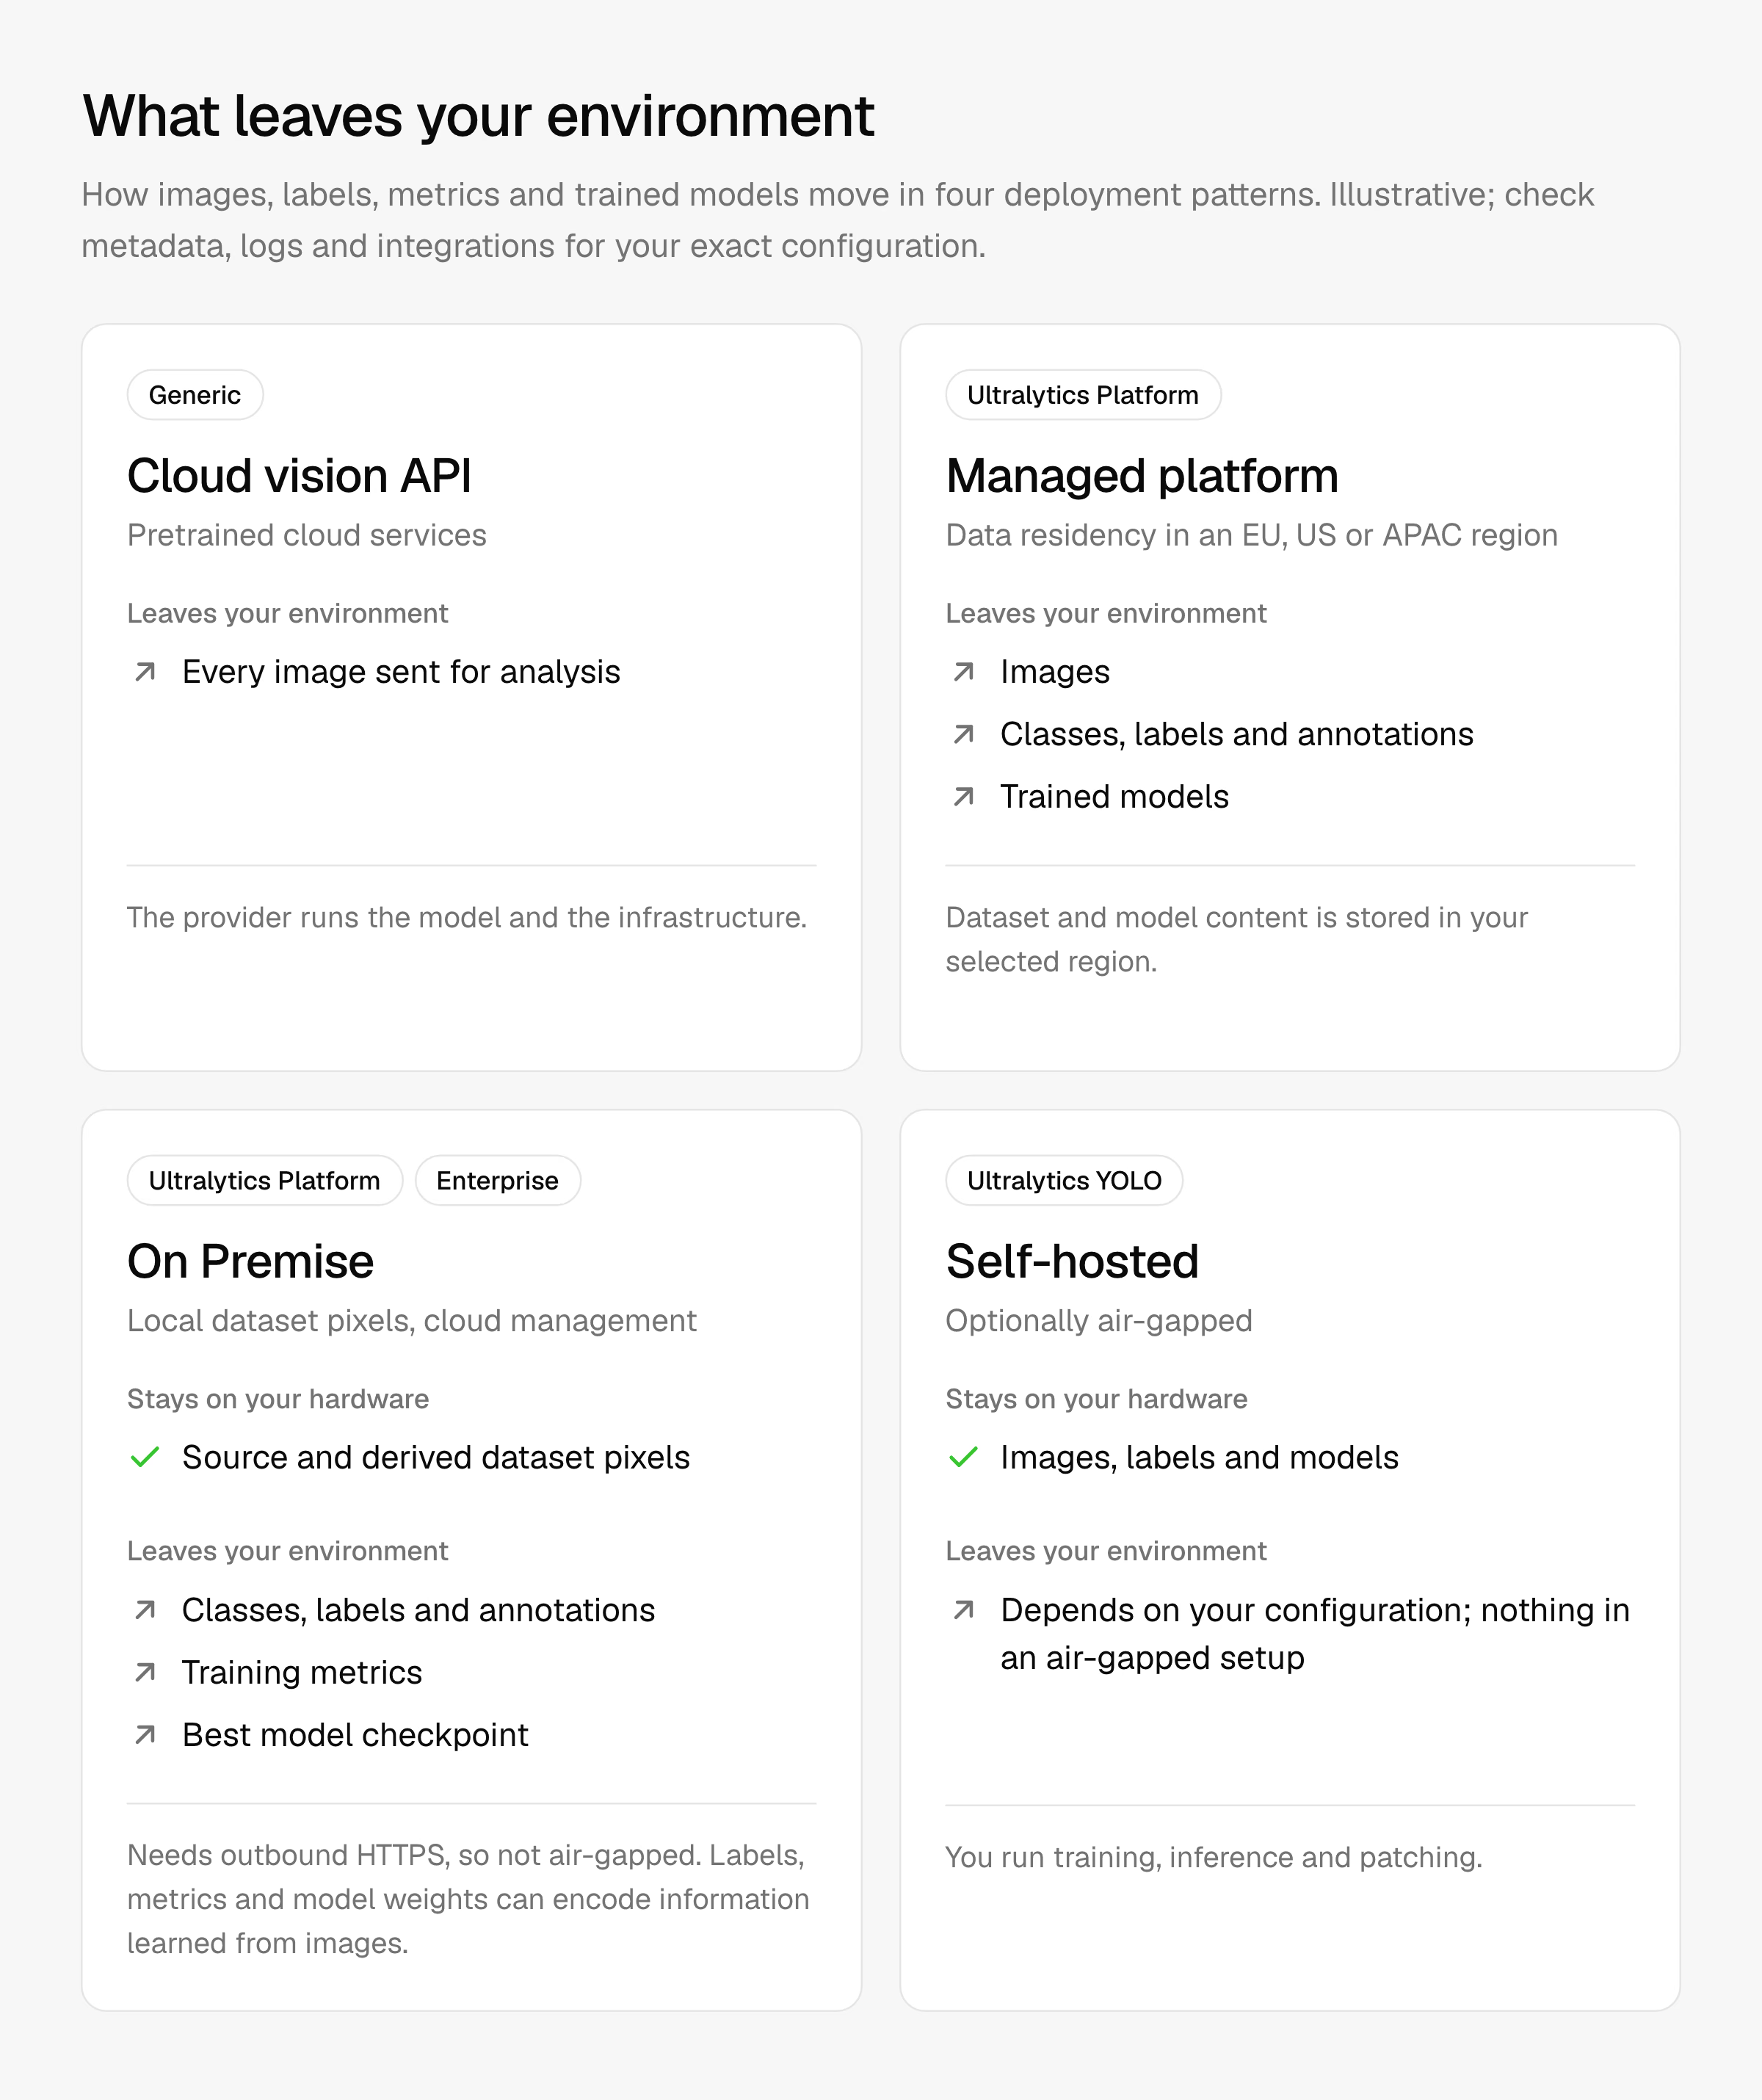
Como imagens, rótulos, métricas e pesos de modelos atravessam os limites do seu ambiente em cada padrão. Os fluxos exatos dependem da sua configuração.
Ultralytics atualmente:
- Gerenciada com residência de dados. A Ultralytics Platform armazena o conteúdo dos conjuntos de dados e dos modelos na região da UE, dos EUA ou da APAC selecionada durante a integração; para alterá-la, é necessário solicitar suporte. Cada implantação dedicada usa a região selecionada quando o endpoint é criado. A região de dados é uma garantia de armazenamento: dados da conta, como informações de perfil e cobrança, são processados globalmente. Portanto, confirme os locais de processamento da GPU se o seu contrato restringir onde o processamento ocorre.
- Pixels de conjuntos de dados locais. A opção On Premise da Platform, incluída no plano Enterprise, indexa e treina conjuntos de dados que permanecem no seu próprio computador Linux, macOS ou Windows. A Platform nunca armazena, registra nem processa esses pixels de origem. Rótulos, anotações e métricas são armazenados na Platform, e o melhor checkpoint é carregado para exportação e implantação. Esses artefatos podem codificar informações aprendidas das imagens, portanto inclua-os na sua análise. A configuração exige HTTPS de saída para a Platform, registros do Docker e downloads de pacotes Python; por isso, o On Premise não é uma opção isolada de redes.
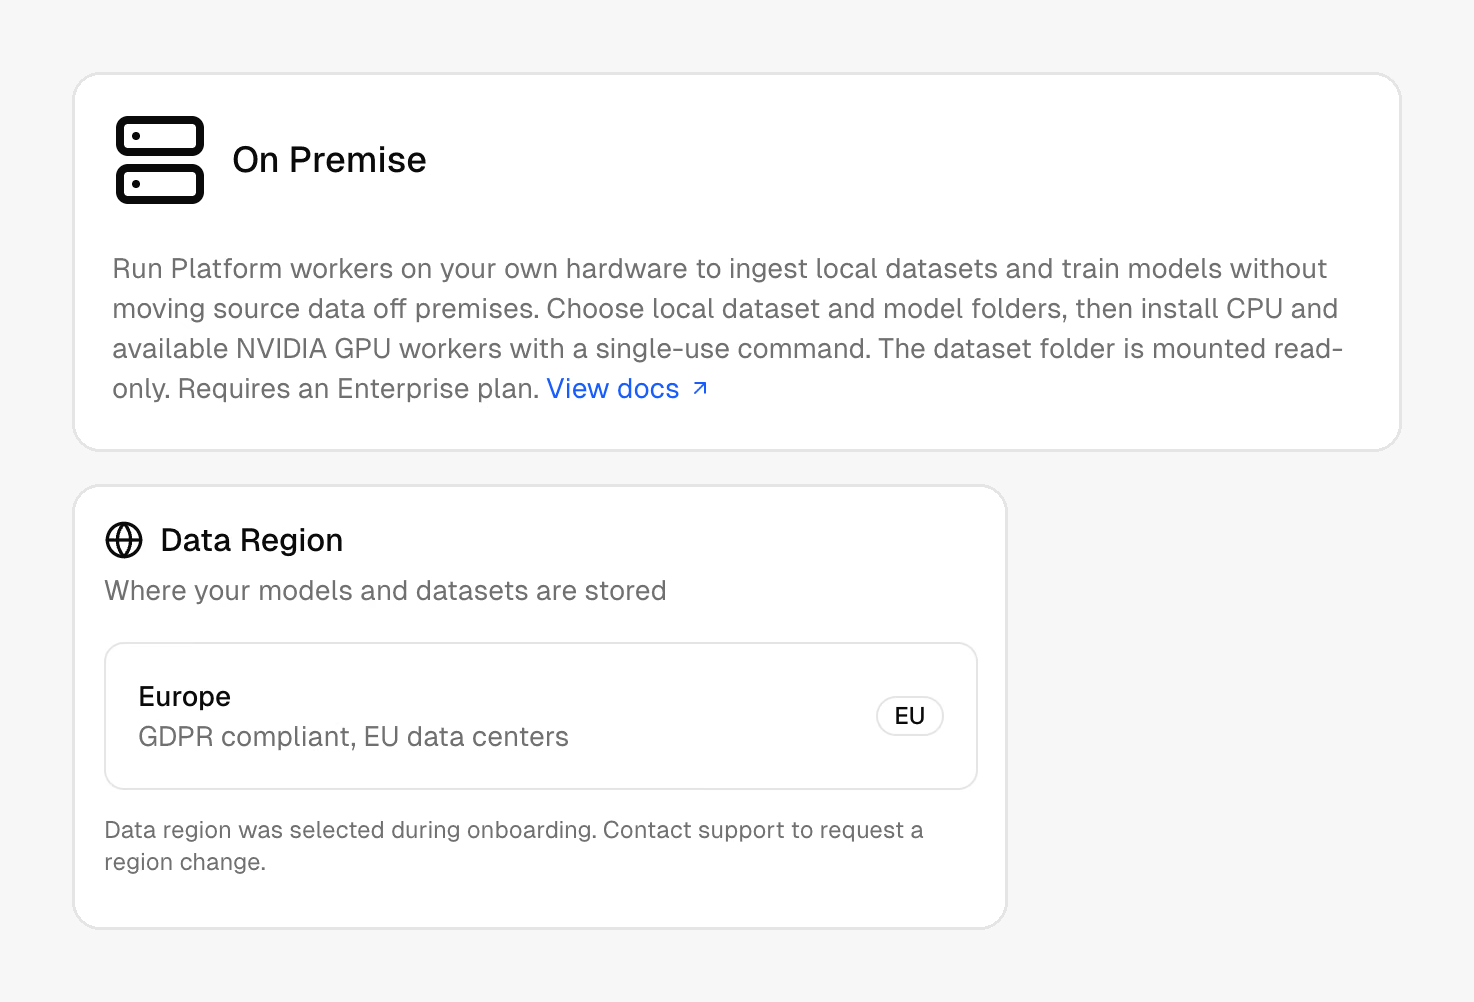
Configurações On Premise e Região de dados da Platform. O On Premise ainda precisa de acesso à internet, e a residência de dados na UE, por si só, não comprova conformidade com o GDPR.
- Auto-hospedado. O pacote Python Ultralytics YOLO treina, valida, executa e exporta modelos nos seus próprios servidores. Quando o YOLO é executado fora da Platform, a Ultralytics não processa nem armazena seus dados de inferência. O uso comercial e interno empresarial fora dos termos da AGPL-3.0 exige uma Ultralytics Enterprise License.
Implantações isoladas de redes#
Um sistema isolado de redes não tem rota para a internet; por isso, tudo o que o software normalmente baixaria precisa chegar pelo processo de transferência aprovado por você. Para o Ultralytics YOLO:
- Prepare e teste todo o fluxo de trabalho. Transfira os pacotes, arquivos de modelo, conjuntos de dados e recursos de runtime necessários ao seu fluxo de trabalho. Em seguida, teste o treinamento, a inferência e a exportação com a rede bloqueada antes de aprovar o ambiente.
- Desative a telemetria. De acordo com nossa documentação de coleta de dados, a análise anônima do pacote vem ativada por padrão e nunca inclui imagens. Definir
sync=Falsedesativa a análise e os relatórios de falhas. Desative também as integrações externas de registro. - Exporte para um runtime aprovado. Os modelos YOLO podem ser exportados para ONNX, TensorRT, OpenVINO e outros formatos, permitindo executar a inferência em uma pilha de serviço já aprovada pela sua equipe de infraestrutura.
- Imponha o isolamento na rede. As configurações de software são uma segunda linha de defesa, não a primeira.
Sua responsabilidade: em implantações auto-hospedadas ou isoladas de redes, sua equipe gerencia as GPUs, a rotulagem, o controle de versões, o monitoramento e a aplicação de patches. Nossa comparação entre visão computacional gerenciada na nuvem e auto-hospedada aborda esses custos.
Analise a privacidade, o acesso e o tratamento de dados#
Solicite: o contrato de tratamento de dados, os termos de retenção e exclusão, a lista de subprocessadores e uma descrição dos controles de acesso.
Pergunte: o fornecedor pode usar suas imagens para treinar os próprios modelos? Quem, dentro da empresa fornecedora, pode acessar seus dados?
Obtenha uma resposta contratual sobre o uso para treinamento. Processar suas imagens para oferecer um recurso solicitado por você, como a anotação automática, é diferente de usá-las para aprimorar os próprios modelos do fornecedor; os dois casos devem ser tratados separadamente.
Ultralytics atualmente:
- Termos contratuais. O contrato de tratamento de dados documenta as práticas de tratamento, processamento e retenção de dados, e há cláusulas contratuais padrão disponíveis. Os planos Enterprise acrescentam proteções jurídicas para conjuntos de dados e treinamento de modelos; confirme no seu contrato os termos exatos aplicáveis ao seu uso.
- Acesso. Nossa página de segurança lista SSO/MFA e controle de acesso baseado em função para a Ultralytics Platform, com MFA obrigatório. O plano Enterprise também inclui SSO/SAML. Os membros da equipe nos planos Pro e Enterprise recebem as funções Owner, Admin, Editor ou Viewer.
- Criptografia. Os dados são criptografados em trânsito e em repouso.
- Recursos de IA no seu próprio armazenamento. Os conjuntos de dados indexados do Amazon S3, Google Cloud Storage ou Azure Blob Storage têm uma opção de recursos de IA, ativada por padrão. Enquanto estiver ativada, as GPUs da Ultralytics e os provedores de modelos de IA poderão processar essas imagens para recursos como anotação inteligente, anotação automática e treinamento na nuvem. Desative-a para manter as imagens fora desses serviços; a anotação manual e o treinamento local continuarão funcionando. As imagens do On Premise nunca saem do seu host, portanto esses recursos não estão disponíveis para elas.
- Dados de saúde. Concluímos uma autoavaliação da HIPAA Security Rule, e um BAA está disponível para clientes Enterprise elegíveis. Carregue PHI somente depois que ambas as partes assinarem o BAA e apenas nos serviços e configurações abrangidos por ele. Nosso guia sobre IA compatível com a HIPAA para imagens médicas explica a configuração.
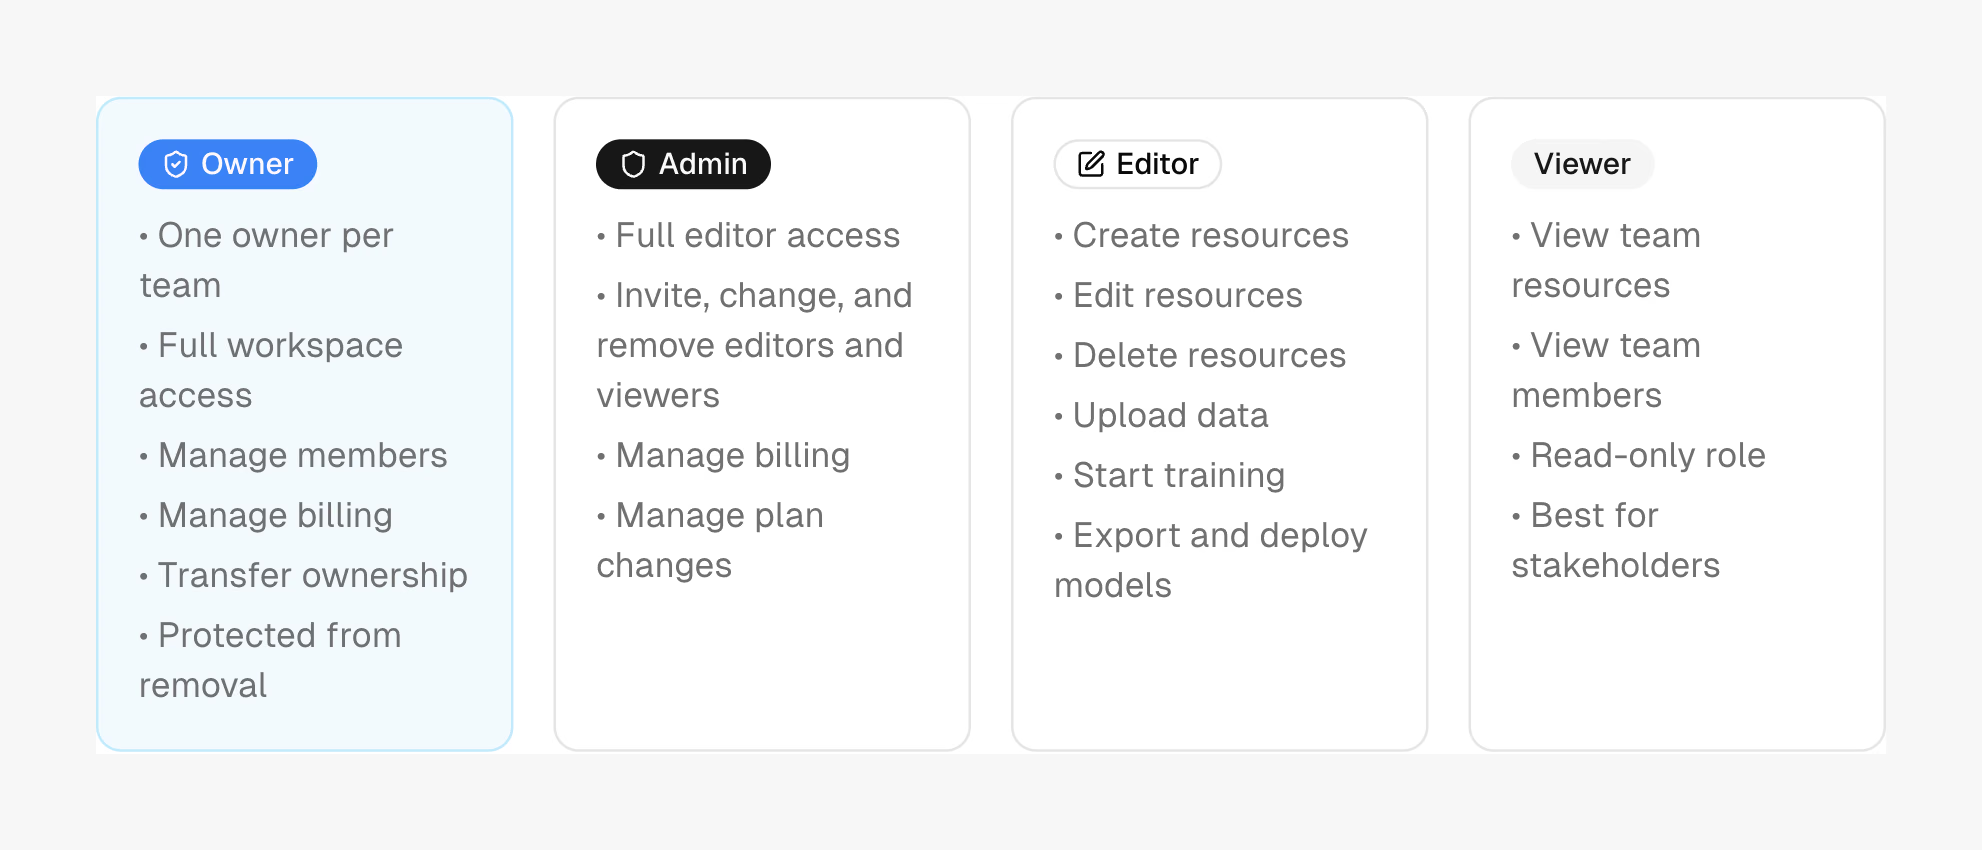
Funções do espaço de trabalho da Ultralytics Platform: Owner, Admin, Editor e Viewer, cada uma com permissões diferentes.
Para comparação, os grandes provedores de nuvem publicam listas de serviços para dados de saúde. A AWS lista o Amazon Rekognition em sua referência de serviços elegíveis para HIPAA, e o Google Cloud inclui o Cloud Vision entre os produtos abrangidos pelo seu BAA da HIPAA. Seja qual for o fornecedor escolhido, confirme se o serviço específico está nessa lista.
Estabeleça a rastreabilidade e a aprovação de alterações#
Solicite: como os conjuntos de dados e modelos têm suas versões controladas, quais eventos são registrados, por quanto tempo os registros são mantidos e como podem ser exportados.
Pergunte: você consegue mostrar quais dados foram usados para treinar o modelo em produção, quem o alterou e quem aprovou o lançamento?
Uma plataforma pode facilitar a coleta dessas evidências. Ela não pode validar um sistema regulamentado por você.
Ultralytics atualmente: para conjuntos de dados carregados e prontos, a Ultralytics Platform permite criar versões imutáveis e numeradas do conjunto de dados, que podem ser baixadas, comparadas e restauradas. As versões não estão disponíveis para conjuntos de dados conectados por armazenamento na nuvem ou On Premise; essas fontes precisam ter seu próprio processo de controle de versões. O feed de atividades da Platform registra tarefas de treinamento, alterações em conjuntos de dados, exportações e implantações de modelos, eventos de chaves de API e alterações de configurações. Os eventos podem ser exportados como CSV ou JSON, com horários, identificadores de recursos, nomes de usuário, e-mails e IDs, além dos metadados dos eventos. A documentação de atividades não comprova a validação da Part 11; portanto, avalie se o feed e os controles associados atendem aos requisitos do uso pretendido.
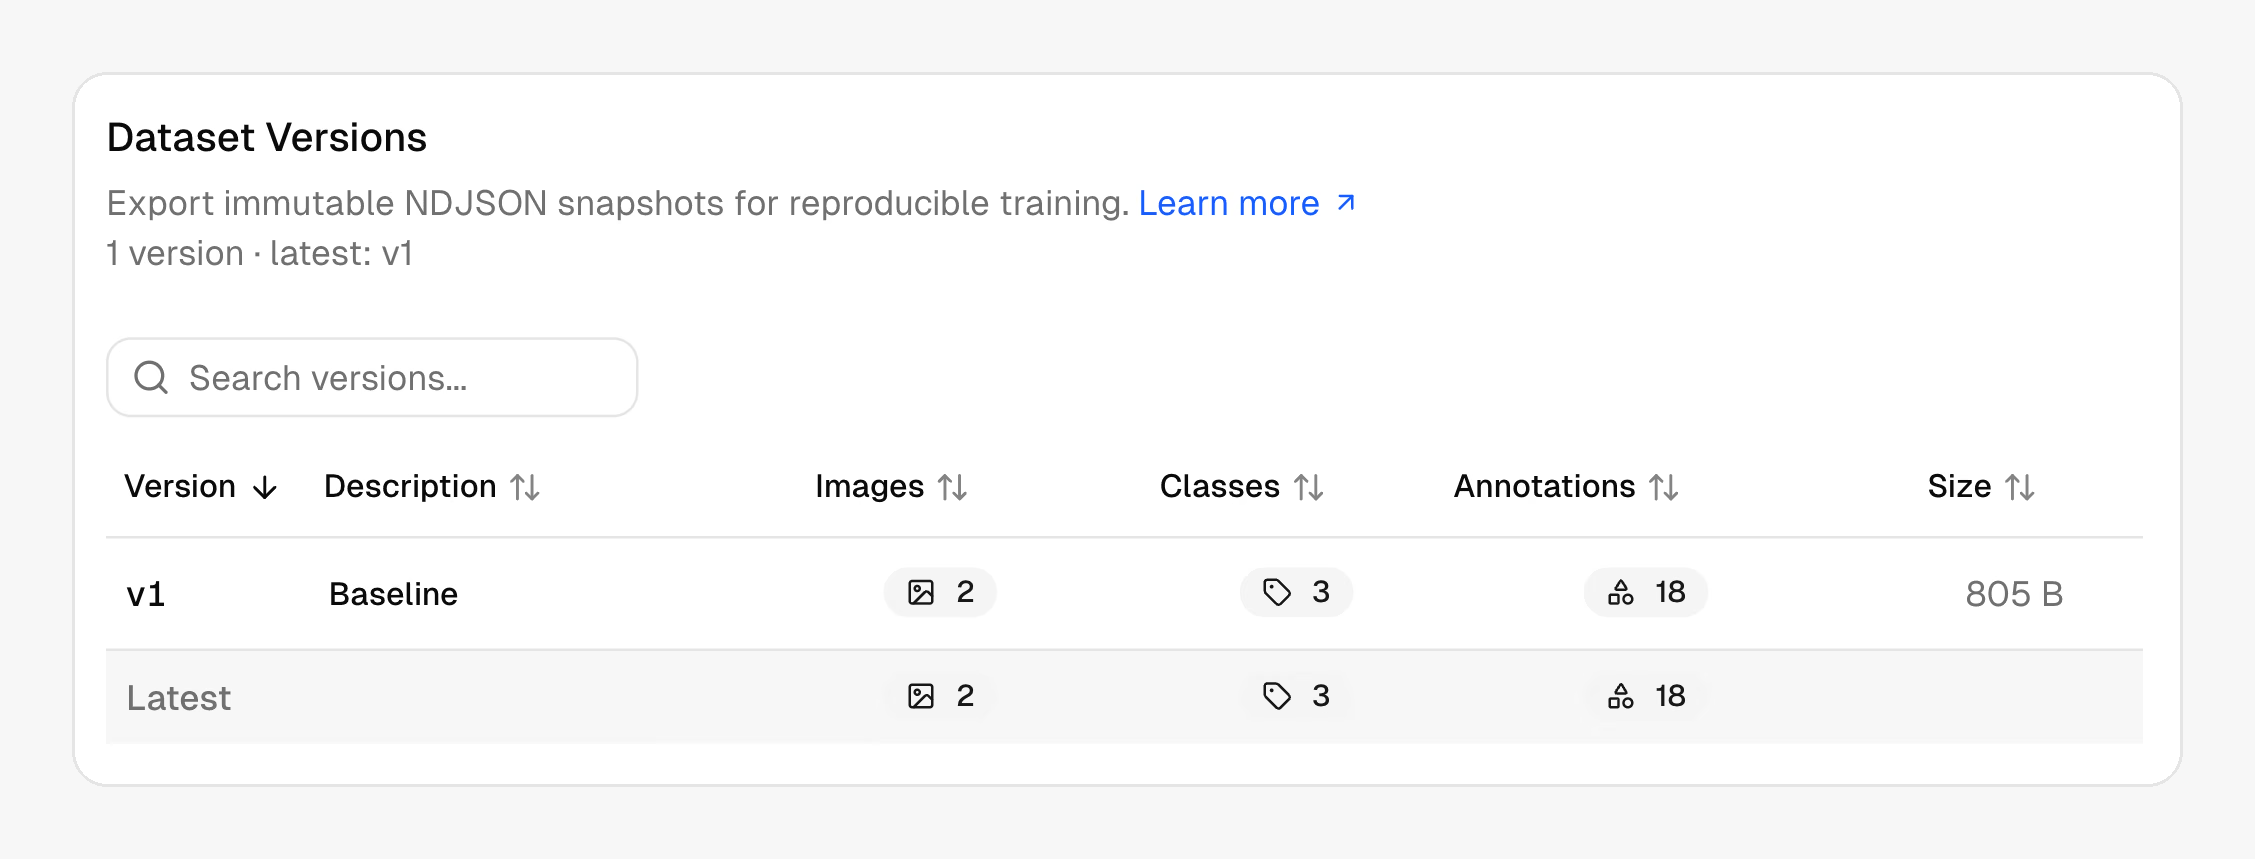
Versões imutáveis e numeradas dos conjuntos de dados carregados na Ultralytics Platform, com contagens de imagens, classes e anotações. Conjuntos de dados conectados ao armazenamento na nuvem e ao On Premise precisam ter seu próprio processo de controle de versões.
Sua responsabilidade: registre a versão do conjunto de dados e o checkpoint do modelo usados em cada lançamento e mantenha os testes de aceitação, as aprovações e os registros de alterações no seu próprio sistema de qualidade.
Defina compromissos de suporte e disponibilidade#
Solicite: o documento de SLA, os tempos de resposta do suporte e o processo de comunicação de incidentes.
Pergunte: o que exatamente está coberto, como a disponibilidade é medida e o que acontece quando a meta não é atingida?
Leia três aspectos em qualquer SLA: o que está coberto (treinamento, endpoints de inferência ou o aplicativo Web), como o tempo de atividade é medido e qual solução se aplica. Os SLAs de nuvem publicados são boas referências. Por exemplo, o SLA do Cloud Vision do Google Cloud estabelece uma meta mensal de tempo de atividade de pelo menos 99,9%.
Ultralytics atualmente: os planos Enterprise incluem SLAs personalizados e integração e suporte dedicados. O status do serviço e o histórico de incidentes estão disponíveis publicamente em status.ultralytics.com.
Sua responsabilidade: em implantações auto-hospedadas e isoladas de redes, cabe a você projetar a disponibilidade. A relação com o fornecedor passa então a abranger suporte, avisos de segurança e atualizações.
Monte o pacote de aprovação#
Conclua a análise com um único pacote que os responsáveis pela aprovação possam aprovar ou com um impedimento documentado. Inclua:
- Os requisitos aplicáveis e quem os confirmou
- O relatório SOC 2 (com o respetivo tipo), o certificado ISO/IEC 27001 e os respetivos âmbitos, e o resumo do teste de penetração
- Um diagrama do fluxo de dados para a configuração exata, incluindo os elementos que precisam de acesso à Internet
- O acordo de tratamento de dados, os termos de retenção e a lista de subprocessadores
- Uma resposta contratual explícita sobre se os teus dados podem ser usados para treinar os modelos do fornecedor
- O BAA, se o fornecedor atuar como associado comercial ao abrigo da HIPAA
- Definições de controlo de acesso: SSO, autenticação multifator e funções
- Os teus registos de controlo de versões, aprovação de alterações e validação
- O SLA, os termos de suporte e os termos de licenciamento para implementação comercial
- Quaisquer lacunas em aberto, os respetivos responsáveis e a decisão tomada
Perguntas frequentes
Pergunta a cada fornecedor se tem um relatório SOC 2 e, em seguida, analisa o tipo e o âmbito do relatório. A Ultralytics Platform tem um relatório SOC 2 Tipo I e a certificação ISO/IEC 27001:2022, ambos abrangendo toda a plataforma, e os relatórios de auditoria estão disponíveis no Ultralytics Trust Center.
Sim, com um modelo autoalojado. O Ultralytics YOLO suporta a execução autoalojada. Para uma implementação isolada da Internet, prepara e testa todos os pacotes e ficheiros necessários ao teu fluxo de trabalho, desativa a análise com
sync=False, desativa as integrações externas e impõe o isolamento ao nível da rede. A Ultralytics Platform, incluindo a opção On Premise, precisa de acesso à Internet.O plano Enterprise da Ultralytics Platform inclui SSO/SAML, acesso à equipa baseado em funções e On Premise, que mantém as imagens dos conjuntos de dados e o treino no teu próprio hardware, enquanto as etiquetas, as métricas e o melhor modelo são enviados para a Platform. Os locais que precisam de isolamento total podem executar o Ultralytics YOLO em regime autoalojado ao abrigo de uma Enterprise License.
Pergunta ao fornecedor do serviço gerido se disponibiliza um SLA, o que abrange e como mede o tempo de atividade. Os planos Ultralytics Enterprise incluem SLAs personalizados. Nas implementações autoalojadas, a disponibilidade depende da tua própria infraestrutura.
Não. Os relatórios e certificados do fornecedor fornecem provas dentro de um âmbito definido. A tua organização continua a ter de determinar quais os requisitos aplicáveis ao seu sistema, aos seus dados e à utilização prevista, e de os cumprir.
Para veres as provas por detrás destas respostas, visita a nossa página de segurança e conformidade ou fala com a nossa equipa sobre uma Enterprise License.
Fontes, consultadas a 16 de novembro de 2026: página de segurança da Ultralytics, página de preços e documentação da Ultralytics Platform; referência de serviços elegíveis para HIPAA da AWS; página de conformidade com HIPAA do Google Cloud; SLA do Google Cloud Vision.
Escrito por
Engenheiro de conformidade de segurança · Ultralytics
Comentários
Faça uma pergunta, compartilhe seus resultados ou ajude alguém.









