IA em conformidade com a HIPAA para imagens médicas: o que um BAA abrange e como treinar com dados de pacientes
Descubra o que a IA em conformidade com a HIPAA exige para imagens médicas, o que um BAA da Ultralytics abrange e como anotar, treinar e implantar usando dados de pacientes.
A Ultralytics concluiu uma autoavaliação da HIPAA Security Rule que abrange a Ultralytics Platform e a Ultralytics YOLO, e a Ultralytics Platform agora oferece um contrato de associado comercial (BAA) a clientes Enterprise elegíveis. A HIPAA não tem certificação oficial, portanto, o que um avaliador de segurança hospitalar realmente verifica é um BAA assinado e um programa de segurança funcional.
Para uma equipe de radiologia, patologia ou dispositivos médicos, isso muda o que você pode fazer com exames identificáveis. Use PHI apenas nos serviços e configurações abrangidos pelo BAA assinado, e mantenha suas próprias salvaguardas para todo o restante. A seguir, explicamos o que a autoavaliação e o BAA abrangem, como anotar, treinar e implantar um modelo de imagens médicas dentro desse limite e como isso se compara a manter cada pixel internamente com a Ultralytics YOLO auto-hospedada.
“IA em conformidade com a HIPAA” significa um BAA assinado e seus próprios controles#
A HIPAA tem três partes principais: a Security Rule, a Privacy Rule e a Breach Notification Rule. Nenhuma delas permite que um produto passe em um teste e exiba um selo. A página do Google Cloud sobre HIPAA é clara: o HHS “não oferece um programa de certificação para conformidade com a HIPAA”, e a conformidade é compartilhada entre o fornecedor e o cliente.
O mecanismo prático é o BAA. Em suas orientações sobre HIPAA e computação em nuvem, o HHS afirma que uma entidade abrangida pode usar um serviço de nuvem para armazenar ou processar informações eletrônicas de saúde protegidas (ePHI) somente se assinar um BAA em conformidade com a HIPAA com o provedor e, de resto, cumprir as Regras da HIPAA. Três pontos dessas orientações são importantes para a IA de visão:
- A condição depende do serviço, não da documentação. Um provedor de nuvem que cria, recebe, mantém ou transmite ePHI para uma entidade abrangida é um associado comercial, mesmo que os dados estejam criptografados e o provedor não possua nenhuma chave.
- Não assinar o BAA é a violação. Uma entidade abrangida que contrata um provedor para manter ePHI sem um BAA em vigor viola as Regras da HIPAA.
- Um BAA não autoriza qualquer uso. O associado comercial só pode usar PHI conforme permitido pelo contrato, e a própria entidade abrangida deve ter autorização para fazer esse uso ou divulgação, conforme explica a orientação do HHS sobre associados comerciais. Treinar um modelo com registros de pacientes é um uso que sua organização precisa avaliar por conta própria.
Para uma equipe de análise de imagens médicas, “IA em conformidade com a HIPAA” significa, na prática, três coisas: seu fornecedor assina um BAA antes de receber qualquer PHI, o fornecedor mantém um programa de segurança que atende à Security Rule e sua equipe continua responsável pelo controle de acesso, pela desidentificação e pela própria análise de riscos.
O que a autoavaliação e o BAA da Ultralytics realmente abrangem#
Nossa página de Confiança e Segurança lista vários tipos de evidências de segurança. Elas diferem quanto a quem verificou os controles e de que maneira, e um avaliador hospitalar perguntará sobre cada uma separadamente.
| Evidência | O que é | Quem verificou | Escopo |
|---|---|---|---|
| ISO/IEC 27001:2022 | Sistema de gestão de segurança da informação certificado | Insight Assurance, 2026 | Ultralytics YOLO e Ultralytics Platform |
| SOC 2 Tipo I | Atestado dos controles de segurança, disponibilidade e confidencialidade | Insight Assurance, 2026 | Plataforma completa incluída no escopo |
| Teste de penetração | Teste externo com uma carta de atestado | Terceiro independente, 2026 | Ultralytics Platform |
| Autoavaliação da HIPAA Security Rule | Avaliação baseada no NIST SP 800-66 Rev. 2 | Ultralytics (autoavaliação) | Ultralytics Platform e Ultralytics YOLO |
| Contrato de associado comercial | Contrato que atende à 45 C.F.R. § 164.504(e) | Assinado por ambas as partes | Clientes Enterprise elegíveis |
A autoavaliação demonstra o programa, não é um certificado#
A FAQ do Ultralytics Trust Center informa que concluímos a autoavaliação da HIPAA Security Rule usando o NIST SP 800-66 Rev. 2, o guia do NIST para implementar a Security Rule. Ela abrange a Ultralytics Platform e a Ultralytics YOLO e se baseia em nosso ISMS certificado pela ISO/IEC 27001:2022 e em nosso relatório SOC 2. O manual da equipe de segurança da Ultralytics registra que ela foi concluída em outubro de 2026. Trata-se de uma autoavaliação, não de uma auditoria independente.
Os controles associados se aplicam a todos os planos da Platform: criptografia em repouso e em trânsito, MFA obrigatória, IAM com privilégio mínimo e testes de penetração anuais. Certificados, relatórios de auditoria e políticas estão disponíveis no Trust Center, conforme explica nossa documentação de políticas de segurança.
Um BAA define os usos permitidos de PHI e as obrigações de proteção#
As cláusulas de exemplo para contratos de associado comercial do HHS especificam o que todo BAA deve abordar. Estas são as cláusulas exigidas pela HIPAA em geral, não cláusulas citadas de um contrato da Ultralytics:
- Usos e divulgações permitidos. O associado comercial só pode usar ou divulgar PHI conforme permitido pelo contrato ou exigido por lei.
- Salvaguardas. Deve aplicar salvaguardas apropriadas, incluindo as proteções da Security Rule para ePHI.
- Notificação. Deve comunicar usos ou divulgações não permitidos pelo contrato, incluindo violações de PHI não protegidas e incidentes de segurança.
- Subcontratados. Qualquer subcontratado que trate PHI deve concordar com as mesmas restrições.
- Rescisão. Quando o contrato terminar, deve devolver ou destruir PHI, quando viável.
A seção 3.5 dos Termos de Serviço da Ultralytics define como isso funciona na Platform:
- Não envie PHI sem um BAA. A menos que haja um BAA em vigor, você não deve enviar PHI.
- Somente Enterprise. Clientes Enterprise podem ser elegíveis para um BAA; nenhum outro plano pode obtê-lo. Trata-se de um contrato separado, que só entra em vigor depois que ambas as partes o assinam.
- O escopo é definido no contrato. A Ultralytics pode limitar um BAA a serviços ou configurações especificados. Confirme o escopo exato durante a contratação, antes de planejar seu fluxo de trabalho com base nele.
- Suas obrigações continuam sendo suas. Você decide se é uma entidade abrangida ou um associado comercial e é responsável por sua conformidade com a HIPAA, incluindo qualquer desidentificação conforme 45 C.F.R. § 164.514.
O Trust Center também explica o que continua sob sua responsabilidade depois da assinatura: classificar os dados enviados, gerenciar o acesso dos usuários e proteger as estações de trabalho usadas pela sua equipe. A documentação de cobrança da Platform lista o BAA da HIPAA como um recurso Enterprise para clientes elegíveis, junto com SSO/SAML e dados e computação On Premise.
Exames desidentificados não precisam de BAA#
Nem toda imagem médica é PHI. Nossa página de soluções para saúde observa que dados desidentificados não são PHI; portanto, conjuntos de dados devidamente desidentificados podem ser enviados à Platform em qualquer plano.
As orientações do HHS sobre desidentificação descrevem dois métodos. O Safe Harbor remove os 18 tipos de identificadores listados em 45 C.F.R. § 164.514(b)(2) e exige que não haja conhecimento concreto de que as informações restantes possam identificar alguém; ele permite um código de reidentificação qualificado. O Expert Determination usa um especialista qualificado que documenta que o risco de reidentificação é muito pequeno, o que pode permitir dados como datas quando a análise do especialista sustenta essa decisão. Exames de imagem têm seus próprios riscos: os cabeçalhos DICOM contêm identificadores de pacientes, fotografias de rosto inteiro são um dos 18 identificadores e também é necessário verificar o texto gravado nos pixels, além dos metadados.
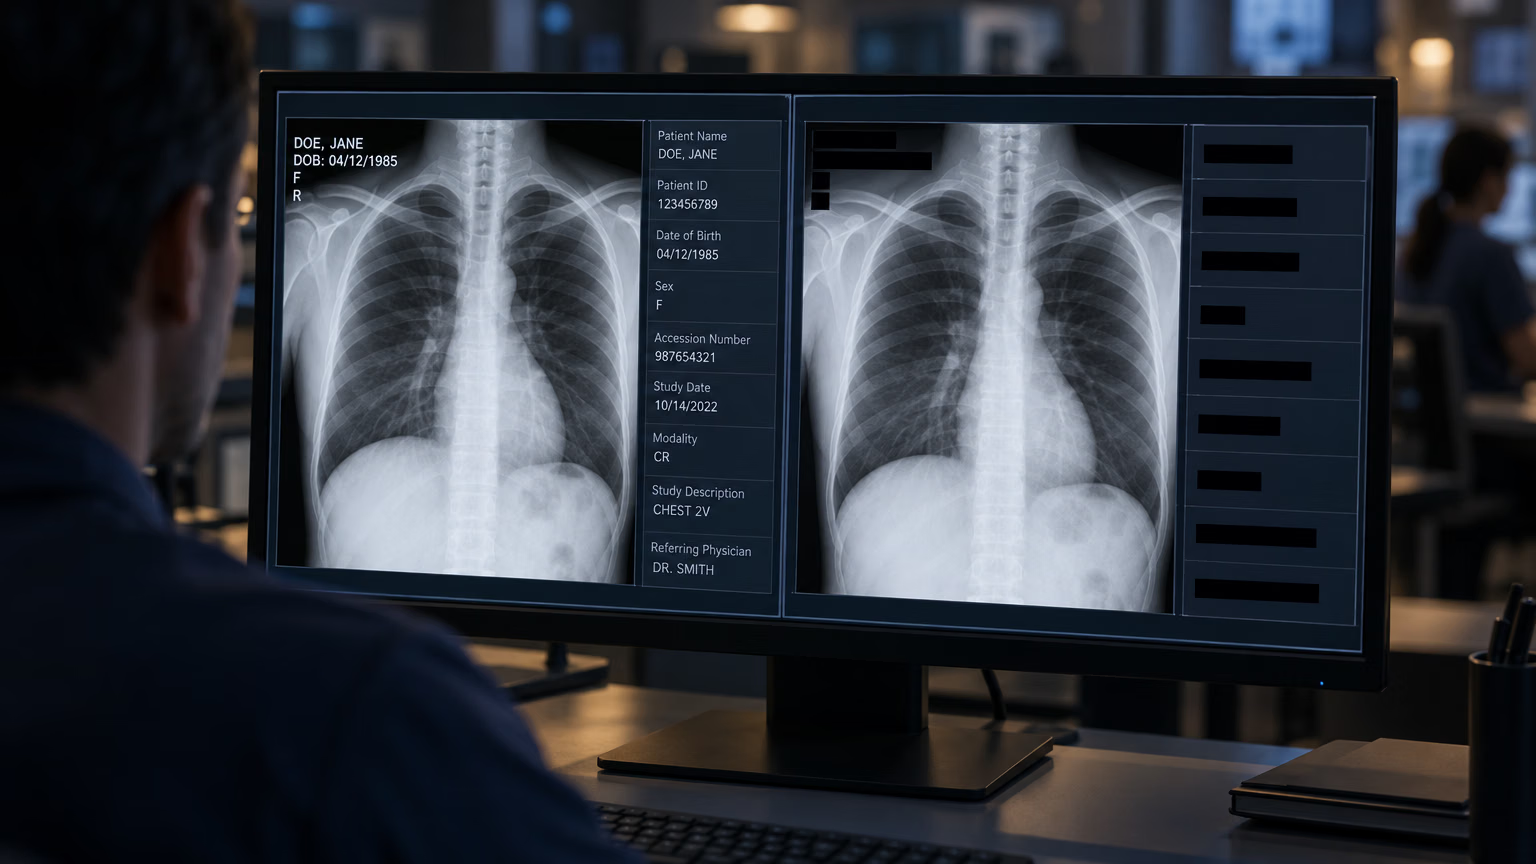
Se o conjunto de dados não atender ao Safe Harbor ou ao Expert Determination, trate-o como PHI. Isso deixa três opções:
Anotar, treinar e implantar sob um BAA assinado#
Use PHI somente nos serviços e configurações abrangidos pelo BAA assinado. Dentro desse escopo, estas são as decisões a tomar em cada etapa.
1. Prepare imagens prontas para o modelo localmente#
Prepare imagens PNG ou TIFF prontas para o modelo localmente, verifique os metadados e os identificadores gravados na imagem e inspecione as imagens convertidas antes do envio. A Platform aceita formatos de imagem comuns listados nos formatos de envio compatíveis; portanto, converta os estudos DICOM para um deles como parte do seu próprio pipeline e mantenha o script de conversão sob controle de versão. A conversão, por si só, não desidentifica os dados: um cabeçalho descartado desaparece, mas o texto gravado em um quadro acompanha os pixels.
2. Configure o espaço de trabalho antes do primeiro envio#
Escolha a região dos seus dados durante a integração. De acordo com a documentação da Platform, conjuntos de dados, modelos e dados de treinamento gerenciados permanecem na sua região: US (Iowa), EU (Bélgica) ou AP (Taiwan). Depois, você não pode alterar a região por conta própria; a mudança exige uma solicitação de suporte. Dados no nível da conta, como perfil e registros de cobrança, são processados globalmente, conforme descrito no Contrato de Processamento de Dados.
Por padrão, o Enterprise é Private até que um proprietário ou administrador altere essa configuração; verifique se cada conjunto de dados e projeto está como Private antes de enviar PHI. A configuração de visibilidade padrão pode ser alterada, e a visibilidade de recursos individuais pode ser modificada posteriormente.
Use as quatro funções da equipe (Owner, Admin, Editor, Viewer) para aplicar o princípio do privilégio mínimo. Viewer permite inspeção somente de leitura; profissionais de saúde que corrigem e salvam rótulos precisam de Editor ou de uma função superior. Ative SSO/SAML para que o acesso siga seu provedor de identidade.
3. Anote dentro do escopo do seu BAA#
O editor de anotações oferece ferramentas manuais para detecção, segmentação, classificação, pose e OBB. Também oferece segmentação por clique com SAM 3.1, seus próprios modelos YOLO treinados e modelos com prompts de classes que rotulam as classes do seu conjunto de dados em uma imagem inteira. Dez modelos com prompts de classes, incluindo Moondream 3.1, Qwen3.8 27B e SAM 3.1 Text, são hospedados na Platform. “Sem chave do provedor” descreve a cobrança, não a cobertura do BAA; portanto, confirme se qualquer modelo hospedado que você usa com PHI está incluído no escopo do seu BAA.
Modelos pagos da OpenAI, Anthropic, Google e outros provedores usam sua própria chave de API do provedor, e cada imagem é enviada a esse provedor pela sua conta. Trate esse provedor como uma decisão separada de contratação: o BAA do provedor deve abranger a API, o modelo e a configuração específicos usados pela Platform. O Google é um exemplo claro. A integração do Gemini na Platform usa uma chave de API do AI Studio, regida pelos termos da API Gemini, enquanto o BAA do Google Cloud abrange os serviços do Google Cloud listados em seu escopo HIPAA. A elegibilidade da integração do Gemini na Platform para uso com PHI não foi verificada; portanto, não a use com PHI.
Independentemente da ferramenta que sugere as caixas, profissionais de saúde devem verificá-las, corrigi-las e aprová-las. A anotação com intervenção humana é o que torna um pipeline de rotulagem de dados defensável do ponto de vista clínico.
4. Treine o YOLO26 na sua região#
O treinamento na nuvem começa na página do projeto. Escolha a versão do conjunto de dados, um modelo Ultralytics YOLO26 e uma GPU; enquanto a execução avança, a Platform transmite métricas, a saída do console e o melhor checkpoint. Salve uma versão do conjunto de dados para cada execução: quando um auditor perguntar quais rótulos geraram o modelo em produção, a versão será sua resposta.
A região dos dados garante onde eles são armazenados. Se um contrato também restringir onde o processamento ocorre, confirme com a Ultralytics a localização das GPUs e a cobertura do BAA antes de treinar.
5. Implante em um endpoint de locatário único ou exporte#
Os endpoints dedicados funcionam em 42 regiões, 9 delas nos US. Cada um é um serviço de locatário único, com URL própria e vinculação à própria chave de API; somente essa chave pode acessá-lo. Excluir ou desativar a chave vinculada não revoga o acesso direto ao endpoint. Interrompa ou exclua a implantação e recrie-a depois de rotacionar a chave.
A região do endpoint é independente da região dos seus dados, e cada imagem enviada em uma solicitação é processada onde o endpoint está em execução; portanto, escolha uma região permitida pelo seu contrato. O monitoramento do endpoint mantém imagens de exemplo apenas na memória da instância de serviço, e interromper ou implantar novamente pode apagá-las. Se a inferência precisar ocorrer dentro do hospital, exporte o modelo para formatos como ONNX, TensorRT ou OpenVINO e execute-o em seus próprios servidores ou dispositivos.
Mantenha os dados dos pacientes internamente com a YOLO auto-hospedada#
Algumas organizações decidem que os pixels dos pacientes nunca sairão da própria rede, independentemente do contrato em vigor. A Ultralytics oferece duas opções para isso, que estabelecem esse limite de maneiras diferentes.
| Platform sob um BAA | Platform On Premise | Ultralytics YOLO auto-hospedada | |
|---|---|---|---|
| Onde ficam os pixels das imagens | Sua região de dados da Platform | Somente no computador conectado | Somente no seu ambiente |
| O que chega à Ultralytics | Imagens, rótulos, modelos | Rótulos, anotações, métricas, melhor checkpoint | Nenhuma imagem; análises e relatórios de falhas estão ativados por padrão |
| Anotação assistida por IA | Dentro do escopo do BAA | Não | Suas próprias ferramentas |
| Plano | Enterprise, clientes elegíveis | Enterprise | Pacote Python |
| Quem gere a infraestrutura | Ultralytics | Partilhada | Você |
O Platform On Premise mantém os píxeis no teu hardware#
A integração On Premise liga um computador Linux, macOS ou Windows a um espaço de trabalho Enterprise com um único comando de instalação. Os píxeis dos conjuntos de dados de origem e derivados permanecem nesse computador durante a ingestão, a pré-visualização e o treino. O teu navegador carrega as pré-visualizações diretamente do computador ligado, por isso, abre o Platform num navegador nesse computador. A pasta do conjunto de dados é montada como só de leitura, e o treino é executado localmente no CPU ou numa GPU NVIDIA, sem enviar dados para a computação na nuvem.
Lê atentamente os limites. As classes, etiquetas e anotações são armazenadas no Platform, e as métricas de treino e o melhor checkpoint são carregados para lá. A documentação alerta que os pesos, as etiquetas e as métricas podem codificar informações aprendidas a partir das tuas imagens, por isso, apenas os píxeis são estritamente locais. A investigação sobre inversão de modelos explica por que motivo o checkpoint deve fazer parte da tua análise de risco e por que razão a utilização do On Premise com etiquetas derivadas de PHI deve estar abrangida pelo teu âmbito BAA. Como as imagens nunca saem do teu anfitrião, a anotação inteligente, a anotação automática e o treino na nuvem do Platform não funcionam com conjuntos de dados On Premise.
O YOLO autoalojado mantém as imagens na tua rede#
Executar o pacote Python ultralytics nos teus próprios servidores mantém as imagens de treino e inferência dentro da tua rede. As nossas FAQ de segurança indicam que, quando o YOLO é executado fora do Platform, a Ultralytics não processa nem armazena dados de inferência, e os Termos de Serviço acrescentam que o DPA não se aplica nesse caso e que és responsável pelo HIPAA sempre que este se aplique. A telemetria anónima do pacote está ativada por predefinição e nunca inclui imagens, segundo a nossa documentação sobre recolha de dados. Definir sync=False nas definições da Ultralytics desativa a telemetria e os relatórios de falhas.
Essa definição não impede as transferências. Os pesos, os tipos de letra e as dependências em falta são obtidos na primeira utilização pelas verificações de transferências e dependências do pacote. Para utilização em ambientes isolados da rede, pré-instala as dependências, os pesos e os tipos de letra, desativa as integrações de registo externas e bloqueia o tráfego de saída.
Aqui tens um exemplo de treino, validação e exportação local com a telemetria desativada:
from ultralytics import YOLO, settings

# Turn off anonymous analytics and crash reports on this machine
settings.update({"sync": False})

# On an air-gapped server, copy yolo26n.pt in beforehand
model = YOLO("yolo26n.pt")

# Train on a local dataset in YOLO format
model.train(data="path/to/your_dataset.yaml", epochs=100, imgsz=640)

# Validate, then export for on-site inference
metrics = model.val()
print(f"mAP50-95: {metrics.box.map:.3f}")
model.export(format="onnx")
Antes de os dados dos pacientes entrarem no pipeline, testa-o numa máquina de desenvolvimento ligada à rede com o conjunto de dados público de tumores cerebrais (1 116 imagens de MRI e CT, 2 classes). Executar data="brain-tumor.yaml" transfere-o automaticamente, por isso, faz esse teste fora do ambiente isolado da rede.
A contrapartida são as operações. A tua equipa gere as GPU, a ferramenta de anotação, o controlo de versões, a implementação e a monitorização que o Platform assegura de outra forma. A nossa comparação entre visão por computador gerida na nuvem e autoalojada discrimina esses custos.
Que opção é mais adequada à tua equipa#
Escolhe o Platform ao abrigo de um BAA se a tua organização aceitar um parceiro comercial na nuvem e os serviços de que precisas estiverem abrangidos pelo BAA assinado. A anotação, o treino e a implementação partilham um único espaço de trabalho, com controlo de versões e de acesso integrados.
Escolhe o Platform On Premise se a tua política exigir que os píxeis permaneçam no edifício, mas ainda quiseres fazer anotação manual no computador ligado, acompanhar experiências e gerir modelos. Inclui as etiquetas e os checkpoints carregados na tua análise de risco e no âmbito do BAA.
Escolhe o YOLO autoalojado se nada derivado dos dados dos pacientes puder sair da tua rede, ou se a inferência tiver de ser executada em dispositivos junto ao scanner. Terás os mesmos modelos YOLO26 e o máximo controlo, e a tua equipa gere a infraestrutura.
Em qualquer opção, o modelo é um auxiliar de decisão. A responsabilidade pela aprovação do diagnóstico continua a ser do profissional clínico, em conformidade com as autorizações regulamentares exigidas para o teu caso de utilização. A nossa visão geral sobre IA em radiologia explica como estes modelos se enquadram nos fluxos de trabalho clínicos, e o nosso guia de aprovisionamento empresarial ajuda as equipas de segurança a preparar a avaliação de um fornecedor. Para iniciar um BAA, contacta o teu representante de conta da Ultralytics ou pede uma demonstração Enterprise na página de preços. O representante confirmará se és elegível, acordará contigo o âmbito e formalizará o BAA antes de qualquer PHI ser carregada. Isto também se aplica aos clientes de YOLO autoalojado cuja PHI possa chegar até nós através de pedidos de suporte ou de serviços profissionais.
Perguntas frequentes
Não. O HHS não oferece um programa de certificação HIPAA para nenhum produto, seja de IA ou não. Podes verificar se um fornecedor assina um BAA, se avaliou os seus controlos face à Security Rule e que provas independentes possui, como uma certificação ISO 27001 ou um relatório SOC 2.
Um BAA limita a forma como um parceiro comercial pode usar e divulgar PHI e exige que proteja essa PHI, comunique divulgações não autorizadas e violações, obrigue os subcontratantes a cumprir os mesmos termos e devolva ou destrua a PHI após o término, sempre que viável. Tem de cumprir o 45 C.F.R. § 164.504(e). Não torna um produto «compatível com HIPAA» para a tua utilização: os teus controlos de acesso, a desidentificação e a análise de risco continuam a ser aplicáveis.
A Ultralytics concluiu uma autoavaliação da HIPAA Security Rule baseada no NIST SP 800-66 Rev. 2, que abrange o Ultralytics Platform e o Ultralytics YOLO. Esta avaliação baseia-se no nosso ISMS certificado pela ISO/IEC 27001:2022 e no relatório SOC 2 Type I, e está disponível um BAA para clientes Enterprise elegíveis. Como o HIPAA não tem certificação, a conformidade depende tanto do programa do fornecedor como da forma como utilizas o serviço.
Apenas ao abrigo de um BAA assinado, disponível apenas para clientes Enterprise elegíveis, e apenas nos serviços e configurações abrangidos por esse BAA. Sem um BAA, não podes carregar PHI. As imagens que cumpram o Safe Harbor ou a Expert Determination não são PHI e podem ser utilizadas em qualquer plano.
Quando executas o pacote Python do YOLO no teu próprio ambiente, a Ultralytics não recebe imagens de treino nem de inferência. Continuas a ser responsável pela conformidade com o HIPAA nessa infraestrutura. Definir
sync=Falsedesativa a telemetria anónima e os relatórios de falhas do pacote, que estão ativados por predefinição.Os modelos pagos dos fornecedores no Platform são executados com a tua própria chave API do fornecedor, por isso, as imagens são enviadas para esse fornecedor. O BAA do fornecedor tem de abranger a API, o modelo e a configuração exatos utilizados pelo Platform, e a configuração tem de estar incluída no âmbito do teu BAA da Ultralytics. A integração Gemini do Platform utiliza uma chave AI Studio, e a sua elegibilidade para PHI não foi verificada, por isso, não a uses com PHI.
Comments
Ask a question, share your results, or help someone else.









