Düzenlemeye tabi sektörler için bilgisayarlı görü: Ultralytics güvenlik inceleme kontrol listesi
Düzenlemeye tabi sektörlerde bilgisayarlı görü için güvenlik inceleme kontrol listesi: SOC 2 ve ISO 27001 kapsamı, şirket içi ve internet bağlantısı olmayan seçenekler, gizlilik ve SLA'lar.
 Kristian Sommer12 dakikalık okuma
Bir bilgisayarlı görü platformu düzenlemeye tabi bir sektörde incelemeye alındığında, incelemeyi yapanlar dört konuya bakar: bağımsız güvenlik kanıtları, görüntülerin ve model verilerinin nasıl aktarıldığı, erişim ve değişikliklerin nasıl denetlendiği ve sözleşmenin neleri taahhüt ettiği. Bu kontroller değerlendirmeyi destekler. Ancak kurallar sistemine, verilerine ve sistemi nasıl kullandığına bağlı olduğundan, bu kontroller tek başına bir görü sistemini uyumlu hâle getirmez.
Bu kontrol listesi; Ultralytics YOLO, Ultralytics Platform veya başka bir görü AI yığınını inceleyen sağlık, yaşam bilimleri, imalat, enerji, finans ve kamu sektörü güvenlik, uyumluluk ve satın alma ekipleri içindir. Her bölümde istenecek kanıtlar, yanıtlanacak soru ve senin sorumluluğunda kalacaklar listelenir. Tedarikçi mimarileri arasında hâlâ seçim yapıyorsan, incelemeye buraya dönmeden önce kurumsal bilgisayarlı görü satın alma kılavuzumuzdan başla.
Kullanım senaryon için geçerli gerekliliklerle başla#
Tedarikçi belgelerini toplamadan önce hangi gerekliliklerin gerçekten geçerli olduğuna karar vererek başla. Sertifika alışveriş listesi incelemeleri yavaşlatır ve düzenleyici kurumunun önem verdiği noktaları yine de gözden kaçırabilir. Aşağıdaki çerçeveler, kullanım senaryon için değerlendirebileceğin gerekliliklere örnek verir. Bunu hukuki tavsiye olarak değil, sorulacak soruların haritası olarak gör.
| Çerçeve | Kapsam | Bir görü projesi için belirlenmesi gerekenler |
|---|---|---|
| SOC 2 | Hizmet kuruluşları, tüm sektörler | Bir tedarikçinin kontrollerini tanımlanmış bir sistem için değerlendiren denetçi raporu |
| ISO/IEC 27001 | Tüm sektörler | Tanımlanmış bir kapsam içindeki sertifikalı bilgi güvenliği yönetim sistemi |
| HIPAA | Korunan sağlık bilgilerini (PHI) işleyen ABD kapsamındaki kuruluşlar ve iş ortakları | Tedarikçinin iş ortağı olarak hareket edip etmediği ve gerektiğinde bir iş ortağı sözleşmesi (BAA) |
| GDPR | GDPR'nin bölgesel kapsamı içinde işlenen kişisel veriler | Veri sorumlusu ve veri işleyen rolleri, hukuka uygun bir dayanak, veri işleme şartları ve uluslararası aktarımlar için güvenceler |
| FDA 21 CFR Part 11 ve geçerli GxP gereklilikleri | Part 11 kapsamındaki elektronik kayıtlar ve imzalar ile iyi uygulama kurallarına tabi faaliyetler | Hangi kayıtların ve sistemlerin kapsamda olduğunu, ardından doğrulama, erişim, denetim izi, saklama ve imza kontrollerini belirle |
| IEC 62443 | Endüstriyel otomasyon ve kontrol sistemleri | Risk değerlendirmesiyle belirlenen bölgeler, kanallar ve hedef güvenlik seviyelerinin yanı sıra tedarikçi gereklilikleri |
| FedRAMP | ABD federal kurumları adına federal bilgileri işleyen ve kapsam dâhilindeki bulut hizmetleri | Planlanan kullanım için geçerli olup olmadığını, ardından sunulan belirli hizmetin yetkilendirme durumunu ve değerlendirilmiş sınırını belirle |
| AB Yapay Zekâ Yasası | Kapsamındaki sağlayıcılar, kullanıma sunanlar ve diğer işletmeciler | Rolünü, planlanan kullanımı, risk sınıflandırmasını ve geçerli yükümlülüklerle tarihleri belirle |
Senin sorumluluğun: Tedarikçi raporları ve sertifikaları tedarikçinin kendi sistemini kapsar. Part 11 doğrulaması, IEC 62443 risk değerlendirmesi, GDPR rol analizi ve AB Yapay Zekâ Yasası sınıflandırması yine de senin ortamında, senin kullanım senaryon için yapılır.
Güvenlik kanıtlarını ve bunların kesin kapsamını kontrol et#
İste: Güncel SOC 2 raporunu, kapsam beyanı bulunan ISO/IEC 27001 sertifikasını ve en son harici sızma testi özetini.
Sor: Kanıtlar satın aldığın ürünü ve yapılandırmayı kapsıyor mu, ayrıca rapor türü politikanın gerekliliklerini karşılıyor mu?
SOC 2 Type I raporu, denetçinin belirli bir tarihteki sistem açıklaması ve kontrollerin tasarımı hakkındaki görüşünü içerir. Type II raporu, bu kontrollerin belirli bir dönem boyunca etkili biçimde işleyip işlemediğini de ele alır; bu nedenle satın alma politikanın hangi rapor türünü gerektirdiğini kontrol et. Yalnızca kapak sayfasını değil, görüşü, kapsamı ve varsa istisnaları incele. ISO/IEC 27001 sertifikası, tanımlanmış bir kapsam içindeki bilgi güvenliği yönetim sistemini kapsar; gözetim denetimleri de yeniden belgelendirme denetimleri arasında sertifikanın geçerliliğini korur.
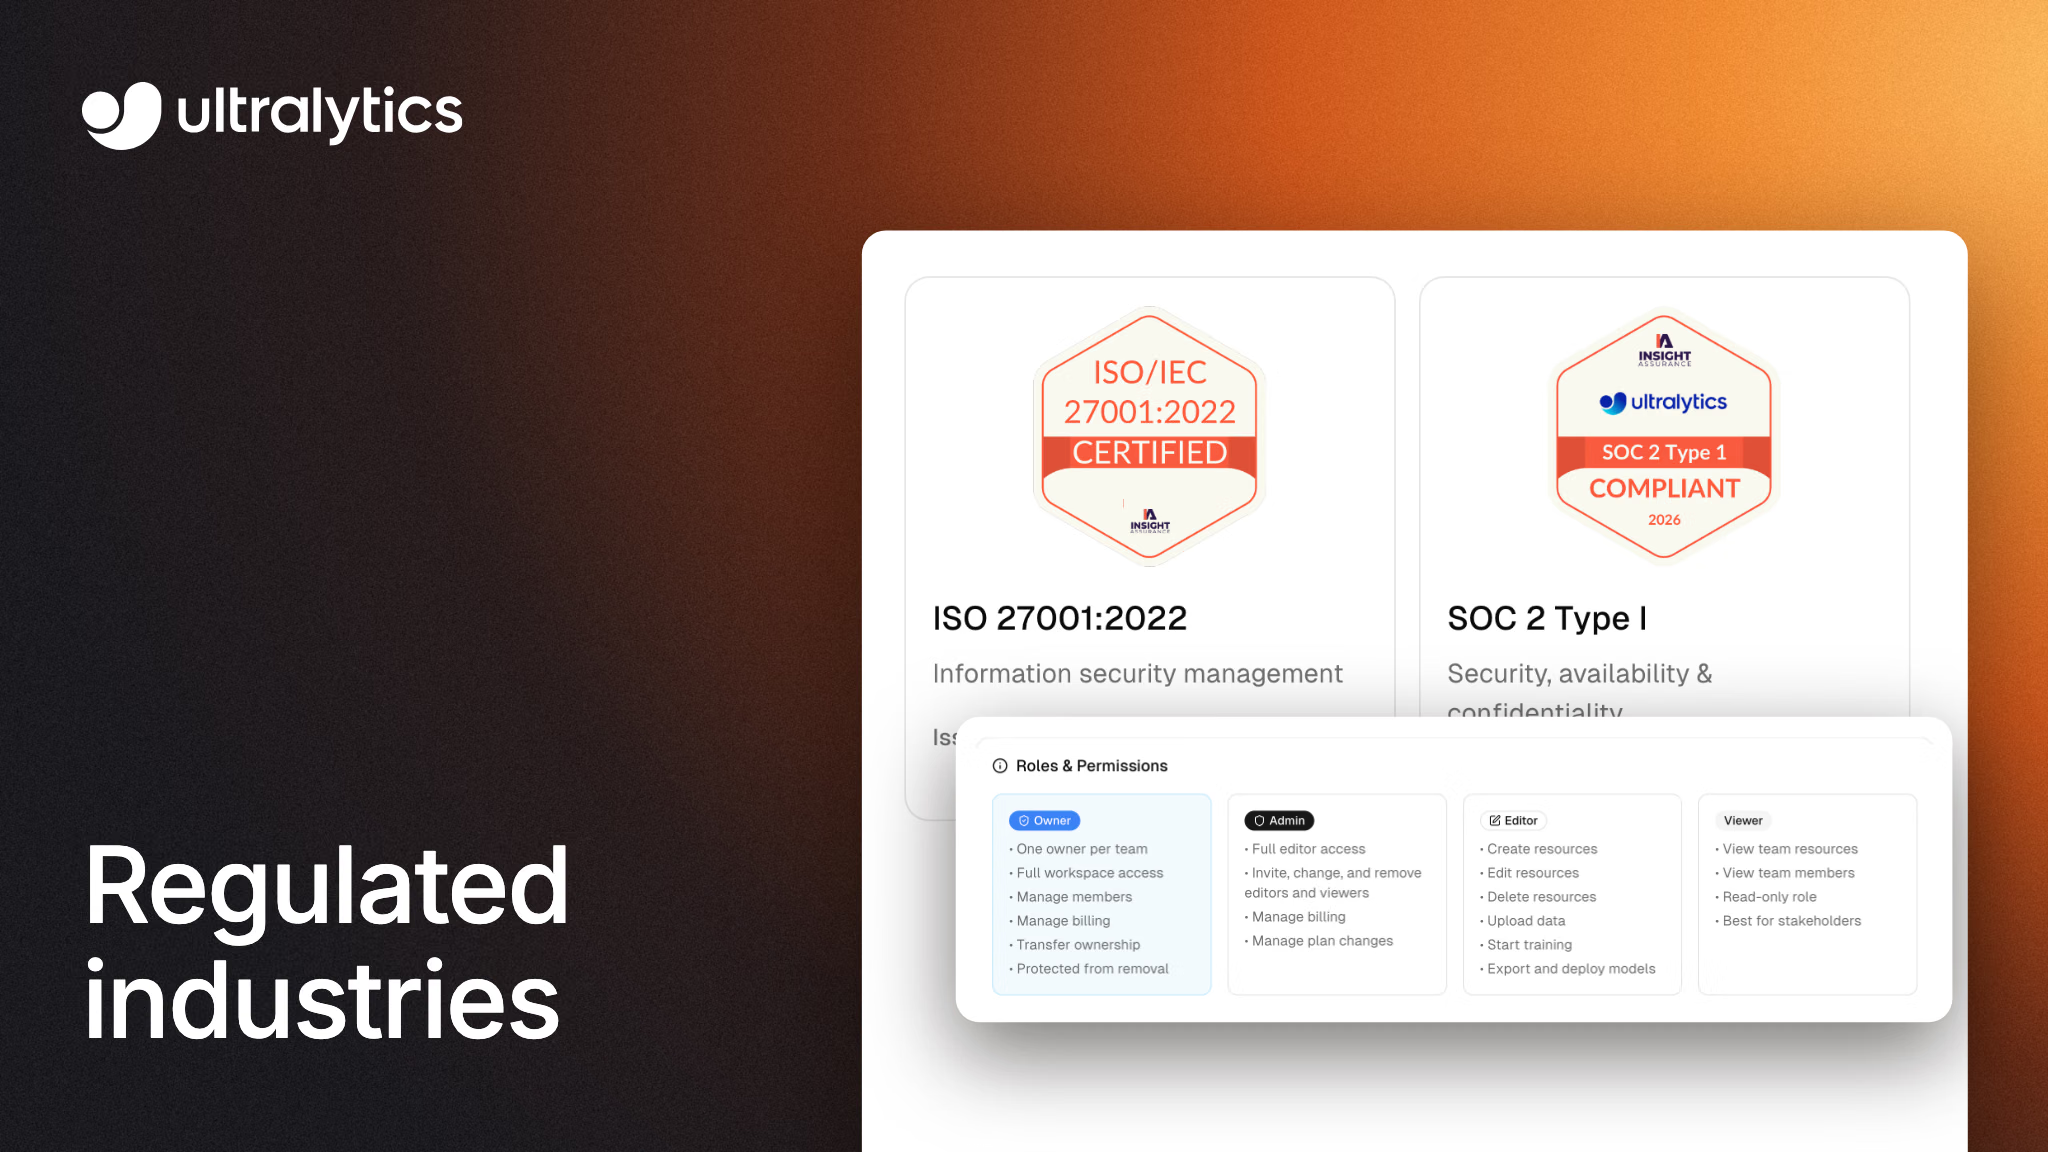
Ultralytics bugün: Ultralytics Platform, güvenlik sayfamıza ve fiyatlandırma sayfamıza göre, her ikisi de 2026'da düzenlenmiş olan ISO/IEC 27001:2022 sertifikasına ve SOC 2 Type I raporuna sahiptir; her planda kapsam tüm platformu içerir. Raporlara, sızma testi beyanına ve alt işleyenler listesine Trust Center üzerinden ulaşabilirsin. Güvenlik sayfasında SOC 2 Type I raporu listelenir. Politikan Type II gerektiriyorsa, inceleme başında uygun bir raporun mevcut olup olmadığını teyit et. Yayımlanmış kanıtlarımız, Ultralytics YOLO ile Ultralytics Platform'un ISO/IEC 27001:2022 sertifikalı yönetim sistemi kapsamında, Platform'un tamamının ise SOC 2 Type I kapsamında olduğunu gösterir. Açık kaynak YOLO paketleri için tedarik zinciri kontrollerini de incele: sürekli güvenlik açığı taraması, kod analizi, bağımlılık uyarıları, gizli bilgi taraması ve her sürümle birlikte sunulan yazılım malzeme listesi (SBOM).
Görüntülerin, etiketlerin ve modellerin nereye gittiğini haritalandır#
İste: Kaynak görüntüler, etiketler, eğitilmiş model ağırlıkları, metrikler ve günlükleri kapsayan, kullandığın yapılandırmaya özel bir veri akışı açıklaması.
Sor: Bunlardan hangileri ağından çıkıyor, nereye gidiyor ve hangileri için hâlâ internet erişimi gerekiyor?
Veri akışı incelemeni yapılandırmak için şu dört dağıtım modelini kullan:
| Model | Ortamından çıkanlar | İşleten |
|---|---|---|
| Bulut görü API'si | Analiz için gönderilen her görüntü | Sağlayıcı |
| Veri yerleşimi seçeneği sunan yönetilen platform | Görüntüler, etiketler ve modeller seçtiğin bölgede saklanır | Tedarikçi |
| Yerel veri kümesi pikselleri, bulut yönetimi | Etiketler, açıklamalar, metrikler ve seçilen model ağırlıkları; kaynak pikseller yerelde kalır | Yerel veri alımını ve eğitimi sen yürütürsün; arayüzü tedarikçi işletir |
| Kendi sunucunda barındırılan, isteğe bağlı olarak internet bağlantısı olmayan | Yapılandırmana bağlıdır; internet bağlantısı olmayan bir kurulumun harici hizmetlere erişimi yoktur | Sen |
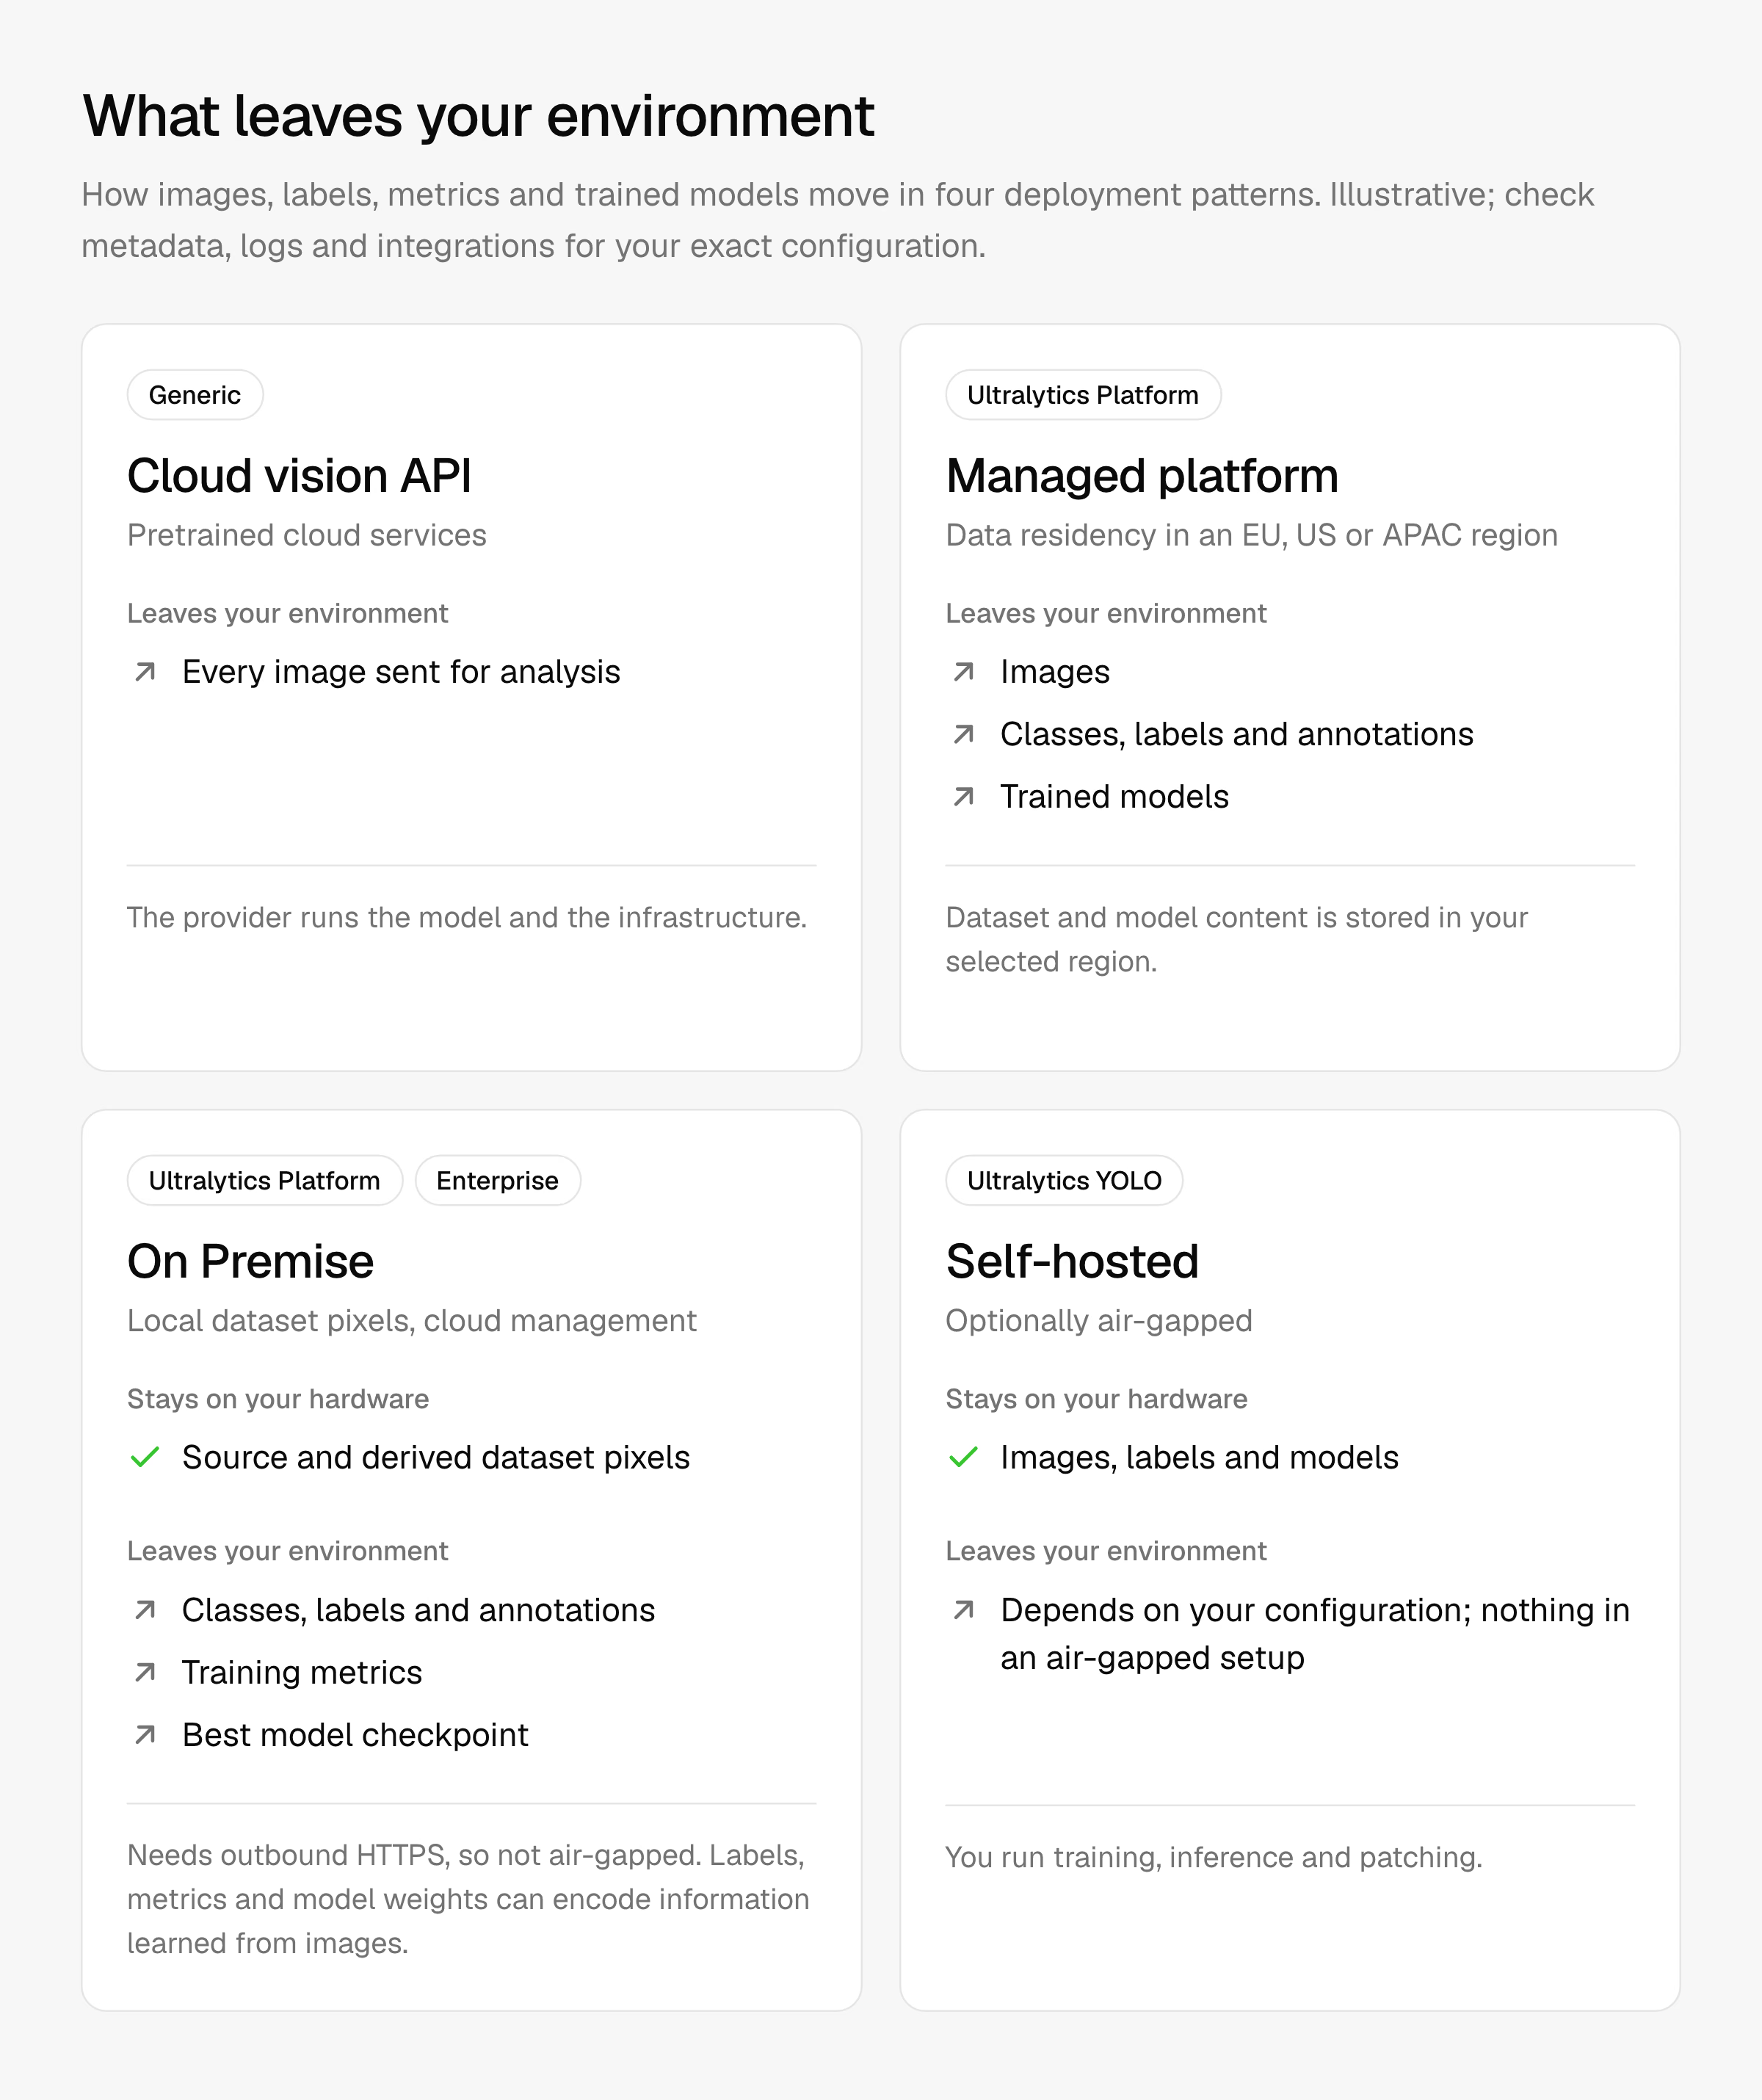
Her modelde görüntülerin, etiketlerin, metriklerin ve model ağırlıklarının ortam sınırını nasıl aştığı. Kesin akışlar yapılandırmana bağlıdır.
Ultralytics bugün:
- Veri yerleşimli yönetilen hizmet. Ultralytics Platform; veri kümesi ve model içeriğini, ilk kurulum sırasında seçilen AB, ABD veya APAC bölgesinde saklar; bölgeyi değiştirmek için destek talebi gerekir. Her özel dağıtım, uç nokta oluşturulurken seçilen bölgeyi kullanır. Veri bölgesi bir depolama garantisidir: profil ve fatura kayıtları gibi hesap düzeyindeki veriler küresel olarak işlendiğinden, sözleşmen işlem yapılan yerleri kısıtlıyorsa GPU işlem konumlarını da teyit et.
- Yerel veri kümesi pikselleri. Kurumsal planın parçası olan Platform'un On Premise seçeneği, kendi Linux, macOS veya Windows bilgisayarında kalan veri kümelerini indeksler ve bu veriler üzerinde eğitim yapar. Platform bu kaynak pikselleri hiçbir zaman saklamaz, günlüğe kaydetmez veya işlemez. Etiketler, açıklamalar ve metrikler Platform'da saklanır; en iyi kontrol noktası dışa aktarma ve dağıtım için yüklenir. Bu yapıtlar görüntülerden öğrenilen bilgileri kodlayabileceğinden incelemene dâhil et. Kurulum için Platform'a, Docker kayıt defterlerine ve Python paket indirmelerine giden HTTPS bağlantısı gerekir; bu nedenle On Premise, internet bağlantısı olmayan bir seçenek değildir.
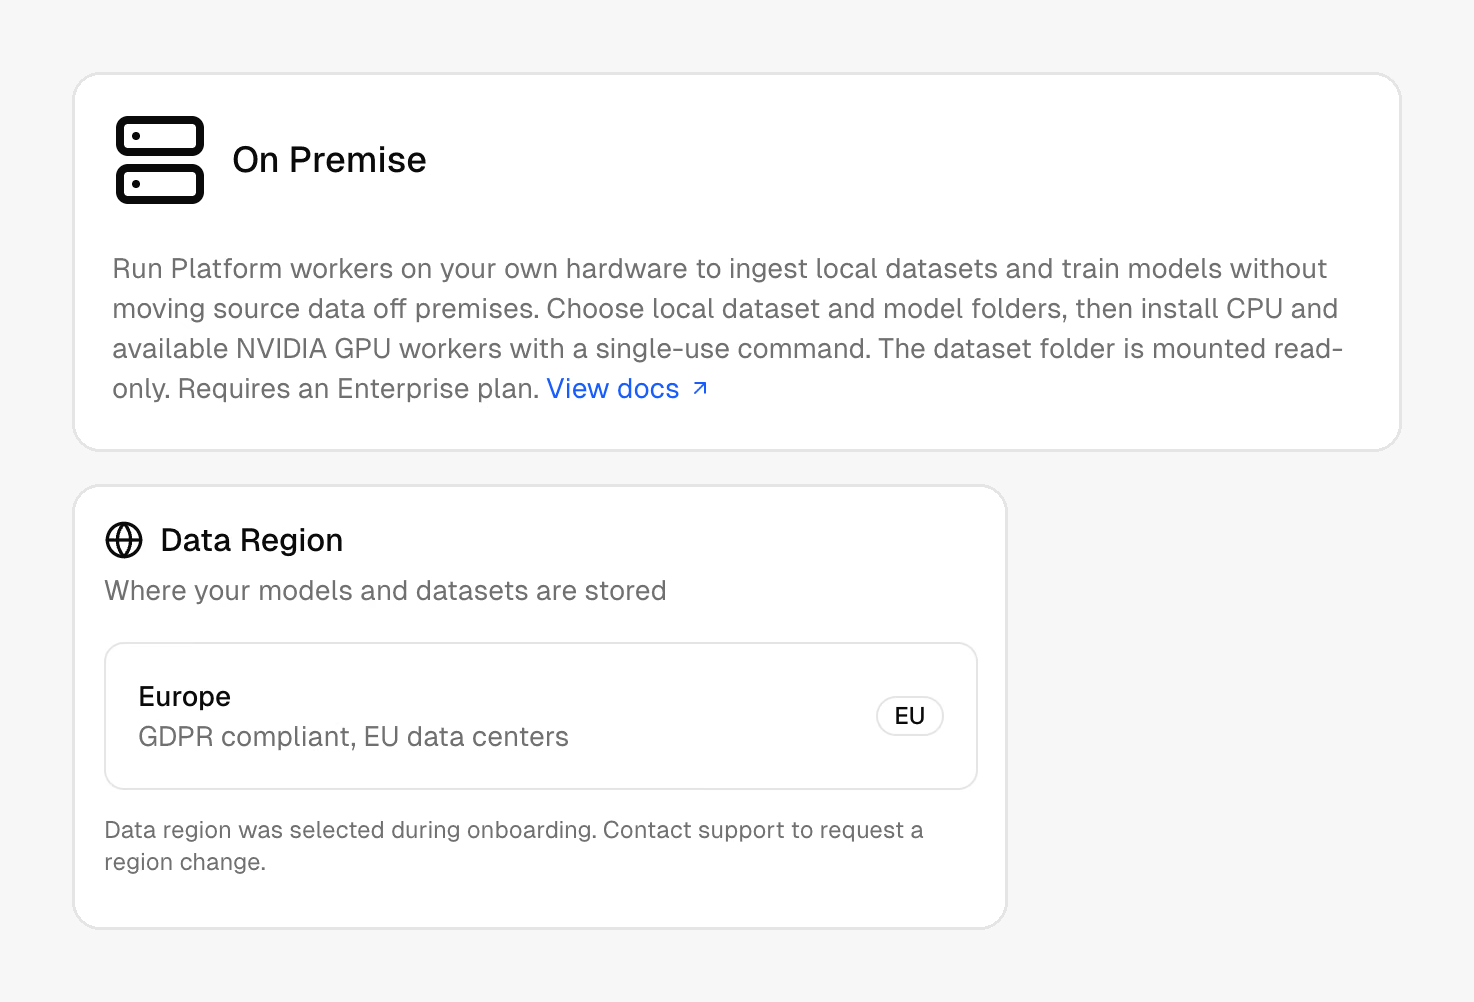
Platform'un On Premise ve Veri Bölgesi ayarları. On Premise internet erişimi gerektirir; yalnızca AB'de veri saklamak GDPR uyumluluğunu kanıtlamaz.
- Kendi sunucunda barındırma. Ultralytics YOLO Python paketi modelleri kendi sunucularında eğitir, doğrular, çalıştırır ve dışa aktarır. YOLO Platform dışında çalıştığında Ultralytics çıkarım verilerini işlemez veya saklamaz. AGPL-3.0 koşulları dışında ticari ve kurum içi iş kullanımı için Ultralytics Enterprise License gerekir.
İnternet bağlantısı olmayan dağıtımlar#
İnternet bağlantısı olmayan bir sistemin internete erişimi yoktur; bu nedenle yazılımın normalde indireceği her şey, onaylı aktarım sürecinle ortama getirilmelidir. Ultralytics YOLO için:
- İş akışının tamamını hazırlayıp test et. İş akışının gerektirdiği paketleri, model dosyalarını, veri kümelerini ve çalışma zamanı varlıklarını aktar; ardından ortamı devreye almadan önce ağ bağlantısı engelliyken eğitim, çıkarım ve dışa aktarmayı test et.
- Telemetriyi kapat. Paketin anonim analiz özelliği varsayılan olarak açıktır ve veri toplama belgelerimize göre hiçbir zaman görüntü içermez.
sync=Falseayarı analizleri ve kilitlenme raporlarını kapatır. Harici günlükleme entegrasyonlarını da devre dışı bırak. - Onaylı bir çalışma zamanına aktar. YOLO modelleri ONNX, TensorRT, OpenVINO ve diğer biçimlere aktarılabilir; böylece çıkarım, altyapı ekibinin zaten onayladığı bir sunum yığınında çalıştırılabilir.
- Yalıtımı ağ düzeyinde uygula. Yazılım ayarları ilk savunma hattı değil, ikinci savunma hattıdır.
Senin sorumluluğun: Kendi sunucunda barındırılan veya internet bağlantısı olmayan bir dağıtımda GPU'ları, etiketlemeyi, sürümlemeyi, izlemeyi ve yamalamayı ekibin yürütür. Yönetilen bulut ile kendi sunucunda barındırılan bilgisayarlı görü karşılaştırmamız bu maliyetleri ele alır.
Gizliliği, erişimi ve veri işleme yöntemlerini incele#
İste: Veri işleme sözleşmesini, saklama ve silme şartlarını, alt işleyenler listesini ve erişim kontrollerinin açıklamasını.
Sor: Tedarikçi görüntülerini kendi modellerini eğitmek için kullanabilir mi ve tedarikçi bünyesinde kimler verilerine erişebilir?
Eğitimle ilgili sorunun yanıtını sözleşmede netleştir. Otomatik açıklama ekleme gibi, istediğin bir özelliği sunmak için görüntülerini işlemek, bunları tedarikçinin kendi modellerini iyileştirmek için kullanmasından farklıdır; bu iki konu ayrı ayrı ele alınmalıdır.
Ultralytics bugün:
- Sözleşme şartları. Veri işleme sözleşmesi, veri işleme, saklama ve işleme uygulamalarını belgeler; standart sözleşme maddeleri de mevcuttur. Kurumsal planlar, veri kümeleri ve model eğitimi için ek yasal korumalar sağlar; kullanımına yönelik kesin şartları sözleşmende teyit et.
- Erişim. Güvenlik sayfamızda, Ultralytics Platform için SSO/MFA ve rol tabanlı erişim denetimi listelenir; MFA zorunludur ve Kurumsal plan SSO/SAML ekler. Pro ve Kurumsal planlardaki ekip üyelerine Owner, Admin, Editor veya Viewer rolleri atanır.
- Şifreleme. Veriler aktarım sırasında ve depolandığında şifrelenir.
- Kendi depolama alanındaki AI özellikleri. Amazon S3, Google Cloud Storage veya Azure Blob Storage'dan indekslenen veri kümelerinde varsayılan olarak açık bir AI özellikleri anahtarı bulunur. Bu anahtar açıkken Ultralytics GPU'ları ve AI model sağlayıcıları, akıllı açıklama ekleme, otomatik açıklama ekleme ve bulut eğitimi gibi özellikler için bu görüntüleri işleyebilir. Görüntüleri bu hizmetlerden uzak tutmak için anahtarı kapat; elle açıklama ekleme ve yerel eğitim çalışmaya devam eder. On Premise görüntüleri barındırıcıdan hiçbir zaman çıkmadığından bu özellikler bunlar için kullanılamaz.
- Sağlık verileri. HIPAA Güvenlik Kuralı için öz değerlendirmeyi tamamladık ve uygun Kurumsal müşterilere BAA sunuyoruz. PHI verilerini yalnızca her iki taraf BAA'yı imzaladıktan sonra ve yalnızca bu sözleşmenin kapsadığı hizmet ve yapılandırmalara yükle. Tıbbi görüntüleme için HIPAA uyumlu AI kılavuzumuz kurulumu ele alır.
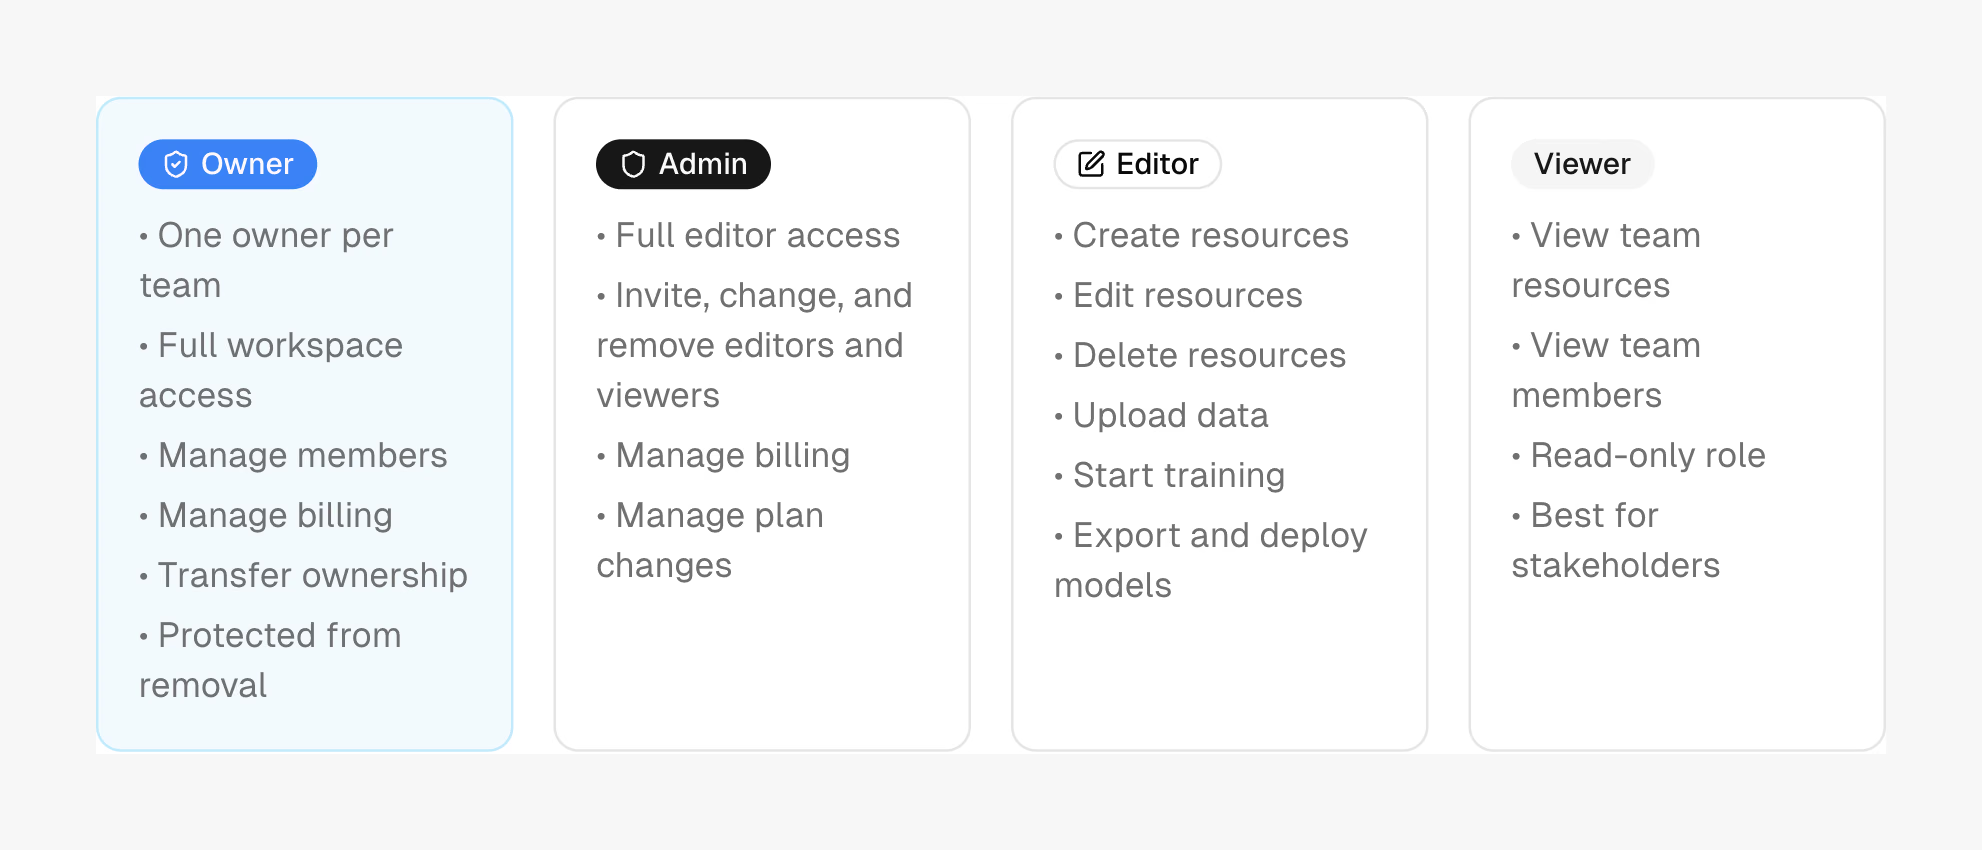
Ultralytics Platform çalışma alanı rolleri: Owner, Admin, Editor ve Viewer; her rolün izinleri farklıdır.
Karşılaştırma için, büyük bulut sağlayıcıları sağlık verilerine yönelik hizmet listelerini yayımlar. AWS, Amazon Rekognition'ı HIPAA kapsamındaki uygun hizmetler başvuru kaynağında listeler; Google Cloud ise Cloud Vision'ı HIPAA BAA'sının kapsadığı ürünler arasında gösterir. Hangi tedarikçiyi kullanırsan kullan, kullandığın belirli hizmetin bu listede olduğunu kontrol et.
İzlenebilirliği ve değişiklik onayını belirle#
İste: Veri kümeleriyle modellerin nasıl sürümlendiğini, hangi olayların kaydedildiğini, kayıtların ne kadar süre tutulduğunu ve nasıl dışa aktarılabildiğini.
Sor: Üretimdeki modeli hangi verilerin eğittiğini, modeli kimin değiştirdiğini ve sürümü kimin onayladığını gösterebilir misin?
Bir platform bu kanıtları toplamayı kolaylaştırabilir. Ancak düzenlemeye tabi bir sistemi senin adına doğrulayamaz.
Ultralytics bugün: Ultralytics Platform, hazır durumdaki yüklenmiş veri kümeleri için indirilebilen, karşılaştırılabilen ve geri yüklenebilen değiştirilemez, numaralı veri kümesi sürümleri oluşturmanı sağlar. Bulut depolama alanına bağlı veya On Premise veri kümeleri için sürümleme kullanılamaz; bu nedenle bu kaynakların kendi sürümleme sürecine ihtiyacı vardır. Platform'un etkinlik akışı, eğitim işleri, veri kümesi değişiklikleri, model dışa aktarma ve dağıtımları, API anahtarı olayları ve ayar değişikliklerini kaydeder. Olaylar; olay saatleri, kaynak tanımlayıcıları, kullanıcı adları, e-posta adresleri ve kimlikleri ile olay meta verilerini içerecek şekilde CSV veya JSON olarak dışa aktarılabilir. Etkinlik belgeleri Part 11 doğrulamasının yapıldığını kanıtlamaz; bu nedenle akışın ve çevresindeki kontrollerin planlanan kullanımın gerekliliklerini karşılayıp karşılamadığını değerlendir.
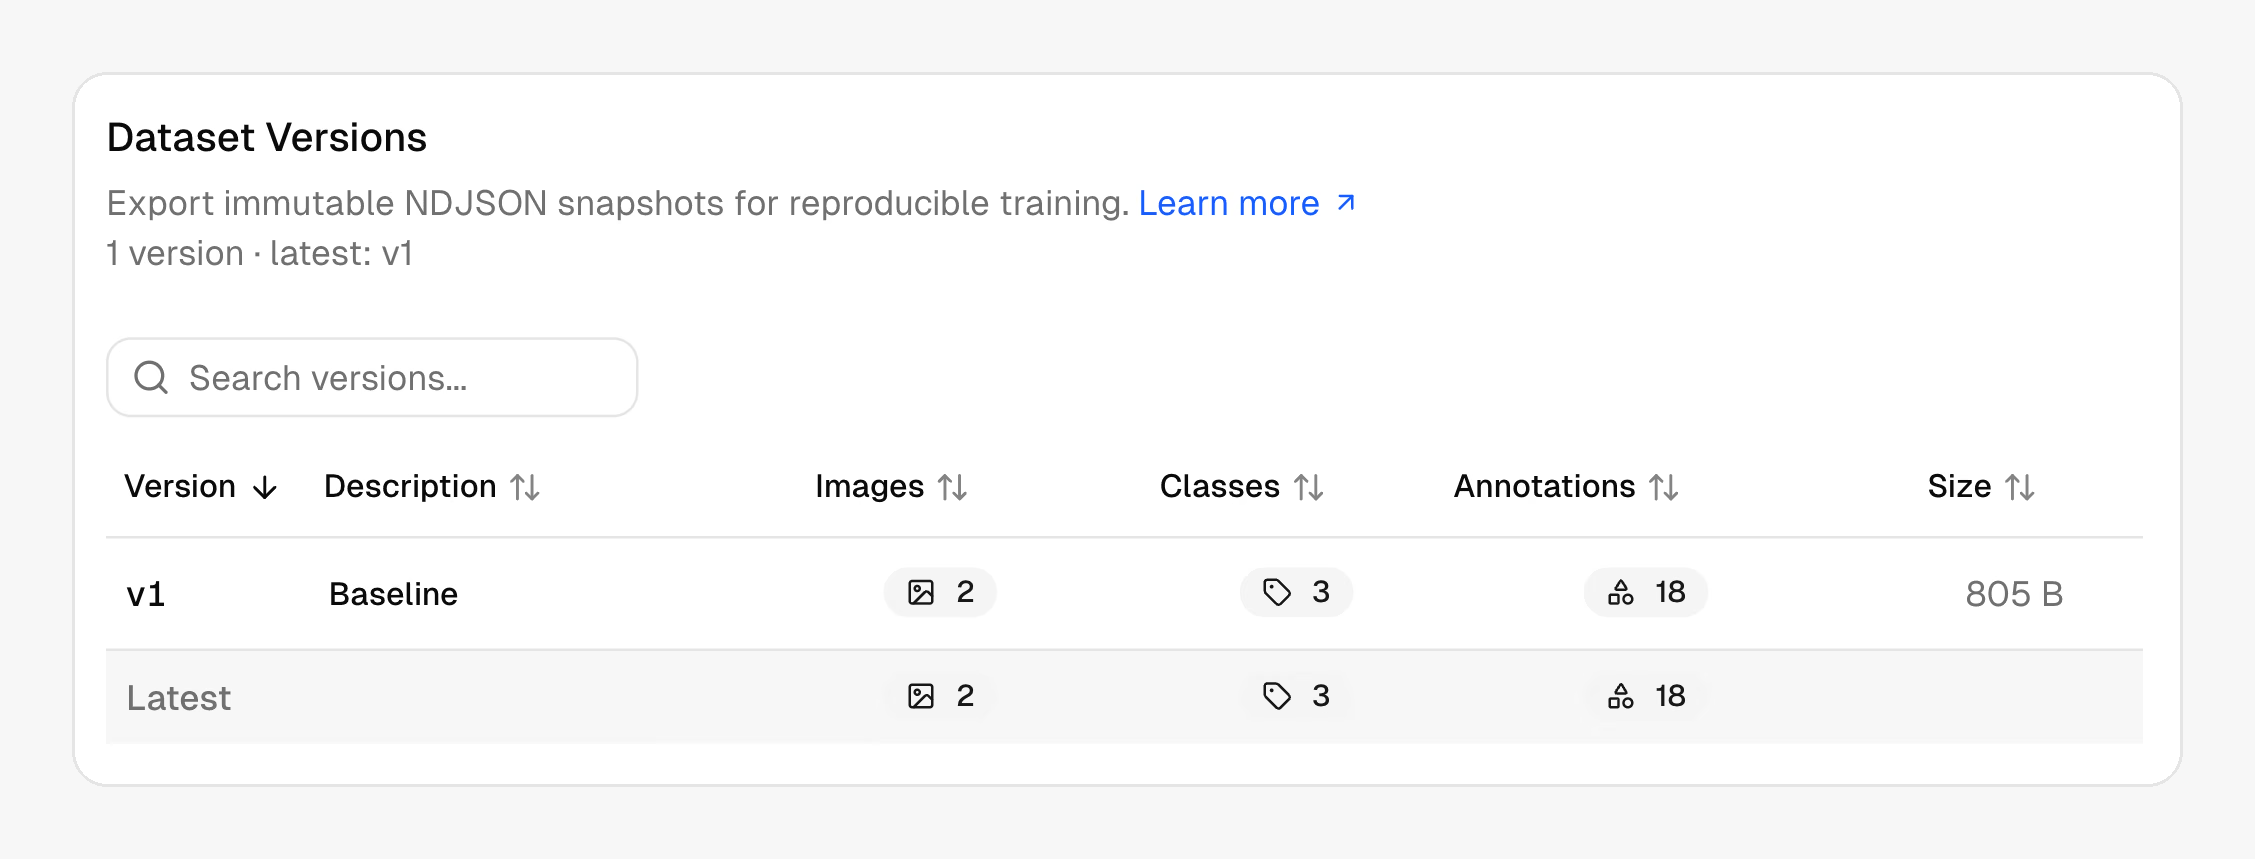
Ultralytics Platform'da yüklenmiş veri kümeleri için görüntü, sınıf ve açıklama ekleme sayılarıyla birlikte değiştirilemez, numaralı veri kümesi sürümleri. Bağlı bulut depolama ve On Premise veri kümelerinin kendi sürümleme sürecine ihtiyacı vardır.
Senin sorumluluğun: Her sürümün arkasındaki veri kümesi sürümünü ve model kontrol noktasını kaydet; kabul testlerini, onayları ve değişiklik kayıtlarını kendi kalite sisteminde tut.
Destek ve kullanılabilirlik taahhütlerini kararlaştır#
İste: SLA belgesini, destek yanıt sürelerini ve olay iletişim sürecini.
Sor: Tam olarak neler kapsanıyor, kullanılabilirlik nasıl ölçülüyor ve hedef tutturulamazsa ne oluyor?
Her SLA'da üç noktayı incele: nelerin kapsandığı (eğitim, çıkarım uç noktaları veya web uygulaması), çalışma süresinin nasıl ölçüldüğü ve hangi telafinin sunulduğu. Yayımlanmış bulut SLA'ları iyi referans noktalarıdır. Örneğin Google Cloud'un Cloud Vision SLA'sı, aylık çalışma süresi hedefini en az %99,9 olarak belirler.
Ultralytics bugün: Kurumsal planlar özel SLA'lar ile özel ilk kurulum ve destek hizmetlerini içerir. Hizmet durumu ve olay geçmişi şu adreste herkese açıktır: status.ultralytics.com.
Senin sorumluluğun: Kendi sunucunda barındırılan ve internet bağlantısı olmayan dağıtımlarda kullanılabilirliği sağlamak senin işindir. Tedarikçi ilişkisi bu durumda destek, güvenlik duyuruları ve güncellemelerle sınırlıdır.
Onay dosyasını hazırla#
İncelemeyi, onaylayıcıların imzalayabileceği tek bir dosyayla veya yazılı bir engel bildirimiyle tamamla. Şunları ekle:
- Geçerli gereklilikleri ve bunları kimin doğruladığını
- SOC 2 raporu (türüyle birlikte), ISO/IEC 27001 sertifikası ve kapsamları ile sızma testi özeti
- İnternet erişimi gerektirenler de dahil olmak üzere, tam yapılandırmaya ilişkin veri akış diyagramı
- Veri işleme sözleşmesi, saklama koşulları ve alt işleyenler listesi
- Verilerinin tedarikçinin modellerini eğitmek için kullanılıp kullanılamayacağına ilişkin açık bir sözleşme hükmü
- Tedarikçi HIPAA kapsamında bir iş ortağı olarak hareket ediyorsa BAA
- Erişim denetimi ayarları: SSO, çok faktörlü kimlik doğrulama ve roller
- Sürüm kayıtların, değişiklik onayların ve doğrulama kayıtların
- Ticari dağıtım için SLA, destek koşulları ve lisans koşulları
- Açık kalan tüm eksiklikler, bunlardan sorumlu kişiler ve alınan karar
Sık sorulan sorular
Her tedarikçiye SOC 2 raporu olup olmadığını sor, ardından raporun türünü ve kapsamını incele. Ultralytics Platform, platformun tamamını kapsayan SOC 2 Type I raporuna ve ISO/IEC 27001:2022 sertifikasına sahiptir; denetim raporlarına Ultralytics Trust Center üzerinden erişilebilir.
Evet, kendi sunucunda barındırdığın bir modelle. Ultralytics YOLO, kendi sunucunda çalıştırmayı destekler. İnternet bağlantısı olmayan bir dağıtım için iş akışının gerektirdiği her paketi ve dosyayı önceden hazırla ve test et,
sync=Falseile analizleri kapat, harici entegrasyonları devre dışı bırak ve ağ düzeyinde yalıtımı zorunlu kıl. On Premise dahil Ultralytics Platform internet erişimi gerektirir.Ultralytics Platform Enterprise planı; SSO/SAML, rol tabanlı ekip erişimi ve veri kümesi görüntülerini ve eğitimi kendi donanımında tutarken etiketleri, metrikleri ve en iyi modeli Platform'a gönderen On Premise'i içerir. Tam yalıtıma ihtiyaç duyan kuruluşlar, Ultralytics YOLO'yu Enterprise License kapsamında kendi sunucularında çalıştırabilir.
Yönetilen hizmet sağlayıcısına SLA sunulup sunulmadığını, neleri kapsadığını ve çalışma süresinin nasıl ölçüldüğünü sor. Ultralytics Enterprise planları özel SLA'lar içerir. Kendi sunucunda yapılan dağıtımlarda kullanılabilirlik, kendi altyapına bağlıdır.
Hayır. Tedarikçi raporları ve sertifikaları, tanımlı bir kapsam dahilinde kanıt sunar. Kuruluşun yine de sistemi, verileri ve kullanım amacı için hangi gerekliliklerin geçerli olduğuna karar vermesi ve bunları karşılaması gerekir.
Bu yanıtların dayandığı kanıtları görmek için güvenlik ve uyumluluk sayfamızı ziyaret et veya Enterprise License hakkında ekibimizle görüş.
Kaynaklar, 16 Kasım 2026'da kontrol edildi: Ultralytics güvenlik sayfası, fiyatlandırma sayfası ve Ultralytics Platform belgeleri; AWS HIPAA Uygun Hizmetler Referansı; Google Cloud HIPAA uyumluluk sayfası; Google Cloud Vision SLA.
Yazan
Güvenlik ve Uyumluluk Mühendisi · Ultralytics
Yorumlar
Soru sor, sonuçlarını paylaş veya başka birine yardım et.









