Computer vision per i settori regolamentati: checklist di revisione della sicurezza di Ultralytics
Una checklist di revisione della sicurezza per la computer vision nei settori regolamentati: ambito SOC 2 e ISO 27001, opzioni on-premise e air-gapped, privacy e SLA.
 Kristian Sommer15 min di lettura
Quando una piattaforma di computer vision viene sottoposta a revisione in un settore regolamentato, chi la esamina valuta quattro aspetti: prove indipendenti della sicurezza, il flusso di immagini e dati dei modelli, il controllo degli accessi e delle modifiche e gli impegni contrattuali. Queste verifiche supportano una valutazione. Da sole non rendono conforme un sistema di visione, perché le regole applicabili dipendono dal tuo sistema, dai tuoi dati e dal modo in cui lo usi.
Questa checklist è pensata per i team di sicurezza, conformità e approvvigionamento di sanità, scienze della vita, produzione, energia, finanza e settore pubblico che stanno valutando Ultralytics YOLO, Ultralytics Platform o qualsiasi altro stack di IA per la visione. Ogni sezione elenca le prove da richiedere, la domanda a cui rispondere e ciò che resta sotto la tua responsabilità. Se stai ancora scegliendo tra architetture di fornitori, inizia dalla nostra guida agli acquisti di soluzioni di computer vision aziendali, poi torna qui per la revisione.
Inizia dai requisiti applicabili al tuo caso d’uso#
Per prima cosa, stabilisci quali requisiti si applicano davvero, prima di raccogliere i documenti dei fornitori. Un elenco di certificazioni da spuntare rallenta le revisioni e può comunque tralasciare ciò che interessa al tuo ente regolatore. I framework riportati di seguito illustrano i requisiti da valutare per il tuo caso d’uso. Considerali una mappa di domande da porre, non una consulenza legale.
| Framework | Ambito | Cosa definire per un progetto di visione |
|---|---|---|
| SOC 2 | Organizzazioni di servizi, qualsiasi settore | Un rapporto di audit sui controlli di un fornitore per un sistema definito |
| ISO/IEC 27001 | Qualsiasi settore | Un sistema di gestione della sicurezza delle informazioni certificato, con ambito definito |
| HIPAA | Entità soggette alla normativa statunitense e associati commerciali che trattano informazioni sanitarie protette (PHI) | Se il fornitore agisce come associato commerciale e, ove richiesto, un accordo di associato commerciale (BAA) |
| GDPR | Dati personali trattati nell’ambito di applicazione territoriale del GDPR | Ruoli di titolare e responsabile del trattamento, una base giuridica, le condizioni applicabili ai responsabili e le garanzie per i trasferimenti internazionali |
| FDA 21 CFR Part 11 e requisiti GxP applicabili | Registrazioni e firme elettroniche nell’ambito di Part 11 e attività disciplinate dalle norme di buona pratica | Quali registrazioni e sistemi rientrano nell’ambito, quindi controlli di convalida, accesso, audit trail, conservazione e firma |
| IEC 62443 | Sistemi di automazione e controllo industriale | Zone, condotti e livelli di sicurezza obiettivo definiti tramite valutazione del rischio, oltre ai requisiti per i fornitori |
| FedRAMP | Servizi cloud inclusi nell’ambito che trattano informazioni federali per conto di agenzie federali statunitensi | Se si applica all’uso previsto, quindi lo stato di autorizzazione e il perimetro valutato dell’offerta specifica |
| Legge sull’IA dell’UE | Fornitori, deployer e altri operatori rientranti nel suo ambito | Il tuo ruolo, l’uso previsto, la classificazione del rischio e gli obblighi e le date applicabili |
Tua responsabilità: i rapporti e i certificati dei fornitori coprono il sistema del fornitore. La convalida secondo Part 11, la valutazione del rischio secondo IEC 62443, l’analisi dei ruoli ai sensi del GDPR e la classificazione prevista dalla legge sull’IA dell’UE avvengono comunque nel tuo ambiente, per il tuo caso d’uso.
Verifica le prove di sicurezza e il loro ambito esatto#
Richiedi: il rapporto SOC 2 aggiornato, il certificato ISO/IEC 27001 con la dichiarazione dell’ambito e la sintesi del più recente test di penetrazione esterno.
Chiedi: le prove coprono il prodotto e la configurazione che stai acquistando? Il tipo di rapporto soddisfa i requisiti della tua policy?
Un rapporto SOC 2 Type I include il giudizio di un auditor sulla descrizione del sistema e sulla progettazione dei controlli a una data specifica. Un rapporto Type II valuta anche se tali controlli hanno funzionato efficacemente durante un periodo specifico; verifica quindi quale tipo di rapporto richiede la tua policy di approvvigionamento. Leggi il giudizio, l’ambito e le eventuali eccezioni, non solo la copertina. Un certificato ISO/IEC 27001 copre un sistema di gestione della sicurezza delle informazioni entro un ambito definito; gli audit di sorveglianza lo mantengono valido tra un audit di ricertificazione e l’altro.
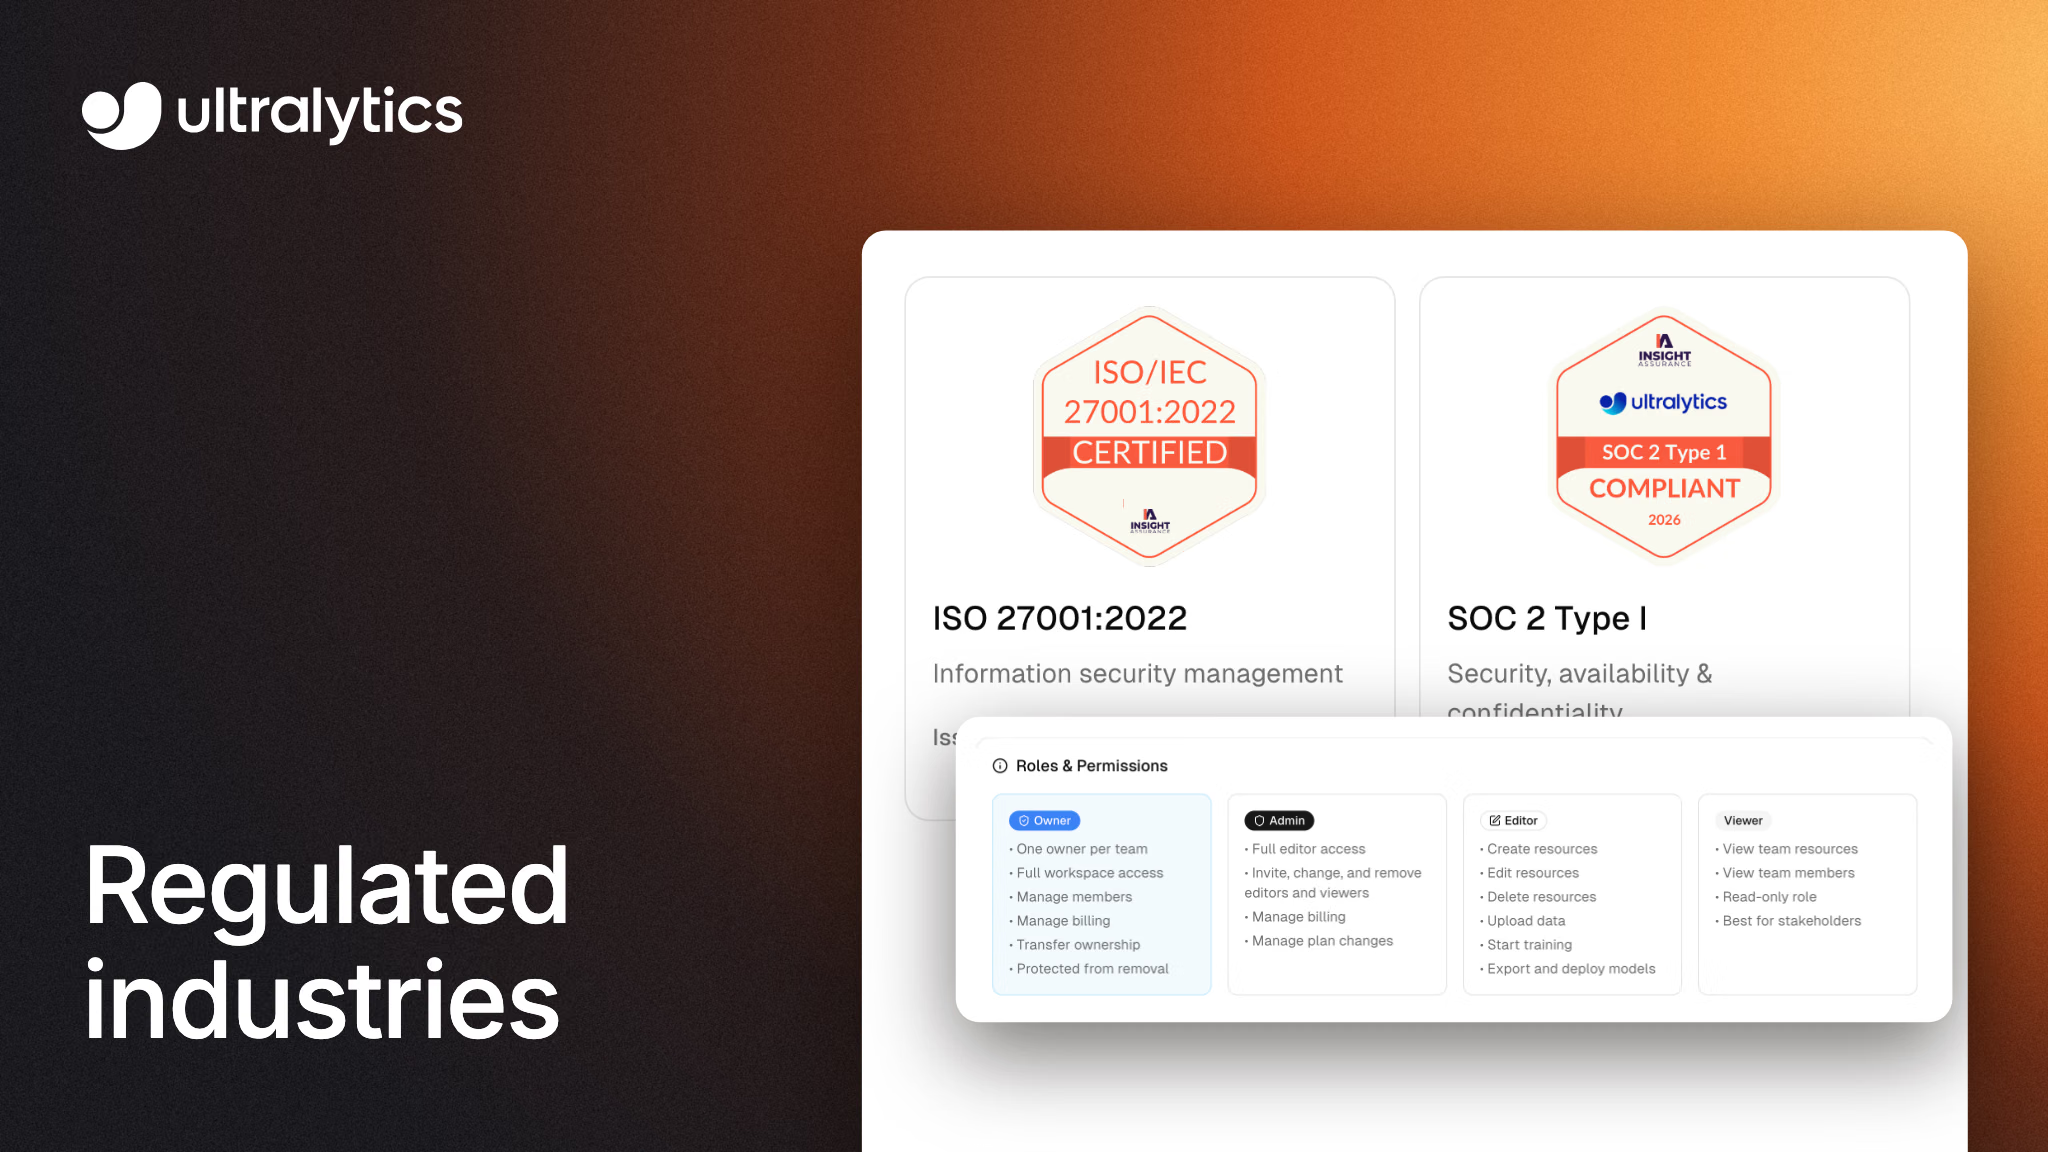
Ultralytics oggi: Ultralytics Platform è certificata secondo ISO/IEC 27001:2022 e dispone di un rapporto SOC 2 Type I; entrambi sono stati emessi nel 2026 e includono l’intera piattaforma in ogni piano, secondo la nostra pagina sulla sicurezza e la pagina dei prezzi. I rapporti, un’attestazione del test di penetrazione e l’elenco dei sub-responsabili del trattamento sono disponibili tramite il Trust Center. La pagina sulla sicurezza elenca un rapporto SOC 2 Type I. Se la tua policy richiede Type II, verifica all’inizio della revisione se è disponibile un rapporto adeguato. Le prove pubblicate collocano Ultralytics YOLO e Ultralytics Platform all’interno del sistema di gestione certificato secondo ISO/IEC 27001:2022 e l’intera Platform nell’ambito SOC 2 Type I. Per i pacchetti YOLO open source, esamina anche i controlli della catena di fornitura: scansione continua delle vulnerabilità, analisi del codice, avvisi sulle dipendenze, scansione dei segreti e un elenco dei componenti software (SBOM) per ogni release.
Mappa il percorso di immagini, annotazioni e modelli#
Richiedi: una descrizione dei flussi di dati per la tua configurazione esatta, che includa immagini sorgente, annotazioni, pesi dei modelli addestrati, metriche e log.
Chiedi: quali di questi dati escono dalla tua rete, dove vengono inviati e quali devono comunque accedere a Internet?
Usa questi quattro modelli di deployment per strutturare la revisione dei flussi di dati:
| Modello | Dati che escono dal tuo ambiente | Chi lo gestisce |
|---|---|---|
| API cloud di visione | Ogni immagine inviata per l’analisi | Fornitore |
| Piattaforma gestita con residenza dei dati | Immagini, annotazioni e modelli, archiviati in un’area geografica a tua scelta | Fornitore |
| Pixel dei dataset in locale, gestione nel cloud | Annotazioni, etichette, metriche e pesi dei modelli selezionati; i pixel sorgente restano in locale | Tu gestisci l’importazione e l’addestramento locali; il fornitore gestisce l’interfaccia |
| Self-hosted, con possibilità di isolamento air-gapped | Dipende dalla tua configurazione; una configurazione air-gapped non ha percorsi verso servizi esterni | Tu |
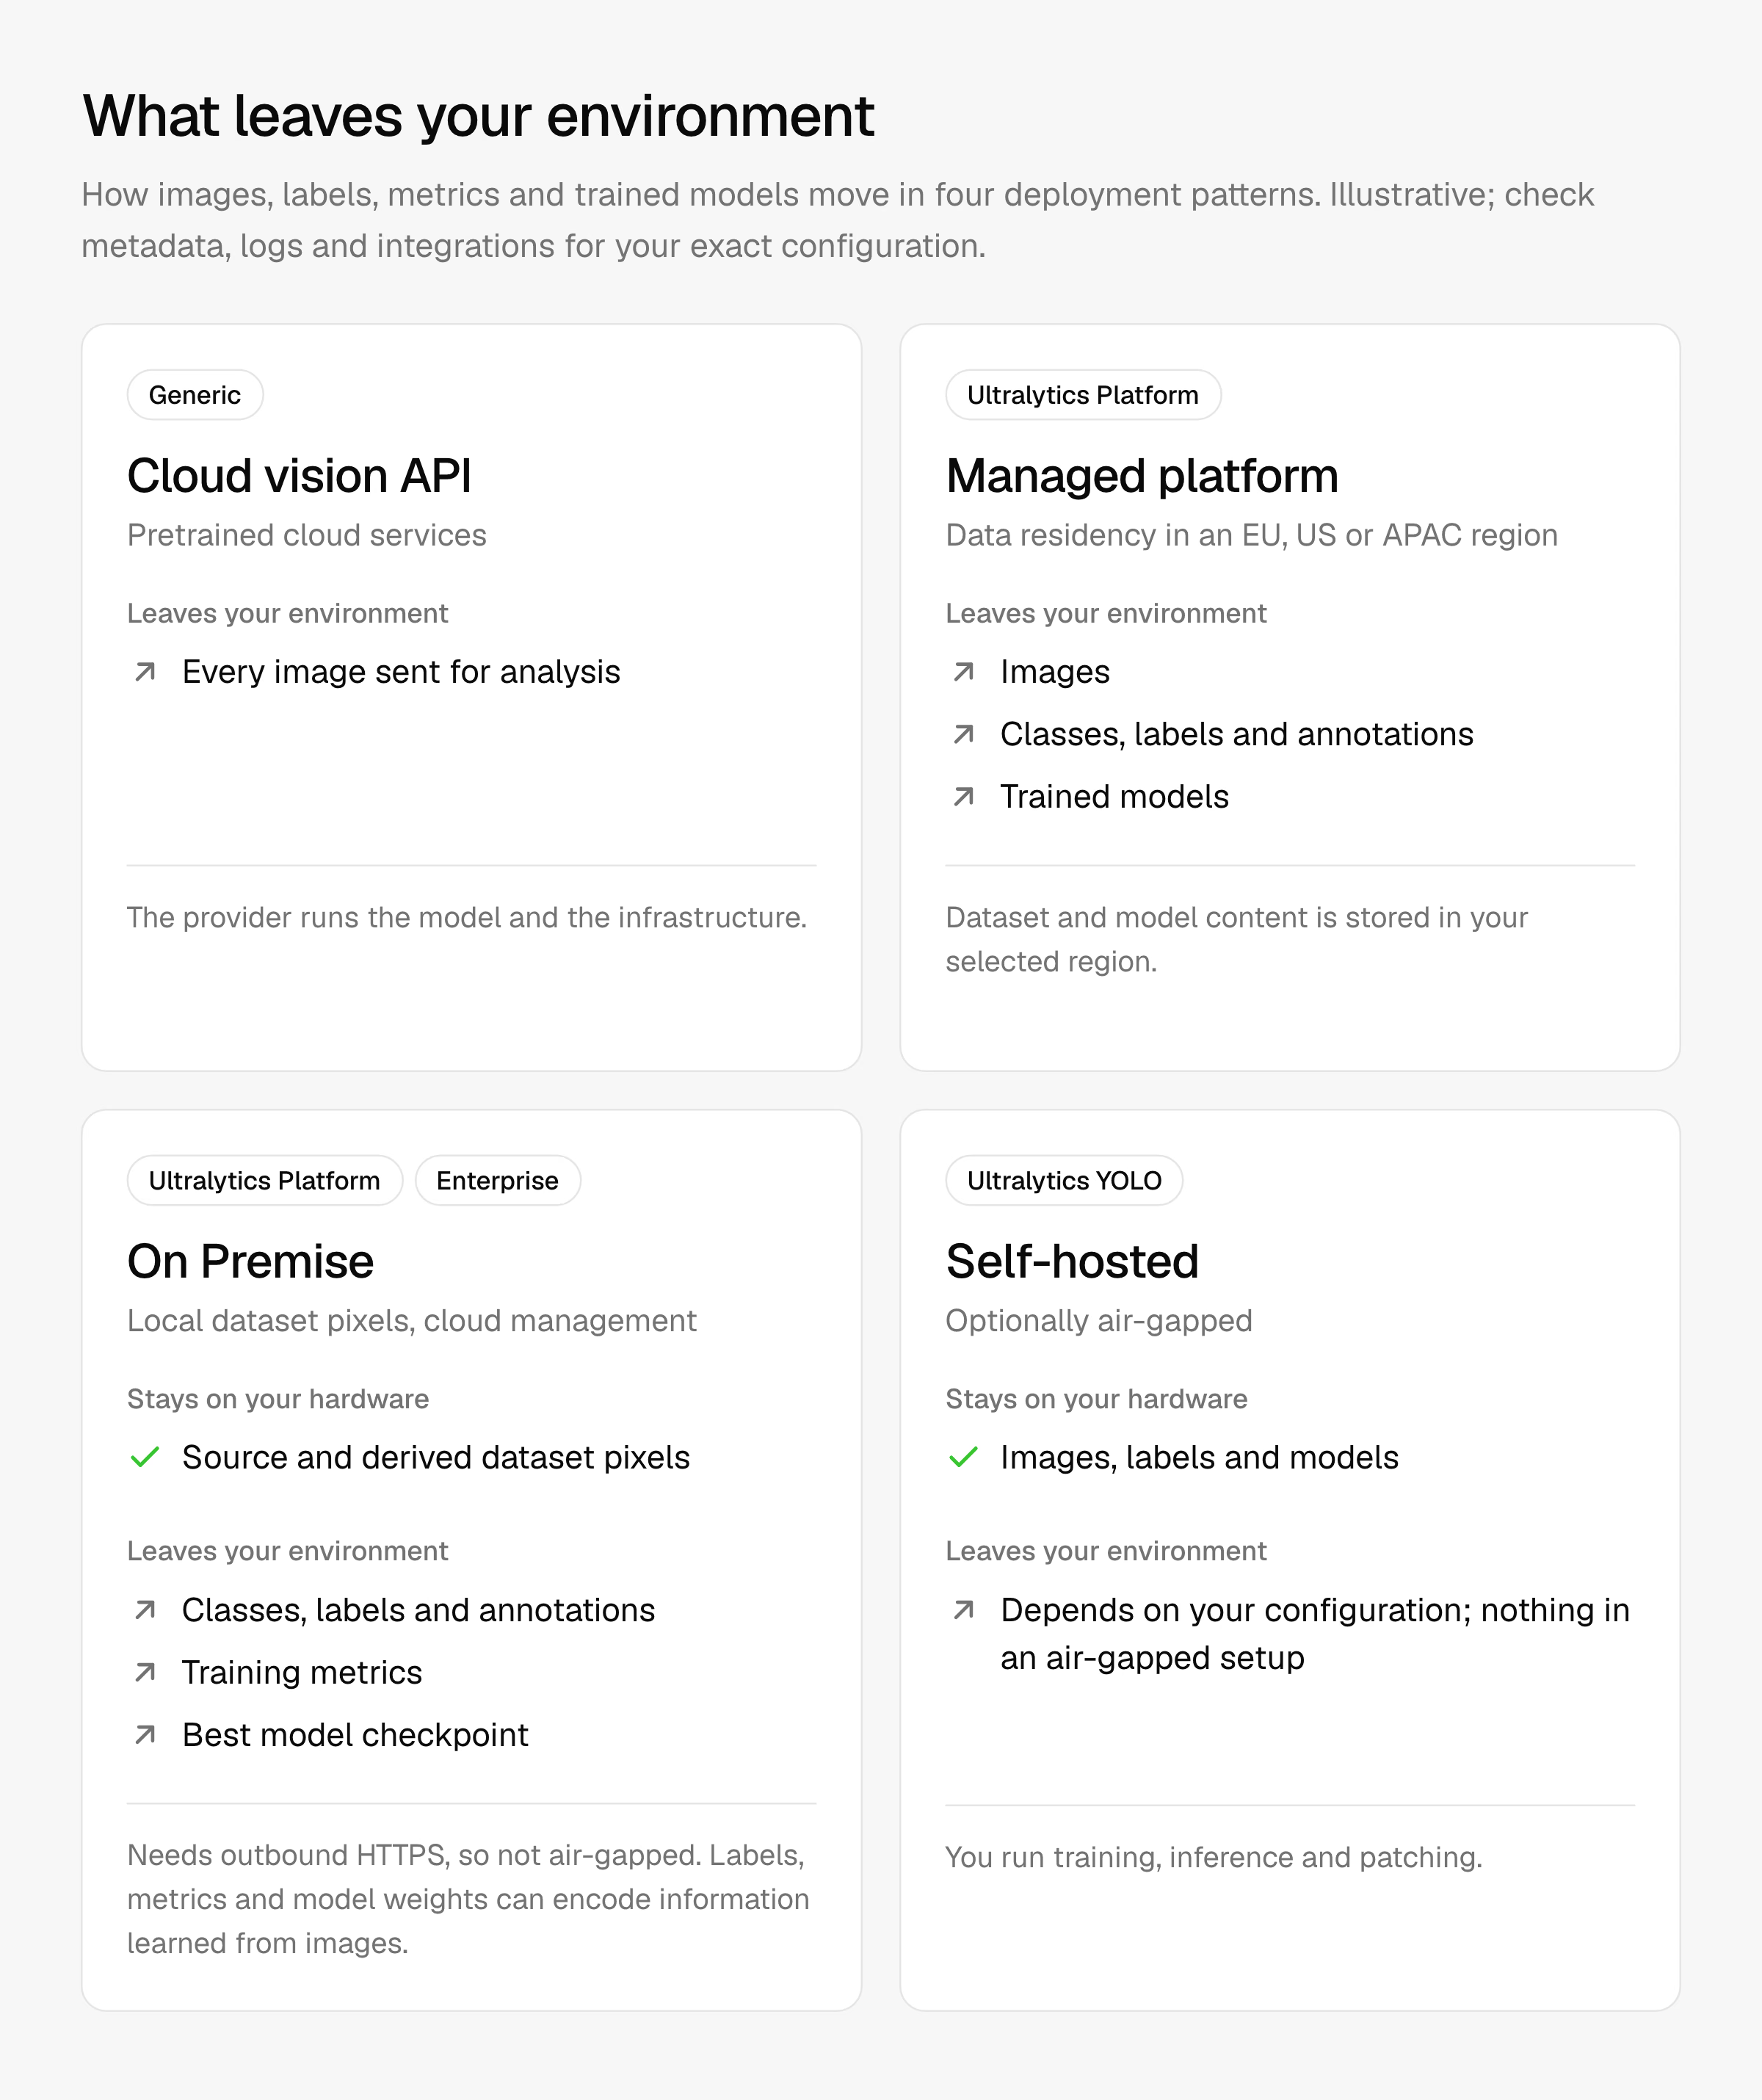
Come immagini, annotazioni, metriche e pesi dei modelli attraversano il confine del tuo ambiente in ciascun modello. I flussi esatti dipendono dalla tua configurazione.
Ultralytics oggi:
- Gestita con residenza dei dati. Ultralytics Platform archivia i contenuti di dataset e modelli nell’area geografica UE, USA o APAC selezionata durante l’onboarding; per cambiarla è necessario inviare una richiesta all’assistenza. Ogni deployment dedicato usa l’area geografica selezionata al momento della creazione dell’endpoint. L’area geografica dei dati è una garanzia di archiviazione: i dati a livello di account, come le informazioni del profilo e di fatturazione, vengono elaborati a livello globale; se il tuo accordo limita i luoghi in cui avviene l’elaborazione, verifica dove si svolge l’elaborazione GPU.
- Pixel dei dataset in locale. L’opzione On Premise di Platform, inclusa nel piano Enterprise, indicizza e addestra su dataset che restano sul tuo computer Linux, macOS o Windows. Platform non archivia, registra né elabora mai quei pixel sorgente. Annotazioni, etichette e metriche vengono archiviate in Platform e il checkpoint migliore viene caricato per l’esportazione e il deployment. Questi artefatti possono codificare informazioni apprese dalle immagini, quindi includili nella revisione. La configurazione richiede HTTPS in uscita verso Platform, registri Docker e download di pacchetti Python; On Premise non è quindi un’opzione air-gapped.
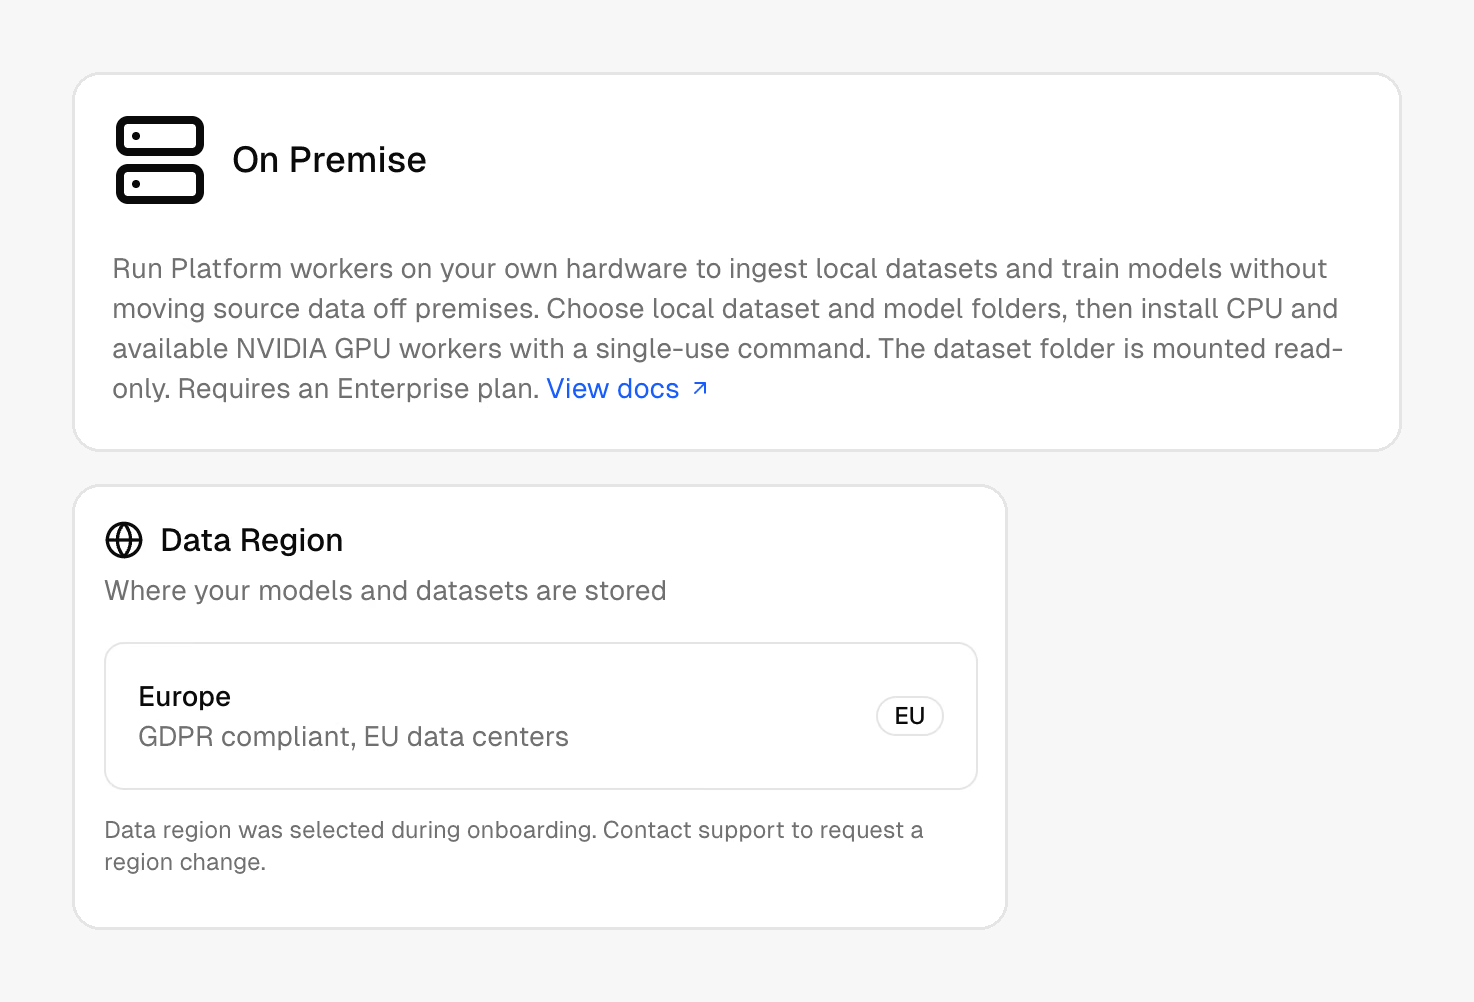
Impostazioni On Premise e Area geografica dei dati di Platform. On Premise richiede comunque l’accesso a Internet e la residenza nell’UE, da sola, non garantisce la conformità al GDPR.
- Self-hosted. Il pacchetto Python Ultralytics YOLO addestra, convalida, esegue ed esporta modelli sui tuoi server. Quando YOLO viene eseguito al di fuori di Platform, Ultralytics non elabora né archivia i tuoi dati di inferenza. L’uso commerciale e aziendale interno al di fuori dei termini AGPL-3.0 richiede una licenza Ultralytics Enterprise.
Deployment air-gapped#
Un sistema air-gapped non ha alcun accesso a Internet; tutto ciò che il software scaricherebbe normalmente deve quindi arrivare tramite il processo di trasferimento approvato. Per Ultralytics YOLO:
- Prepara e testa l’intero flusso di lavoro. Trasferisci i pacchetti, i file dei modelli, i dataset e le risorse di runtime necessari al tuo flusso di lavoro, poi testa l’addestramento, l’inferenza e l’esportazione con la rete bloccata prima di accettare l’ambiente.
- Disattiva la telemetria. Le analisi anonime del pacchetto sono attive per impostazione predefinita e non includono mai immagini, secondo la nostra documentazione sulla raccolta dei dati. Impostando
sync=Falsedisattivi le analisi e i rapporti sugli arresti anomali. Disattiva anche le integrazioni di logging esterne. - Esporta verso un runtime approvato. I modelli YOLO possono essere esportati in ONNX, TensorRT, OpenVINO e altri formati, così l’inferenza può essere eseguita su uno stack di serving già approvato dal tuo team infrastrutturale.
- Imponi l’isolamento a livello di rete. Le impostazioni software sono una seconda linea di difesa, non la prima.
Tua responsabilità: in un deployment self-hosted o air-gapped, il tuo team gestisce GPU, annotazione, controllo delle versioni, monitoraggio e applicazione delle patch. Il nostro confronto tra computer vision cloud gestita e self-hosted illustra i relativi costi.
Esamina privacy, accessi e gestione dei dati#
Richiedi: l’accordo sul trattamento dei dati, le condizioni di conservazione e cancellazione, l’elenco dei sub-responsabili del trattamento e una descrizione dei controlli di accesso.
Chiedi: il fornitore può usare le tue immagini per addestrare i propri modelli e chi, all’interno del fornitore, può accedere ai tuoi dati?
Fatti chiarire nel contratto la questione dell’addestramento. Elaborare le tue immagini per fornire una funzionalità richiesta, come l’annotazione automatica, è diverso dall’usarle per migliorare i modelli del fornitore; i due casi dovrebbero essere trattati separatamente.
Ultralytics oggi:
- Condizioni contrattuali. L’accordo sul trattamento dei dati documenta le pratiche di gestione, trattamento e conservazione dei dati; sono disponibili clausole contrattuali standard. I piani Enterprise aggiungono tutele legali per dataset e addestramento dei modelli; verifica nell’accordo le condizioni esatte applicabili al tuo utilizzo.
- Accesso. La nostra pagina sulla sicurezza elenca SSO/MFA e il controllo degli accessi basato sui ruoli per Ultralytics Platform, con MFA obbligatoria; il piano Enterprise aggiunge SSO/SAML. Ai membri del team con piani Pro ed Enterprise vengono assegnati i ruoli Owner, Admin, Editor o Viewer.
- Crittografia. I dati sono crittografati in transito e a riposo.
- Funzionalità IA sul tuo spazio di archiviazione. I dataset indicizzati da Amazon S3, Google Cloud Storage o Azure Blob Storage dispongono di un interruttore per le funzionalità IA, attivo per impostazione predefinita. Quando è attivo, le GPU di Ultralytics e i fornitori di modelli IA possono elaborare queste immagini per funzionalità come l’annotazione intelligente, l’annotazione automatica e l’addestramento nel cloud. Disattivalo per impedire che le immagini vengano inviate a questi servizi; l’annotazione manuale e l’addestramento locale continueranno a funzionare. Le immagini On Premise non lasciano mai il tuo host, quindi queste funzionalità non sono disponibili per loro.
- Dati sanitari. Abbiamo completato un’autovalutazione rispetto alla regola di sicurezza HIPAA e un BAA è disponibile per i clienti Enterprise idonei. Carica PHI solo dopo che entrambe le parti hanno firmato il BAA e solo nei servizi e nelle configurazioni coperti. La nostra guida all’IA conforme a HIPAA per l’imaging medico illustra la configurazione.
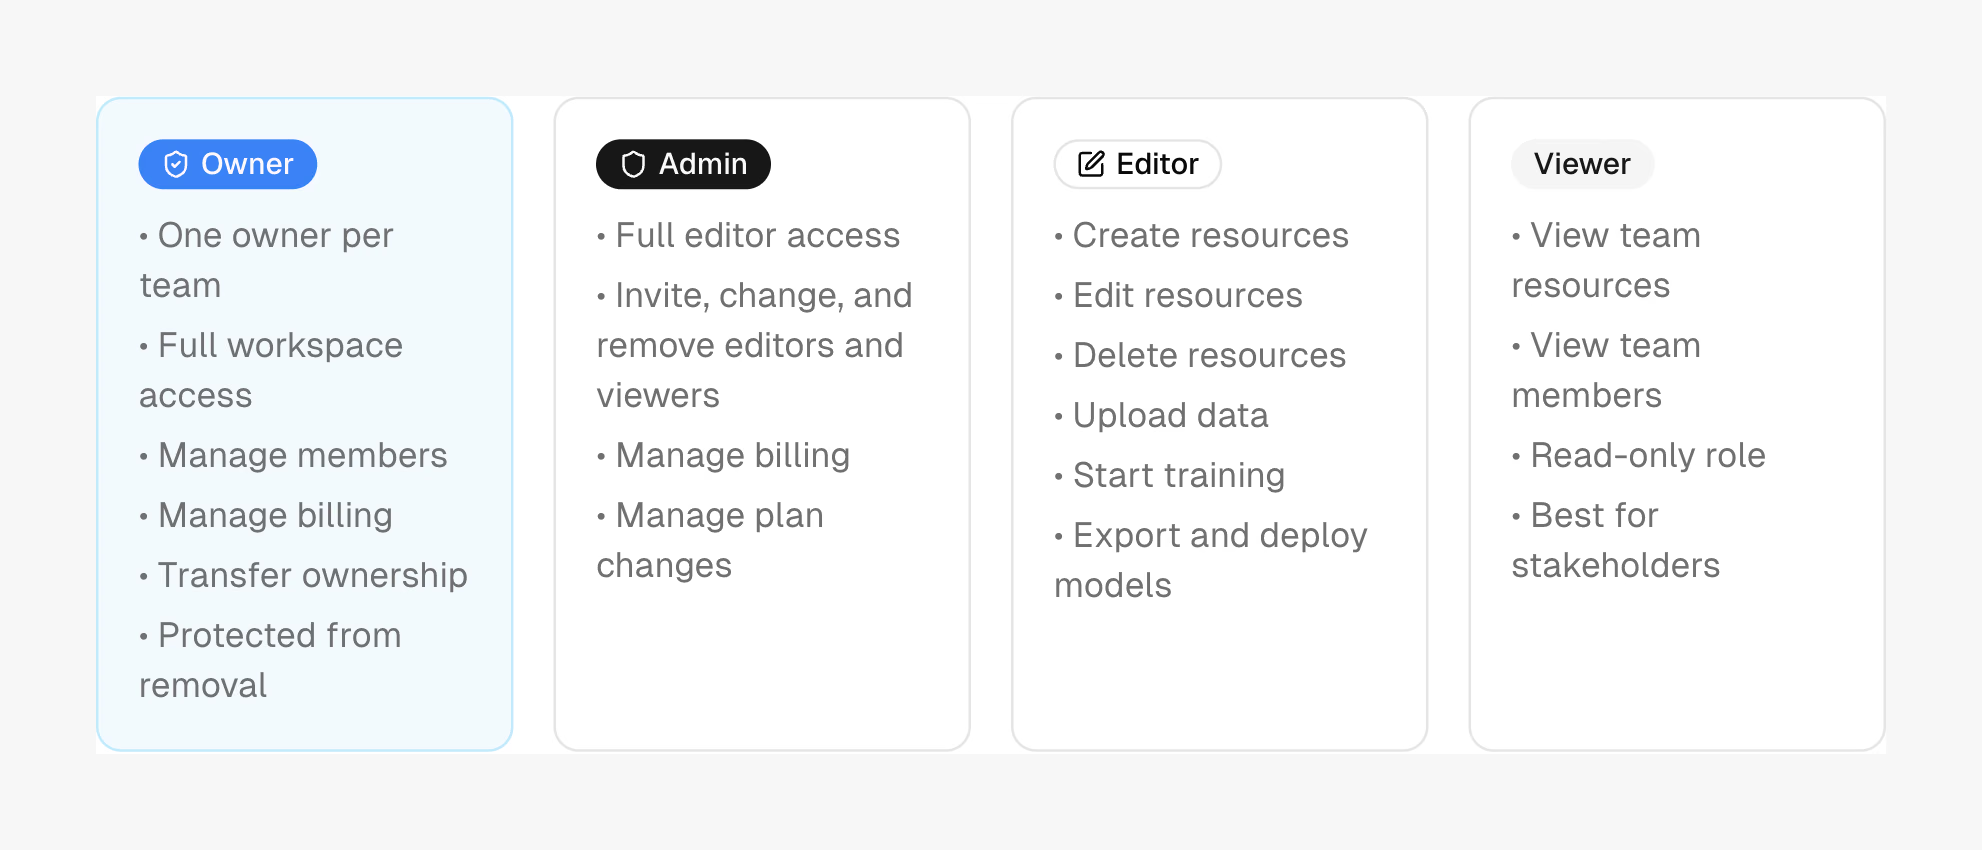
Ruoli dell’area di lavoro di Ultralytics Platform: Owner, Admin, Editor e Viewer, ciascuno con autorizzazioni diverse.
Per fare un confronto, i grandi fornitori cloud pubblicano elenchi di servizi per i dati sanitari. AWS include Amazon Rekognition nel proprio riferimento ai servizi idonei HIPAA e Google Cloud annovera Cloud Vision tra i prodotti coperti dal suo BAA HIPAA. Qualunque fornitore tu scelga, verifica che il servizio specifico compaia nell’elenco pertinente.
Definisci la tracciabilità e l’approvazione delle modifiche#
Richiedi: come vengono versionati dataset e modelli, quali eventi vengono registrati, per quanto tempo vengono conservate le registrazioni e come possono essere esportate.
Chiedi: puoi mostrare quali dati hanno addestrato il modello in produzione, chi lo ha modificato e chi ha approvato il rilascio?
Una piattaforma può facilitare la raccolta di queste prove. Non può convalidare un sistema regolamentato al posto tuo.
Ultralytics oggi: per i dataset caricati e pronti, Ultralytics Platform ti consente di creare versioni dei dataset numerate e immutabili, che possono essere scaricate, confrontate e ripristinate. Le versioni non sono disponibili per i dataset collegati da archiviazione cloud o On Premise, quindi queste fonti richiedono un processo di controllo delle versioni autonomo. Il feed delle attività di Platform registra processi di addestramento, modifiche ai dataset, esportazioni e deployment dei modelli, eventi relativi alle chiavi API e modifiche alle impostazioni. Gli eventi possono essere esportati in CSV o JSON, con orari, identificatori delle risorse, nomi utente, indirizzi email e ID, oltre ai metadati degli eventi. La documentazione delle attività non attesta la convalida secondo Part 11; valuta quindi se il feed e i controlli circostanti soddisfano i requisiti del tuo uso previsto.
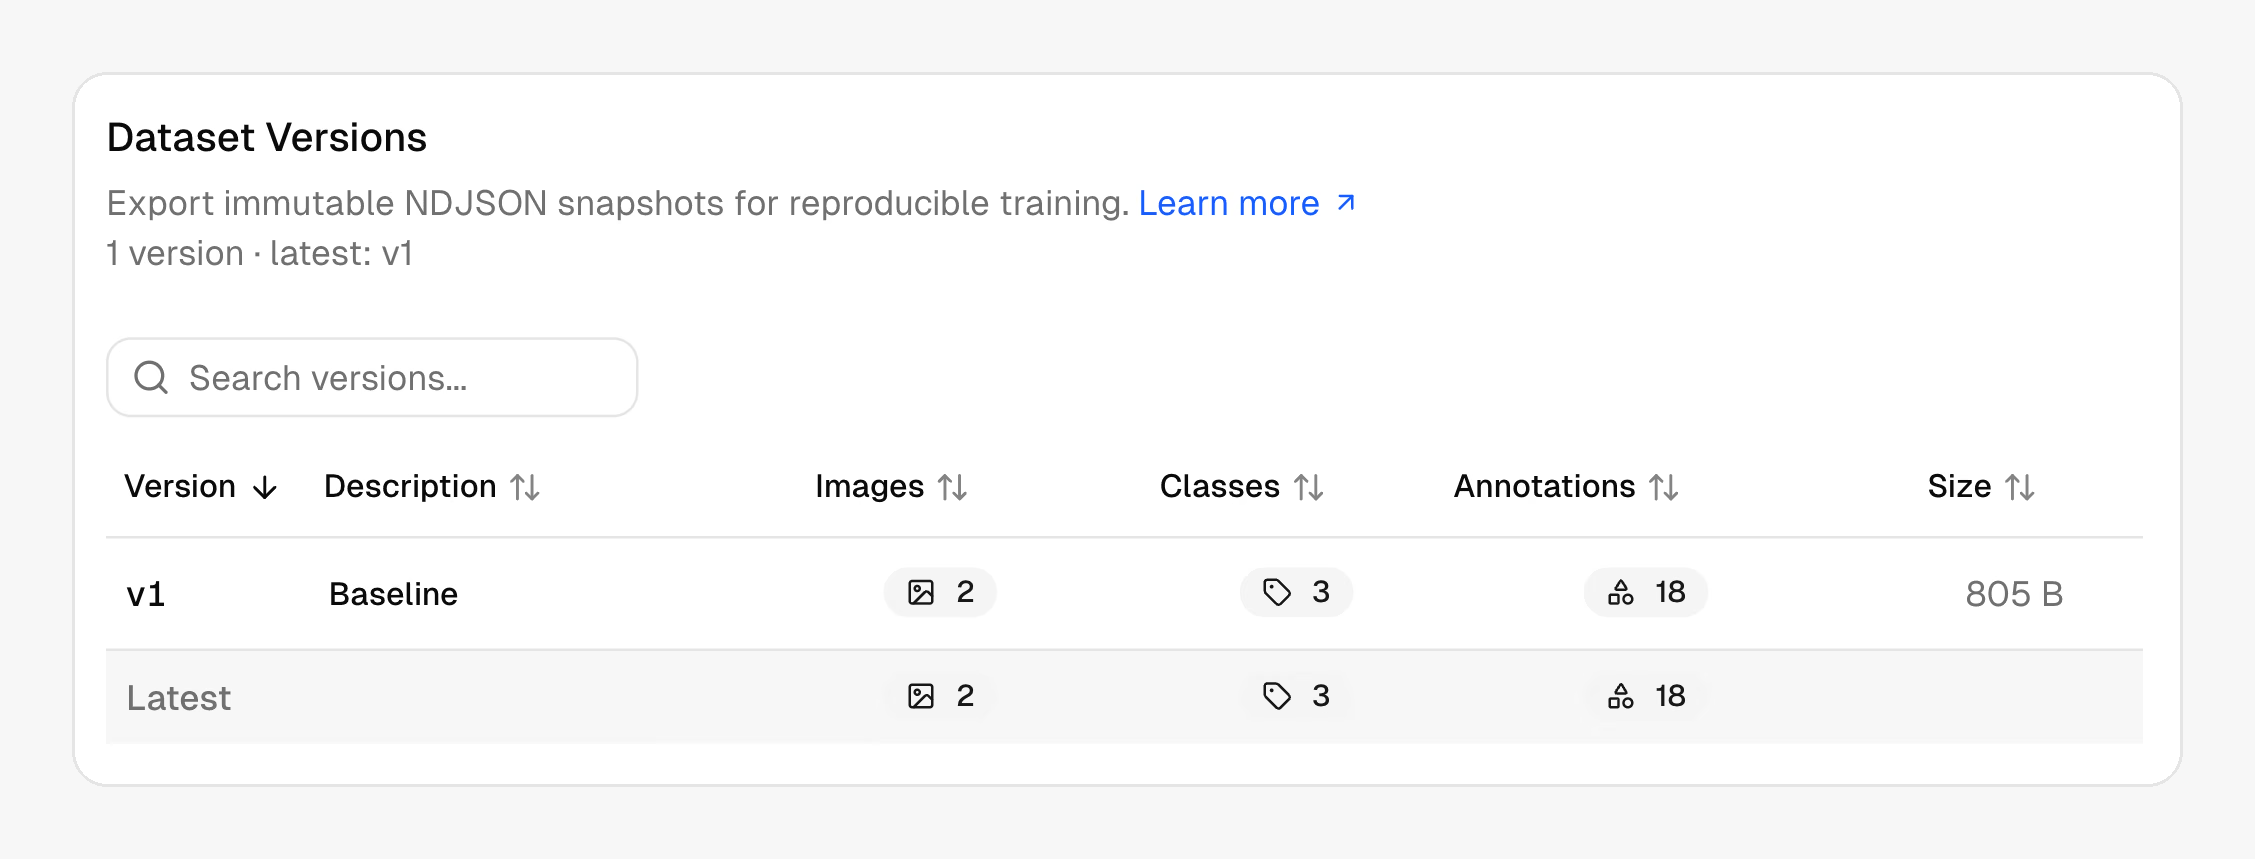
Versioni dei dataset numerate e immutabili per i dataset caricati in Ultralytics Platform, con il numero di immagini, classi e annotazioni. I dataset collegati da archiviazione cloud e On Premise richiedono un processo di controllo delle versioni autonomo.
Tua responsabilità: registra la versione del dataset e il checkpoint del modello alla base di ogni release e conserva i test di accettazione, le approvazioni e le registrazioni delle modifiche nel tuo sistema qualità.
Concorda gli impegni di assistenza e disponibilità#
Richiedi: il documento SLA, i tempi di risposta dell’assistenza e il processo di comunicazione degli incidenti.
Chiedi: che cosa è coperto esattamente, come viene misurata la disponibilità e cosa succede se l’obiettivo non viene raggiunto?
In ogni SLA verifica tre aspetti: che cosa è coperto (addestramento, endpoint di inferenza o applicazione web), come viene misurato il tempo di attività e quale rimedio si applica. Gli SLA cloud pubblicati sono utili come riferimento. Per esempio, lo SLA di Cloud Vision di Google Cloud stabilisce un obiettivo mensile di tempo di attività pari ad almeno il 99,9%.
Ultralytics oggi: i piani Enterprise includono SLA personalizzati, onboarding dedicato e assistenza dedicata. Lo stato del servizio e lo storico degli incidenti sono pubblici all’indirizzo status.ultralytics.com.
Tua responsabilità: nei deployment self-hosted e air-gapped, spetta a te progettare la disponibilità. Il rapporto con il fornitore riguarda quindi assistenza, avvisi di sicurezza e aggiornamenti.
Prepara il pacchetto per l’approvazione#
Concludi la revisione con un unico pacchetto che i responsabili possano approvare oppure con un impedimento documentato. Includi:
- I requisiti applicabili e chi li ha confermati
- Il rapporto SOC 2 (con il relativo tipo), il certificato ISO/IEC 27001 e i relativi ambiti, e il riepilogo del test di penetrazione
- Un diagramma del flusso dei dati per la configurazione esatta, che indichi cosa deve accedere a Internet
- L'accordo sul trattamento dei dati, i termini di conservazione e l'elenco dei sub-responsabili del trattamento
- Una risposta contrattuale esplicita sul fatto che i tuoi dati possano essere usati per addestrare i modelli del fornitore
- Il BAA, se il fornitore agisce in qualità di business associate HIPAA
- Impostazioni di controllo degli accessi: SSO, autenticazione a più fattori e ruoli
- I tuoi registri di versionamento, approvazione delle modifiche e convalida
- Lo SLA, i termini di supporto e le condizioni di licenza per la distribuzione commerciale
- Eventuali lacune aperte, i relativi responsabili e la decisione presa
Domande frequenti
Chiedi a ogni fornitore se dispone di un rapporto SOC 2, quindi esamina il tipo e l'ambito del rapporto. Ultralytics Platform dispone di un rapporto SOC 2 Type I e della certificazione ISO/IEC 27001:2022, entrambi relativi all'intera piattaforma; i rapporti di audit sono disponibili tramite l'Ultralytics Trust Center.
Sì, con un modello self-hosted. Ultralytics YOLO supporta l'esecuzione self-hosted. Per una distribuzione in un ambiente air gap, prepara e testa ogni pacchetto e file richiesto dal tuo flusso di lavoro, disattiva le analisi con
sync=False, disabilita le integrazioni esterne e applica l'isolamento a livello di rete. Ultralytics Platform, compresa la soluzione On Premise, richiede l'accesso a Internet.Il piano Enterprise di Ultralytics Platform include SSO/SAML, accesso al team basato sui ruoli e On Premise, che mantiene le immagini dei dataset e l'addestramento sul tuo hardware, mentre etichette, metriche e il modello migliore vengono inviati a Platform. I siti che necessitano di isolamento completo possono eseguire Ultralytics YOLO in modalità self-hosted con una Enterprise License.
Chiedi al fornitore del servizio gestito se è disponibile uno SLA, cosa copre e come viene misurato il tempo di attività. I piani Ultralytics Enterprise includono SLA personalizzati. Nelle distribuzioni self-hosted, la disponibilità dipende dalla tua infrastruttura.
No. I rapporti e i certificati del fornitore forniscono prove entro un ambito definito. La tua organizzazione deve comunque stabilire quali requisiti si applicano al proprio sistema, ai propri dati e all'uso previsto, e soddisfarli.
Per consultare le prove a supporto di queste risposte, visita la nostra pagina sulla sicurezza e la conformità oppure parla con il nostro team per una Enterprise License.
Fonti, verificate il 16 novembre 2026: pagina sulla sicurezza di Ultralytics, pagina dei prezzi e documentazione di Ultralytics Platform; AWS HIPAA Eligible Services Reference; pagina sulla conformità HIPAA di Google Cloud; SLA di Google Cloud Vision.
Scritto da
Security Compliance Engineer · Ultralytics
Commenti
Fai una domanda, condividi i tuoi risultati o aiuta qualcun altro.









