AI conforme a HIPAA per l'imaging medico: cosa copre un BAA e come addestrare modelli con dati dei pazienti
Scopri cosa richiede l'AI conforme a HIPAA per l'imaging medico, cosa copre un BAA di Ultralytics e come annotare, addestrare e distribuire modelli usando dati dei pazienti.
Ultralytics ha completato un'autovalutazione rispetto alla HIPAA Security Rule, che comprende Ultralytics Platform e Ultralytics YOLO, e Ultralytics Platform ora offre un accordo con il business associate (BAA) ai clienti Enterprise idonei. HIPAA non prevede una certificazione ufficiale, quindi ciò che un responsabile della sicurezza ospedaliera verifica concretamente è la presenza di un BAA firmato e di un programma di sicurezza operativo.
Per un team di radiologia, patologia o dispositivi medici, questo cambia ciò che puoi fare con scansioni identificabili. Usa PHI solo nei servizi e nelle configurazioni coperti dal BAA sottoscritto e mantieni le tue misure di protezione per tutto il resto. Di seguito trovi cosa coprono l'autovalutazione e il BAA, come annotare, addestrare e distribuire un modello di imaging medico entro questi limiti e come tutto ciò si confronta con la scelta di conservare ogni pixel internamente usando Ultralytics YOLO self-hosted.
«AI conforme a HIPAA» significa un BAA firmato più i tuoi controlli#
HIPAA ha tre parti principali: la Security Rule, la Privacy Rule e la Breach Notification Rule. Nessuna di queste consente a un prodotto di superare un test e mostrare un badge. La pagina HIPAA di Google Cloud lo dice chiaramente: HHS «non offre un programma di certificazione per la conformità a HIPAA» e la conformità è una responsabilità condivisa tra fornitore e cliente.
Il meccanismo operativo è il BAA. Nelle indicazioni su HIPAA e cloud computing, HHS afferma che un'entità coperta può usare un servizio cloud per archiviare o trattare informazioni sanitarie protette in formato elettronico (ePHI) solo se firma con il fornitore un BAA conforme a HIPAA e rispetta, per il resto, le regole HIPAA. Tre punti di queste indicazioni sono importanti per l'AI applicata alla visione artificiale:
- Lo status dipende dal servizio, non dai documenti. Un fornitore cloud che crea, riceve, conserva o trasmette ePHI per conto di un'entità coperta è un business associate, anche se i dati sono crittografati e il fornitore non dispone di alcuna chiave.
- La violazione consiste nel non stipulare il BAA. Un'entità coperta che affida a un fornitore la conservazione di ePHI senza aver stipulato un BAA viola le regole HIPAA.
- Un BAA non autorizza qualsiasi utilizzo. Il business associate può usare PHI solo nei modi consentiti dal contratto e l'entità coperta deve essere a sua volta autorizzata a tale uso o divulgazione, come spiegano le indicazioni di HHS sui business associate. Addestrare un modello usando cartelle cliniche dei pazienti è un utilizzo che la tua organizzazione deve valutare autonomamente.
Per un team che si occupa di analisi di immagini mediche, nella pratica «AI conforme a HIPAA» significa tre cose: il fornitore firma un BAA prima che riceva qualsiasi PHI, gestisce un programma di sicurezza conforme alla Security Rule e il tuo team continua a occuparsi degli accessi, della deidentificazione e della propria analisi dei rischi.
Cosa coprono davvero l'autovalutazione e il BAA di Ultralytics#
La nostra pagina Trust and Security elenca diversi tipi di evidenze di sicurezza. Si differenziano per chi ha verificato i controlli e in che modo; chi valuta la sicurezza di un ospedale farà domande distinte su ciascuna.
| Evidenza | Cos'è | Chi l'ha verificata | Ambito |
|---|---|---|---|
| ISO/IEC 27001:2022 | Sistema di gestione della sicurezza delle informazioni certificato | Insight Assurance, 2026 | Ultralytics YOLO e Ultralytics Platform |
| SOC 2 Type I | Attestazione dei controlli di sicurezza, disponibilità e riservatezza | Insight Assurance, 2026 | Platform completa inclusa nell'ambito |
| Test di penetrazione | Test esterno con lettera di attestazione | Terza parte indipendente, 2026 | Ultralytics Platform |
| Autovalutazione rispetto alla HIPAA Security Rule | Valutazione basata su NIST SP 800-66 Rev. 2 | Ultralytics (autovalutazione) | Ultralytics Platform e Ultralytics YOLO |
| Accordo con il business associate | Contratto conforme a 45 C.F.R. § 164.504(e) | Firmato da entrambe le parti | Clienti Enterprise idonei |
L'autovalutazione documenta il programma, non costituisce un certificato#
Le FAQ dell'Ultralytics Trust Center indicano che abbiamo completato l'autovalutazione rispetto alla HIPAA Security Rule seguendo NIST SP 800-66 Rev. 2, la guida NIST per l'attuazione della Security Rule. La valutazione comprende Ultralytics Platform e Ultralytics YOLO e si basa sulla nostra certificazione ISO/IEC 27001:2022 per il sistema di gestione della sicurezza delle informazioni (ISMS) e sul nostro rapporto SOC 2. Il manuale del team di sicurezza di Ultralytics la registra come completata nell'ottobre 2026. Si tratta di un'autovalutazione, non di un audit indipendente.
I controlli sottostanti si applicano a tutti i piani Platform: crittografia dei dati inattivi e in transito, autenticazione a più fattori (MFA) obbligatoria, gestione delle identità e degli accessi (IAM) con privilegi minimi e test di penetrazione annuali. Certificati, rapporti di audit e policy sono disponibili tramite il Trust Center, come spiegato nella nostra documentazione sulle policy di sicurezza.
Un BAA definisce gli usi consentiti delle PHI e gli obblighi di protezione#
Le clausole modello di HHS per gli accordi con i business associate indicano cosa deve includere qualsiasi BAA. Sono clausole generalmente richieste da HIPAA, non citazioni di clausole di un accordo Ultralytics:
- Usi e divulgazioni consentiti. Il business associate può usare o divulgare PHI solo nei modi consentiti dal contratto o richiesti dalla legge.
- Misure di protezione. Deve adottare misure di protezione adeguate, comprese quelle previste dalla Security Rule per le ePHI.
- Segnalazioni. Deve segnalare gli usi o le divulgazioni non consentiti dal contratto, comprese le violazioni di PHI non protette e gli incidenti di sicurezza.
- Subappaltatori. Qualsiasi subappaltatore che tratta PHI deve accettare le stesse restrizioni.
- Risoluzione. Alla scadenza dell'accordo, deve restituire o distruggere le PHI, ove possibile.
La sezione 3.5 dei Termini di servizio di Ultralytics stabilisce come funziona tutto questo su Platform:
- Niente PHI senza un BAA. Se non è in vigore un BAA, non devi caricare PHI.
- Solo Enterprise. I clienti Enterprise possono avere i requisiti per stipulare un BAA; nessun altro piano può ottenerne uno. È un accordo separato che entra in vigore solo dopo la firma di entrambe le parti.
- L'ambito è definito dal contratto. Ultralytics può limitare un BAA a servizi o configurazioni specifici. Verifica l'ambito esatto durante la negoziazione del contratto, prima di progettare il flusso di lavoro sulla base di tale accordo.
- Le tue responsabilità restano tue. Sei tu a decidere se sei un'entità coperta o un business associate e sei responsabile della conformità a HIPAA, inclusa qualsiasi deidentificazione ai sensi di 45 C.F.R. § 164.514.
Il Trust Center precisa quali responsabilità restano a tuo carico dopo la firma: classificare i dati che carichi, gestire gli accessi degli utenti e proteggere le workstation usate dal tuo team. La documentazione di fatturazione di Platform elenca il BAA HIPAA come funzionalità Enterprise per i clienti idonei, insieme a SSO/SAML e a On Premise per dati e risorse di calcolo.
Le scansioni deidentificate non richiedono un BAA#
Non tutte le immagini mediche sono PHI. La nostra pagina delle soluzioni per la sanità specifica che i dati deidentificati non sono PHI, quindi i set di dati adeguatamente deidentificati possono essere caricati su Platform con qualsiasi piano.
Le indicazioni di HHS sulla deidentificazione descrivono due metodi. Il Safe Harbor elimina i 18 tipi di identificativi elencati in 45 C.F.R. § 164.514(b)(2) e richiede che non si abbia alcuna conoscenza effettiva del fatto che i dati rimanenti possano identificare qualcuno; consente un codice di reidentificazione conforme ai requisiti. L'Expert Determination si affida a un esperto qualificato che documenta come il rischio di reidentificazione sia molto basso; questo metodo può consentire di conservare dati come le date, se l'analisi dell'esperto lo giustifica. Le immagini mediche presentano rischi specifici: le intestazioni DICOM contengono identificativi dei pazienti, le fotografie che mostrano il volto intero rientrano nei 18 identificativi e occorre controllare anche il testo incorporato nei pixel, oltre ai metadati.
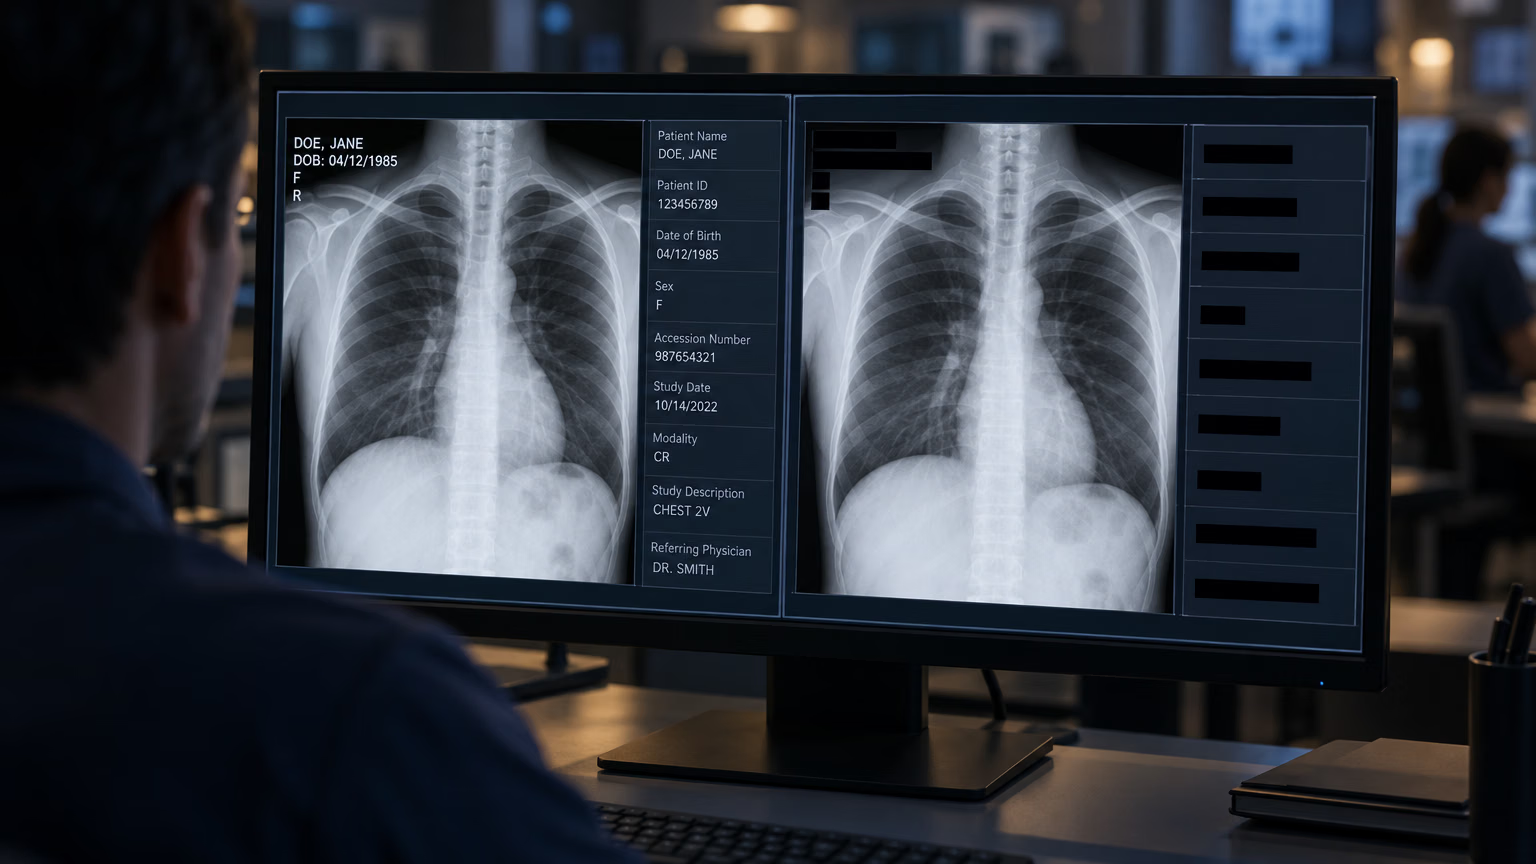
Se il set di dati non soddisfa i requisiti del Safe Harbor o dell'Expert Determination, trattalo come PHI. Restano tre possibilità:
Annotazione, addestramento e distribuzione con un BAA firmato#
Usa PHI solo nei servizi e nelle configurazioni coperti dal BAA sottoscritto. Entro questi limiti, ecco le decisioni da prendere in ogni fase.
1. Prepara localmente le immagini per il modello#
Prepara localmente immagini PNG o TIFF pronte per il modello, controlla i metadati e gli identificativi incorporati nell'immagine e verifica le immagini convertite prima di caricarle. Platform accetta i formati di immagine più comuni elencati tra i formati di caricamento supportati; converti quindi gli studi DICOM in uno di questi formati all'interno del tuo flusso di lavoro e gestisci lo script di conversione con il controllo delle versioni. La conversione da sola non deidentifica i dati: un'intestazione eliminata non viene mantenuta, ma il testo incorporato in un fotogramma rimane nei pixel.
2. Configura l'area di lavoro prima del primo caricamento#
Scegli la regione dei dati durante la configurazione iniziale. Secondo la documentazione di Platform, i set di dati, i modelli e i dati di addestramento gestito restano nella regione scelta: Stati Uniti (Iowa), UE (Belgio) o AP (Taiwan). In seguito non puoi cambiare autonomamente la regione: per spostarli devi inviare una richiesta all'assistenza. I dati a livello di account, come il profilo e i dati di fatturazione, vengono trattati a livello globale, come descritto nell'Accordo sul trattamento dei dati.
Per impostazione predefinita, Enterprise è impostato su Private finché un proprietario o un amministratore non modifica l'impostazione; verifica che ogni set di dati e progetto sia Private prima di caricare PHI. L'impostazione predefinita di visibilità è configurabile e in seguito puoi modificare la visibilità delle singole risorse.
Usa i quattro ruoli del team (Owner, Admin, Editor, Viewer) per applicare il principio del privilegio minimo. Viewer consente solo la consultazione; i medici che correggono e salvano le etichette hanno bisogno del ruolo Editor o di uno superiore. Attiva SSO/SAML affinché gli accessi seguano le impostazioni del tuo provider di identità.
3. Annota entro l'ambito del tuo BAA#
L'editor di annotazione offre strumenti manuali per rilevamento, segmentazione, classificazione, posa e OBB. Supporta anche SAM 3.1 click-to-segment, i tuoi modelli YOLO addestrati e modelli con prompt di classe che assegnano etichette alle classi del set di dati nell'intera immagine. Dieci modelli con prompt di classe, tra cui Moondream 3.1, Qwen3.8 27B e SAM 3.1 Text, sono ospitati su Platform. «Nessuna chiave del provider» si riferisce alla fatturazione, non alla copertura del BAA: verifica quindi che qualsiasi modello ospitato che usi con PHI rientri nell'ambito del tuo BAA.
I modelli a pagamento di OpenAI, Anthropic, Google e altri fornitori vengono eseguiti usando la chiave API del tuo provider e ogni immagine viene inviata a quel provider tramite il tuo account. Valuta il provider separatamente come fornitore: il BAA del provider deve coprire esattamente l'API, il modello e la configurazione usati da Platform. Google è un esempio chiaro. L'integrazione Gemini di Platform usa una chiave API AI Studio, regolata dai termini dell'API Gemini, mentre il BAA di Google Cloud copre i servizi Google Cloud elencati nell'ambito HIPAA. L'idoneità dell'integrazione Gemini in Platform all'uso con PHI non è verificata, quindi non usarla con PHI.
Qualunque strumento generi le bounding box, i medici dovrebbero controllarle, correggerle e approvarle. L'annotazione con supervisione umana è ciò che rende una pipeline di etichettatura dei dati clinicamente difendibile.
4. Addestra YOLO26 nella tua regione#
L'addestramento cloud parte dalla pagina del progetto. Seleziona la versione del set di dati, un modello Ultralytics YOLO26 e una GPU; Platform mostrerà metriche, output della console e il checkpoint migliore man mano che l'esecuzione procede. Salva una versione del set di dati per ogni esecuzione: se un auditor chiede quali etichette hanno prodotto il modello in produzione, la risposta è la versione.
La regione dei dati garantisce dove vengono archiviati. Se il contratto limita anche il luogo in cui avviene il trattamento, verifica con Ultralytics la posizione delle GPU e la copertura del BAA prima di avviare l'addestramento.
5. Distribuisci su un endpoint dedicato a un singolo tenant o esporta il modello#
Gli endpoint dedicati sono disponibili in 42 regioni, 9 delle quali negli Stati Uniti. Ognuno è un servizio dedicato a un singolo tenant, con un URL e un'associazione a una chiave API propri, quindi solo quella chiave può chiamarlo. Eliminare o disattivare la chiave associata non revoca l'accesso diretto all'endpoint. Arresta o elimina la distribuzione e ricreala dopo aver ruotato la chiave.
La regione dell'endpoint è separata da quella dei dati e ogni immagine inviata in una richiesta viene trattata nella regione in cui è eseguito l'endpoint, quindi scegli una regione consentita dal tuo accordo. Il monitoraggio degli endpoint conserva le immagini di esempio solo nella memoria dell'istanza che gestisce le richieste; arrestarla o ridistribuirla può eliminarle. Se l'inferenza deve avvenire all'interno dell'ospedale, esporta il modello in formati come ONNX, TensorRT o OpenVINO ed eseguilo sui tuoi server o dispositivi.
Conservare i dati dei pazienti internamente con Ultralytics YOLO self-hosted#
Alcune organizzazioni decidono che i pixel dei pazienti non debbano mai uscire dalla propria rete, indipendentemente dal contratto in vigore. Ultralytics supporta questa scelta con due opzioni che stabiliscono limiti diversi.
| Platform con un BAA | Platform On Premise | Ultralytics YOLO self-hosted | |
|---|---|---|---|
| Dove si trovano i pixel delle immagini | Nella regione dei dati di Platform scelta da te | Solo sul computer connesso | Solo nel tuo ambiente |
| Cosa riceve Ultralytics | Immagini, etichette, modelli | Etichette, annotazioni, metriche, checkpoint migliore | Nessuna immagine; le analisi e la segnalazione degli arresti anomali sono attive per impostazione predefinita |
| Annotazione assistita dall'AI | Nell'ambito del BAA | No | I tuoi strumenti |
| Piano | Enterprise, clienti idonei | Enterprise | Pacchetto Python |
| Chi gestisce l'infrastruttura | Ultralytics | Condiviso | Tu |
Platform On Premise mantiene i pixel sul tuo hardware#
L'integrazione On Premise collega un computer Linux, macOS o Windows a un workspace Enterprise con un solo comando di installazione. I pixel dei dataset originali e derivati rimangono su quel computer durante l'acquisizione, l'anteprima e l'addestramento. Il browser carica le anteprime direttamente dal computer connesso, quindi apri Platform in un browser su quel computer. La cartella del dataset viene montata in sola lettura e l'addestramento viene eseguito localmente su CPU o GPU NVIDIA, senza inviare dati al calcolo cloud.
Leggi attentamente i limiti. Classi, etichette e annotazioni vengono memorizzate in Platform, dove vengono caricati anche le metriche di addestramento e il checkpoint migliore. La documentazione avverte che pesi, etichette e metriche possono codificare informazioni apprese dalle tue immagini, quindi solo i pixel restano rigorosamente locali. Le ricerche sull'inversione del modello spiegano perché il checkpoint va incluso nella tua analisi dei rischi e perché l'uso di On Premise con etichette derivate da PHI dovrebbe rientrare nell'ambito del tuo BAA. Poiché le immagini non lasciano mai il tuo host, l'annotazione intelligente, l'annotazione automatica e l'addestramento cloud di Platform non funzionano sui dataset On Premise.
YOLO self-hosted mantiene le immagini nella tua rete#
Eseguire il pacchetto Python ultralytics sui tuoi server mantiene le immagini di addestramento e inferenza all'interno della tua rete. Le nostre FAQ sulla sicurezza affermano che, quando YOLO viene eseguito al di fuori di Platform, Ultralytics non elabora né memorizza i dati di inferenza; i Termini di servizio aggiungono che in questo caso il DPA non si applica e che sei responsabile della conformità HIPAA ovunque sia applicabile. Secondo la nostra documentazione sulla raccolta dei dati, l'analisi anonima del pacchetto è attiva per impostazione predefinita e non include mai immagini. Impostando sync=False nelle impostazioni di Ultralytics, disattivi l'analisi e i rapporti sugli arresti anomali.
Questa impostazione non impedisce i download. Al primo utilizzo, il pacchetto scarica pesi, font e dipendenze mancanti tramite i controlli di download e delle dipendenze. Per l'uso in un ambiente isolato dalla rete, preinstalla dipendenze, pesi e font, disattiva le integrazioni di registrazione esterne e blocca il traffico in uscita.
Ecco un esempio di addestramento, convalida ed esportazione locale con l'analisi disattivata:
from ultralytics import YOLO, settings

# Turn off anonymous analytics and crash reports on this machine
settings.update({"sync": False})

# On an air-gapped server, copy yolo26n.pt in beforehand
model = YOLO("yolo26n.pt")

# Train on a local dataset in YOLO format
model.train(data="path/to/your_dataset.yaml", epochs=100, imgsz=640)

# Validate, then export for on-site inference
metrics = model.val()
print(f"mAP50-95: {metrics.box.map:.3f}")
model.export(format="onnx")
Prima che i dati dei pazienti entrino nella pipeline, esegui un test su una macchina di sviluppo connessa usando il dataset pubblico sui tumori cerebrali (1.116 immagini MRI e CT, 2 classi). Passando data="brain-tumor.yaml", il dataset viene scaricato automaticamente: esegui quindi il test al di fuori dell'ambiente isolato dalla rete.
Il compromesso riguarda le operazioni. Il tuo team gestisce le GPU, lo strumento di etichettatura, il controllo delle versioni, la distribuzione e il monitoraggio, attività altrimenti gestite da Platform. Il nostro confronto tra visione artificiale cloud gestita e self-hosted analizza questi costi.
Quale soluzione è adatta al tuo team#
Scegli Platform con un BAA se la tua organizzazione accetta un associato in affari nel cloud e i servizi di cui hai bisogno sono coperti dal BAA sottoscritto. Annotazione, addestramento e distribuzione condividono un unico workspace, con controllo delle versioni e degli accessi integrato.
Scegli Platform On Premise se la tua policy impone che i pixel restino all'interno dell'edificio, ma vuoi comunque eseguire l'etichettatura manuale sul computer connesso, tenere traccia degli esperimenti e gestire i modelli. Includi le etichette e i checkpoint caricati nell'analisi dei rischi e nell'ambito del BAA.
Scegli YOLO self-hosted se nessun dato derivato dai pazienti può lasciare la tua rete o se l'inferenza deve essere eseguita su dispositivi accanto allo scanner. Hai a disposizione gli stessi modelli YOLO26 e il massimo controllo, mentre il tuo team gestisce l'infrastruttura.
In ogni soluzione, il modello è un supporto decisionale. La responsabilità della convalida diagnostica resta al medico, nel rispetto delle autorizzazioni normative richieste dal tuo caso d'uso. La nostra panoramica sull'IA in radiologia illustra il ruolo di questi modelli nei flussi di lavoro clinici, mentre la nostra guida agli acquisti aziendali aiuta i team di sicurezza a preparare la valutazione di un fornitore. Per avviare un BAA, contatta il tuo referente Ultralytics o richiedi una demo Enterprise dalla pagina dei prezzi. Il referente confermerà i tuoi requisiti, concorderà con te l'ambito e sottoscriverà il BAA prima che venga caricato qualsiasi PHI. Questo vale anche per i clienti che usano YOLO in modalità self-hosted, i cui PHI potrebbero raggiungerci tramite richieste di assistenza o attività di servizi professionali.
Domande frequenti
No. HHS non offre un programma di certificazione HIPAA per alcun prodotto, di IA o di altro tipo. Puoi verificare se un fornitore sottoscrive un BAA, se ha valutato i propri controlli rispetto alla Security Rule e quali prove indipendenti possiede, ad esempio una certificazione ISO 27001 o un rapporto SOC 2.
Un BAA limita le modalità con cui un associato in affari può usare e divulgare PHI e gli impone di proteggere tali PHI, segnalare divulgazioni non autorizzate e violazioni, vincolare i subappaltatori agli stessi termini e, al termine del rapporto, restituire o distruggere i PHI ove possibile. Deve soddisfare i requisiti di 45 C.F.R. § 164.504(e). Non rende un prodotto «conforme a HIPAA» per il tuo utilizzo: restano applicabili i tuoi controlli degli accessi, la de-identificazione e l'analisi dei rischi.
Ultralytics ha completato un'autovalutazione rispetto alla HIPAA Security Rule, basata su NIST SP 800-66 Rev. 2, che copre Ultralytics Platform e Ultralytics YOLO. Questa valutazione si basa sul nostro ISMS certificato ISO/IEC 27001:2022 e sul rapporto SOC 2 Type I; inoltre, i clienti Enterprise idonei possono richiedere un BAA. Poiché HIPAA non prevede certificazioni, la conformità dipende sia dal programma del fornitore sia dal modo in cui usi il servizio.
Solo dopo aver sottoscritto un BAA, disponibile esclusivamente per i clienti Enterprise idonei, e solo nei servizi e nelle configurazioni coperti dal BAA. Senza un BAA, non devi caricare PHI. Le immagini che soddisfano i criteri Safe Harbor o Expert Determination non sono PHI e possono essere usate con qualsiasi piano.
Quando esegui il pacchetto Python YOLO nel tuo ambiente, Ultralytics non riceve immagini di addestramento o di inferenza. Resti responsabile della conformità HIPAA su quell'infrastruttura. Impostando
sync=False, disattivi l'analisi anonima e i rapporti sugli arresti anomali del pacchetto, attivi per impostazione predefinita.I modelli dei fornitori a pagamento in Platform usano la tua chiave API del fornitore, quindi le immagini vengono inviate a quel fornitore. Il BAA del fornitore deve coprire l'API, il modello e la configurazione esatti usati da Platform, e la configurazione deve rientrare nell'ambito del tuo BAA Ultralytics. L'integrazione Gemini di Platform usa una chiave AI Studio e la sua idoneità all'uso con PHI non è verificata: non usarla quindi con PHI.
Comments
Ask a question, share your results, or help someone else.









