Vision par ordinateur dans les secteurs réglementés : checklist d’examen de sécurité d’Ultralytics
Une checklist d’examen de sécurité pour la vision par ordinateur dans les secteurs réglementés : périmètre SOC 2 et ISO 27001, options sur site et en environnement isolé, confidentialité et SLA.
 Kristian Sommer16 min de lecture
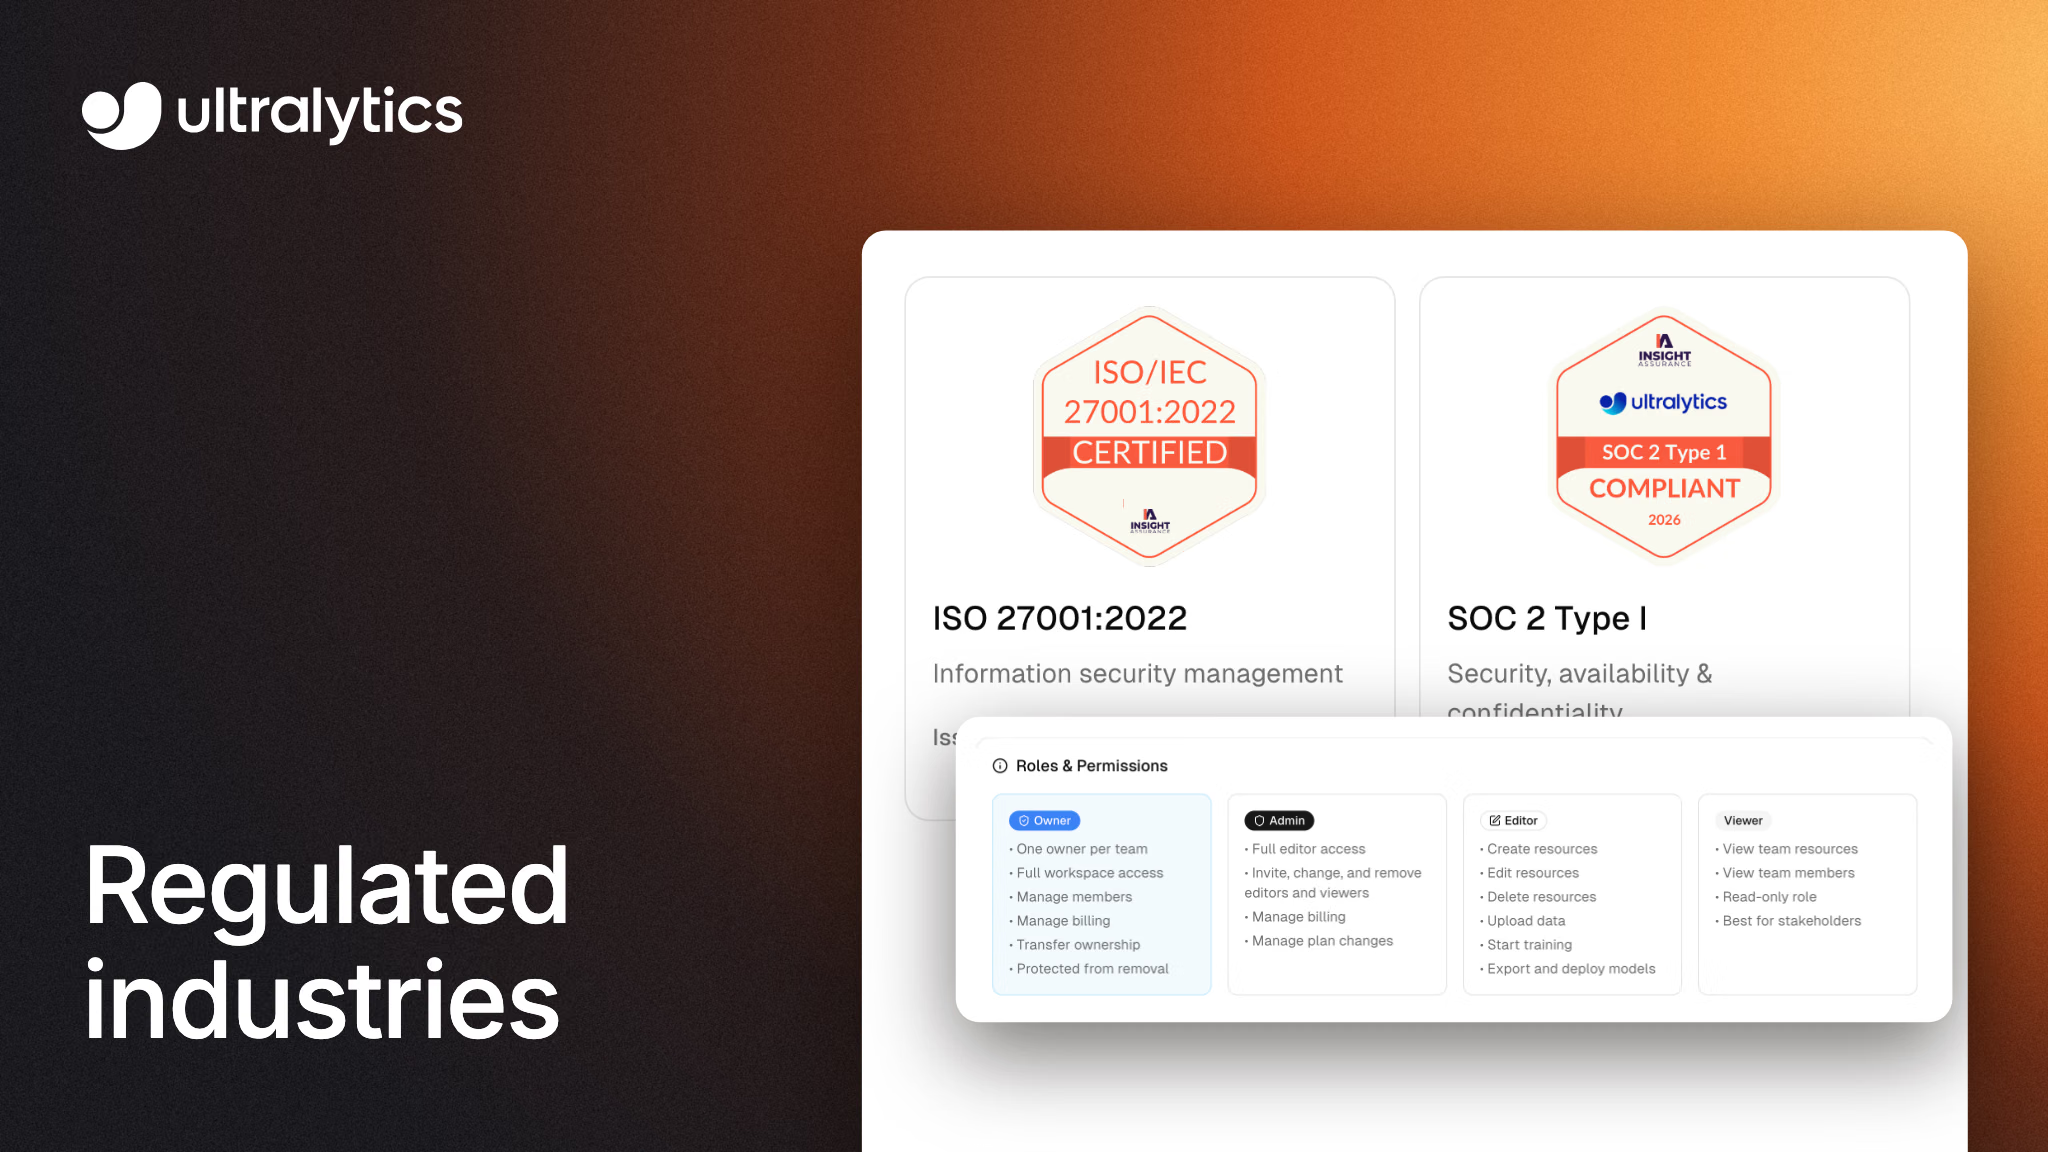
Lorsqu’une plateforme de vision par ordinateur est examinée dans un secteur réglementé, les évaluateurs s’intéressent à quatre éléments : les preuves de sécurité indépendantes, les flux des images et des données des modèles, le contrôle des accès et des modifications, et les engagements contractuels. Ces vérifications contribuent à une évaluation. Elles ne rendent pas, à elles seules, un système de vision conforme, car les règles applicables dépendent de ton système, de tes données et de la façon dont tu les utilises.
Cette checklist s’adresse aux équipes de sécurité, de conformité et d’approvisionnement des secteurs de la santé, des sciences de la vie, de la fabrication, de l’énergie, de la finance et du secteur public qui évaluent Ultralytics YOLO, Ultralytics Platform ou toute autre pile d’IA de vision. Chaque section indique les preuves à demander, la question à poser et ce qui reste sous ta responsabilité. Si tu hésites encore entre différentes architectures de fournisseurs, commence par notre guide d’approvisionnement en vision par ordinateur pour les entreprises, puis reviens ici pour l’examen.
Commence par les exigences applicables à ton cas d’usage#
Commence par déterminer quelles exigences s’appliquent réellement avant de rassembler les documents des fournisseurs. Une liste de certifications à cocher ralentit les examens et ne tient toujours pas compte de ce qui importe à ton organisme de réglementation. Les cadres ci-dessous illustrent les exigences à évaluer selon ton cas d’usage. Considère-les comme une liste de questions à poser, et non comme des conseils juridiques.
| Cadre | Périmètre | Éléments à établir pour un projet de vision |
|---|---|---|
| SOC 2 | Organismes de services, tous secteurs | Rapport d’audit sur les contrôles d’un fournisseur pour un système défini |
| ISO/IEC 27001 | Tous secteurs | Système de management de la sécurité de l’information certifié, dans un périmètre défini |
| HIPAA | Entités couvertes et partenaires commerciaux aux États-Unis qui traitent des informations de santé protégées (PHI) | Le fournisseur agit-il en tant que partenaire commercial, et un accord de partenaire commercial (BAA) est-il nécessaire ? |
| RGPD | Données à caractère personnel traitées dans le champ d’application territorial du RGPD | Rôles de responsable du traitement et de sous-traitant, base juridique, clauses contractuelles de sous-traitance et garanties pour les transferts internationaux |
| FDA 21 CFR Part 11 et exigences GxP applicables | Documents et signatures électroniques relevant du champ d’application de la Part 11, et activités régies par les bonnes pratiques | Quels documents et systèmes entrent dans le périmètre, puis les contrôles de validation, d’accès, de piste d’audit, de conservation et de signature |
| IEC 62443 | Systèmes d’automatisation et de contrôle industriels | Zones, conduits et niveaux de sécurité cibles définis au moyen d’une évaluation des risques, ainsi que les exigences applicables aux fournisseurs |
| FedRAMP | Services cloud concernés qui traitent des informations fédérales pour le compte d’agences fédérales américaines | Vérifier si le cadre s’applique à l’usage prévu, puis examiner le statut d’autorisation et le périmètre évalué de l’offre concernée |
| Règlement européen sur l’IA | Fournisseurs, déployeurs et autres opérateurs relevant de son champ d’application | Ton rôle, l’usage prévu, sa classification des risques, ainsi que les obligations et les échéances applicables |
Ta responsabilité : les rapports et certificats du fournisseur couvrent son propre système. La validation Part 11, l’évaluation des risques IEC 62443, l’analyse des rôles au titre du RGPD et la classification selon le règlement européen sur l’IA restent à effectuer dans ton environnement et pour ton cas d’usage.
Vérifie les preuves de sécurité et leur périmètre exact#
Demande : le rapport SOC 2 actuel, le certificat ISO/IEC 27001 accompagné de son énoncé de périmètre, ainsi que le résumé du test d’intrusion externe le plus récent.
Demande-toi : les preuves couvrent-elles le produit et la configuration que tu achètes, et le type de rapport répond-il à ta politique ?
Un rapport SOC 2 Type I comprend l’avis d’un auditeur sur la description du système et la conception des contrôles à une date donnée. Un rapport Type II indique également si ces contrôles ont fonctionné efficacement pendant une période donnée ; vérifie donc le type de rapport exigé par ta politique d’approvisionnement. Lis l’avis, le périmètre et les éventuelles exceptions, pas seulement la page de couverture. Un certificat ISO/IEC 27001 couvre un système de management de la sécurité de l’information dans un périmètre défini, et des audits de surveillance le maintiennent en vigueur entre les audits de recertification.
Ultralytics aujourd’hui : Ultralytics Platform est certifiée ISO/IEC 27001:2022 et dispose d’un rapport SOC 2 Type I, tous deux délivrés en 2026 et couvrant l’ensemble de la plateforme pour toutes les offres, selon notre page de sécurité et notre page des tarifs. Les rapports, une attestation de test d’intrusion et la liste des sous-traitants sont disponibles dans le Trust Center. La page de sécurité mentionne un rapport SOC 2 Type I. Si ta politique exige un rapport Type II, vérifie dès le début de l’examen si un rapport approprié est disponible. Les preuves publiées indiquent qu’Ultralytics YOLO et Ultralytics Platform relèvent du système de management certifié ISO/IEC 27001:2022, et que l’ensemble de Platform est couvert par le périmètre SOC 2 Type I. Pour les packages YOLO open source, examine également les contrôles de la chaîne d’approvisionnement : analyse continue des vulnérabilités, analyse du code, alertes sur les dépendances, analyse des secrets et nomenclature logicielle (SBOM) pour chaque version.
Cartographie les flux des images, des annotations et des modèles#
Demande : une description des flux de données correspondant à ta configuration exacte, couvrant les images sources, les annotations, les poids des modèles entraînés, les métriques et les journaux.
Demande-toi : lesquels de ces éléments quittent ton réseau, où vont-ils et lesquels nécessitent encore un accès à Internet ?
Utilise ces quatre modèles de déploiement pour structurer l’examen des flux de données :
| Modèle | Éléments qui quittent ton environnement | Qui l’exploite |
|---|---|---|
| API cloud de vision | Chaque image envoyée pour analyse | Fournisseur |
| Plateforme gérée avec résidence des données | Images, annotations et modèles stockés dans une région de ton choix | Fournisseur |
| Pixels des jeux de données locaux, gestion dans le cloud | Annotations, étiquettes, métriques et certains poids de modèles ; les pixels sources restent en local | Tu gères l’ingestion locale et l’entraînement ; le fournisseur gère l’interface |
| Auto-hébergé, avec possibilité d’environnement isolé | Selon ta configuration ; un environnement isolé n’a aucune connexion aux services externes | Toi |
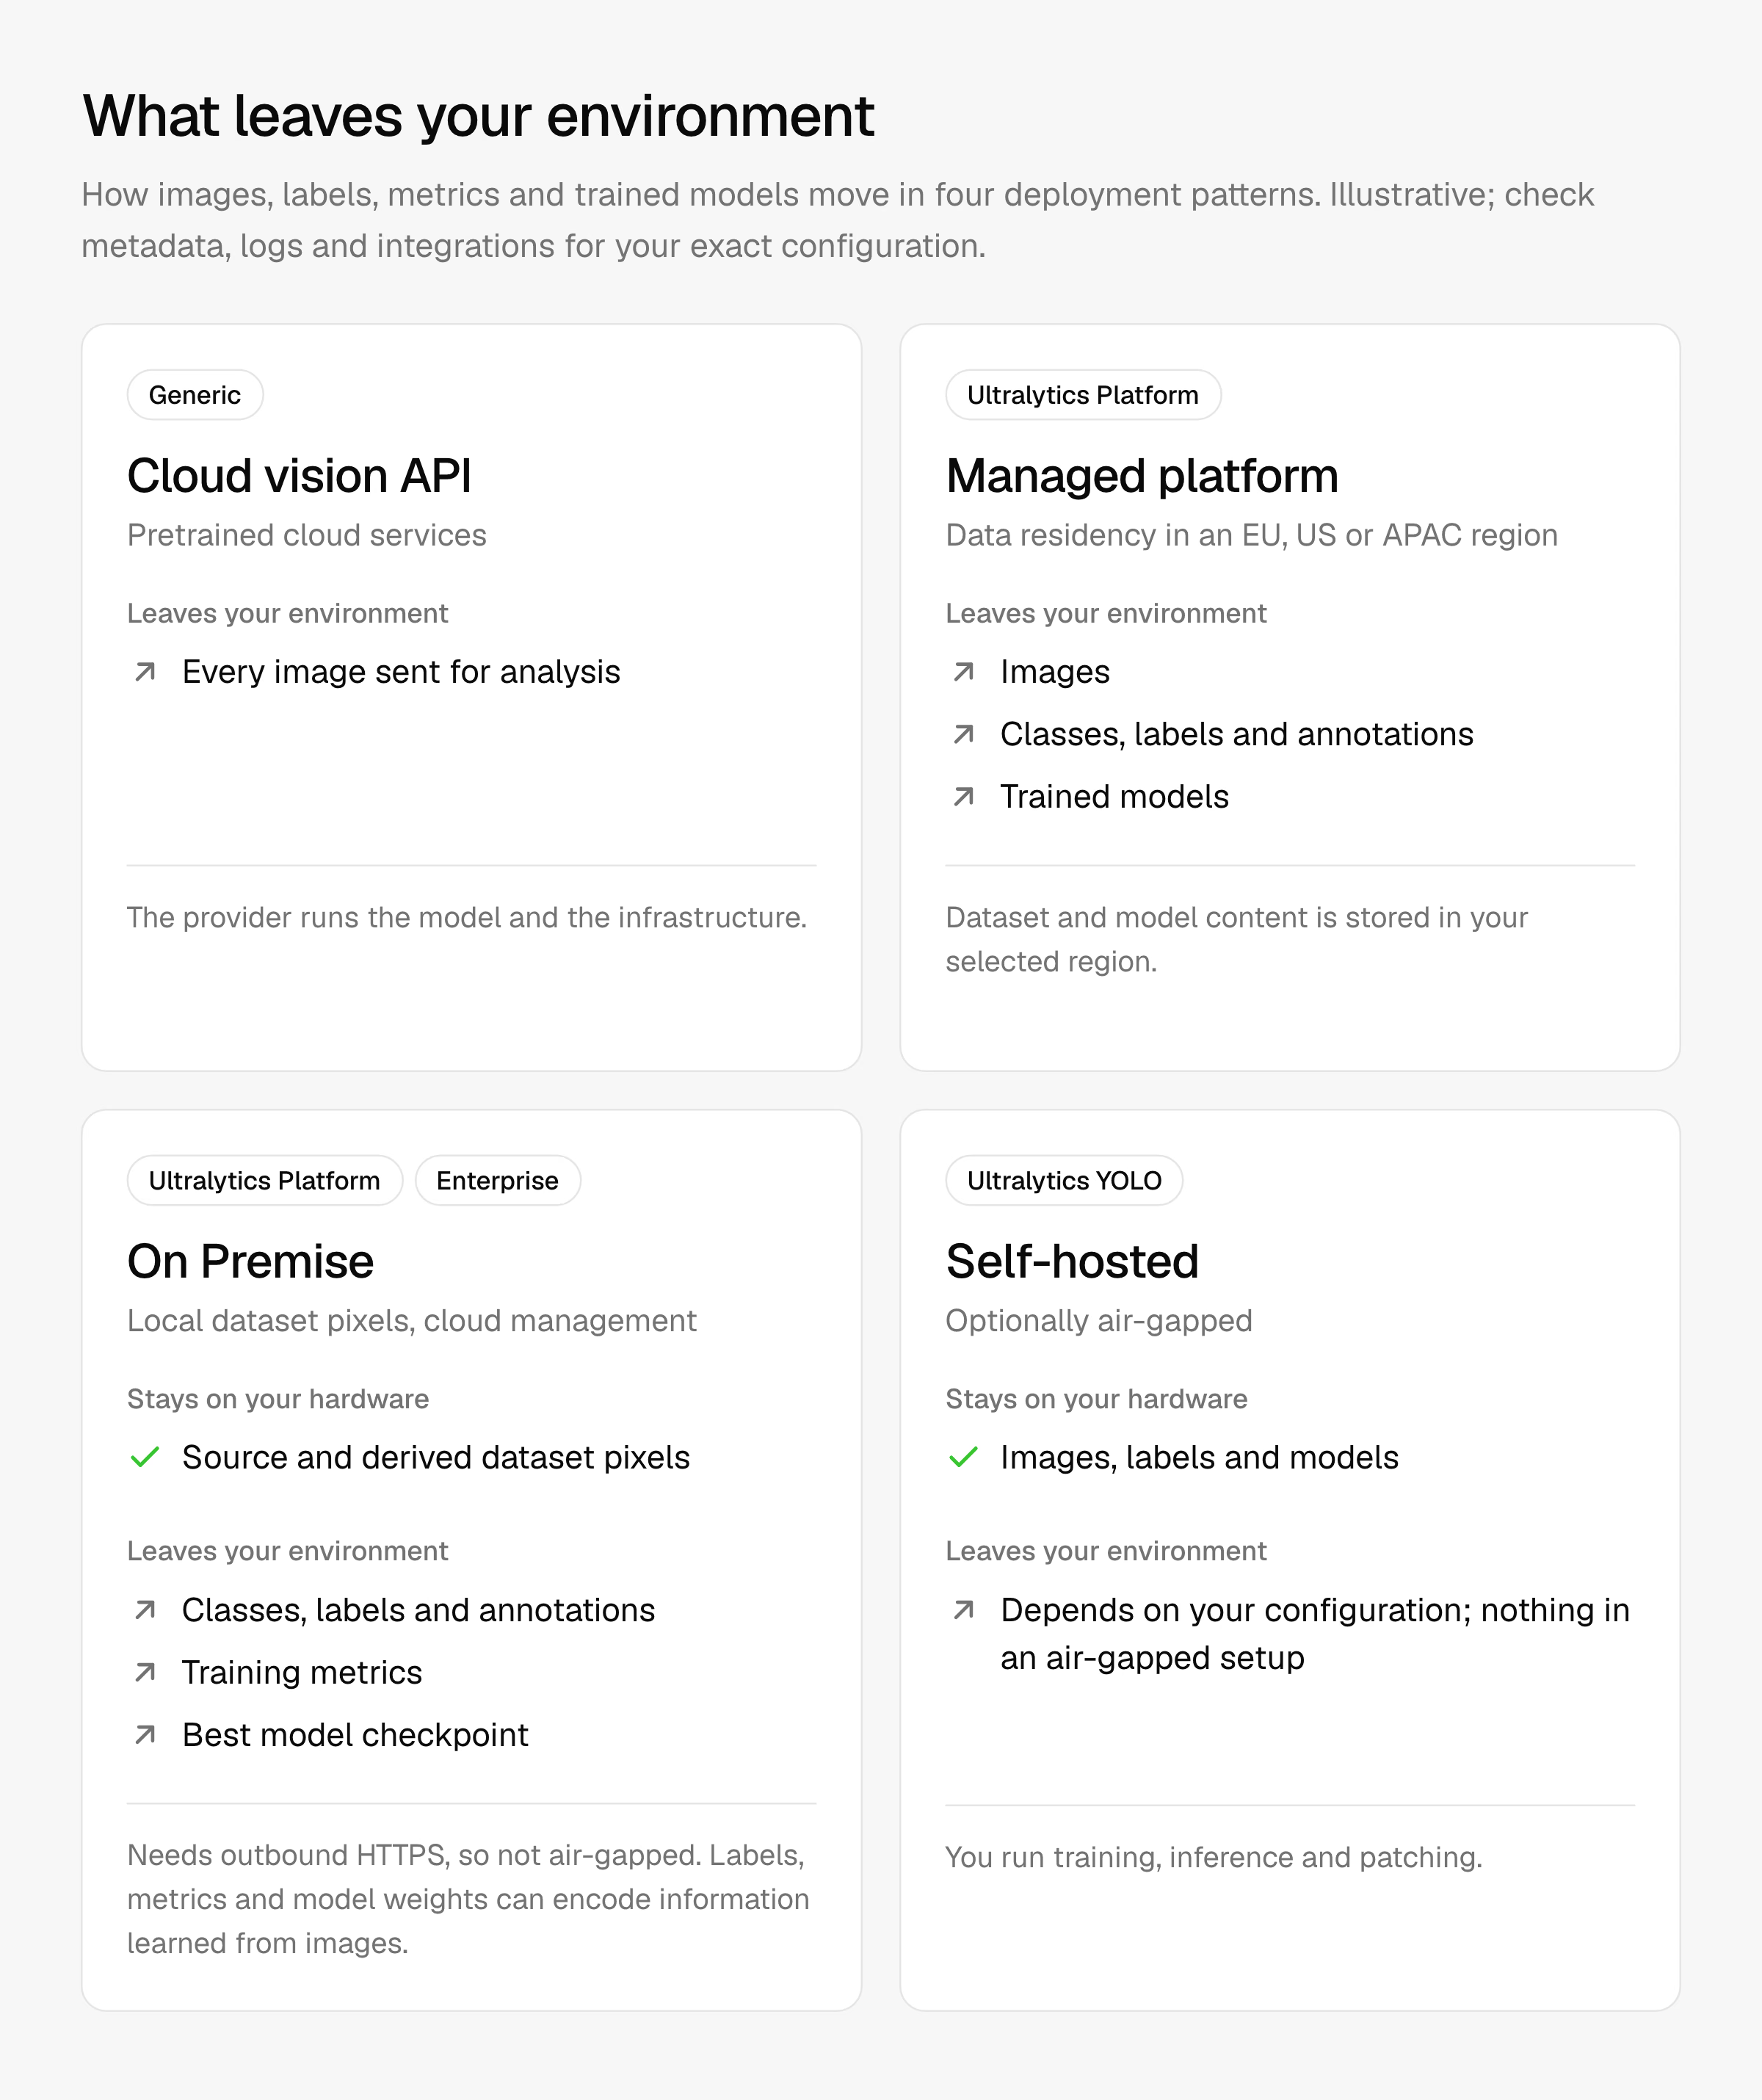
Flux des images, des annotations, des métriques et des poids des modèles au-delà des frontières de ton environnement pour chaque modèle. Les flux exacts dépendent de ta configuration.
Ultralytics aujourd’hui :
- Gestion avec résidence des données. Ultralytics Platform stocke le contenu des jeux de données et des modèles dans la région UE, États-Unis ou APAC sélectionnée lors de l’intégration ; pour la modifier, tu dois envoyer une demande au support. Chaque déploiement dédié utilise la région sélectionnée lors de la création du point de terminaison. La région des données garantit leur stockage : les données au niveau du compte, comme les informations de profil et de facturation, sont traitées à l’échelle mondiale. Vérifie donc où s’effectue le traitement GPU si ton contrat limite les lieux de traitement.
- Pixels des jeux de données locaux. L’option On Premise de Platform, incluse dans l’offre Enterprise, indexe et entraîne les modèles sur des jeux de données qui restent sur ton propre ordinateur Linux, macOS ou Windows. Platform ne stocke, ne journalise ni ne traite jamais ces pixels sources. Les annotations, étiquettes et métriques sont stockées dans Platform, et le meilleur point de contrôle est téléversé pour l’exportation et le déploiement. Ces artefacts peuvent encoder des informations apprises à partir des images ; inclus-les donc dans ton examen. La configuration nécessite une connexion HTTPS sortante à Platform, aux registres Docker et aux téléchargements de packages Python. On Premise n’est donc pas une option utilisable en environnement isolé.
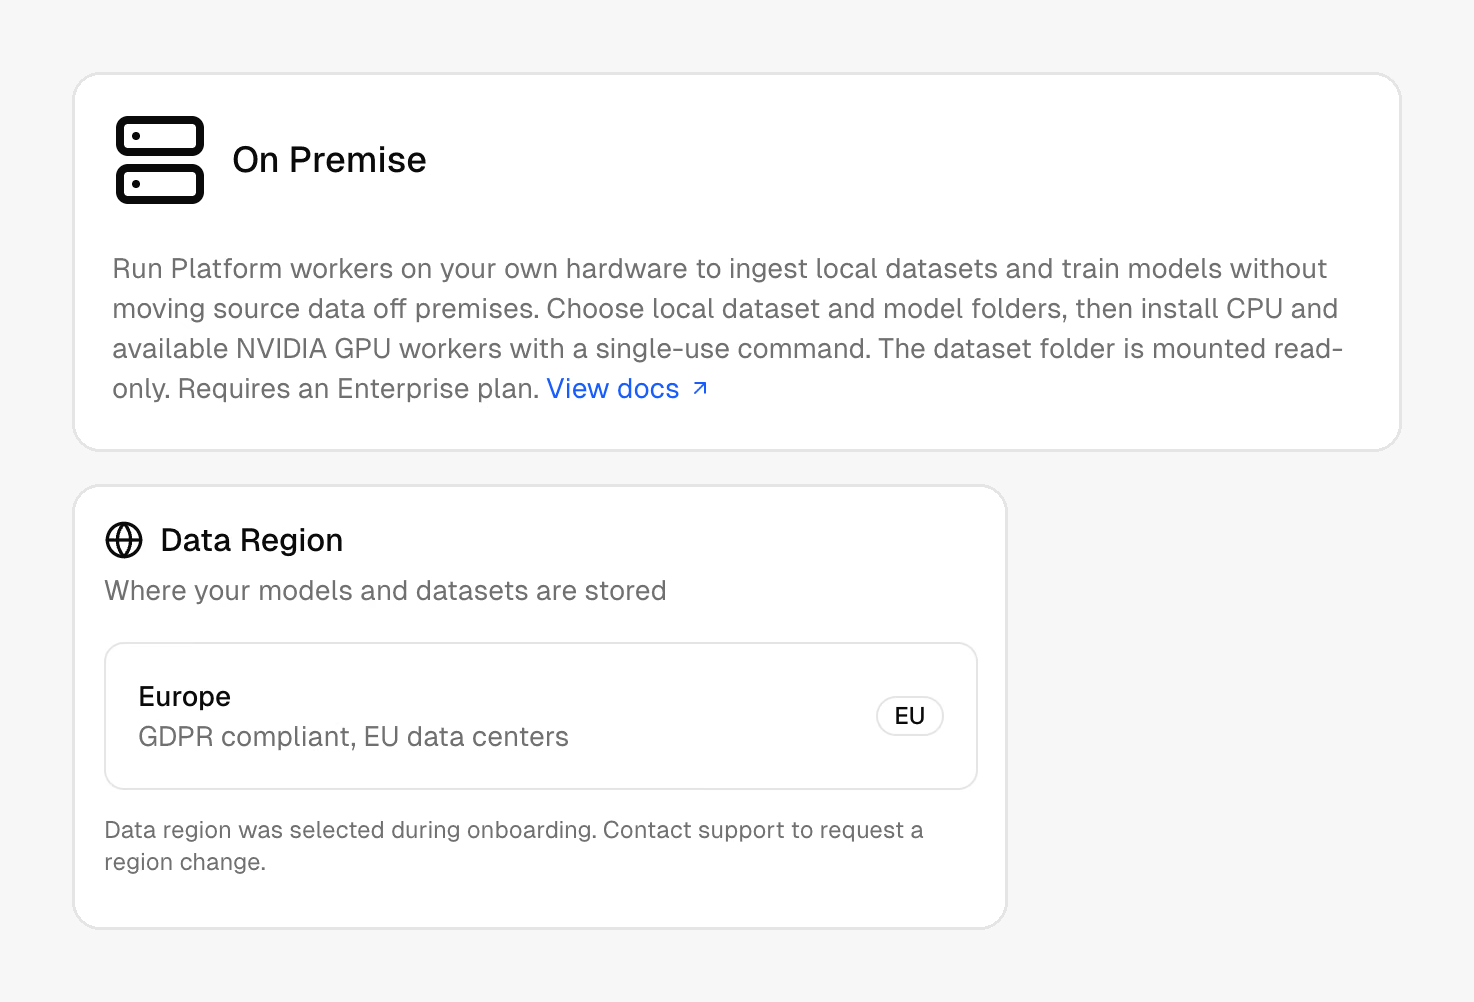
Paramètres On Premise et Data Region de Platform. On Premise nécessite toujours un accès à Internet, et la résidence des données dans l’UE ne suffit pas à établir la conformité au RGPD.
- Auto-hébergé. Le package Python Ultralytics YOLO entraîne, valide, exécute et exporte les modèles sur tes propres serveurs. Lorsque YOLO fonctionne en dehors de Platform, Ultralytics ne traite ni ne stocke tes données d’inférence. L’utilisation commerciale et professionnelle interne en dehors des conditions AGPL-3.0 nécessite une licence Ultralytics Enterprise.
Déploiements en environnement isolé#
Un système en environnement isolé n’a aucune connexion à Internet ; tout ce que le logiciel téléchargerait normalement doit donc être transféré selon la procédure approuvée. Pour Ultralytics YOLO :
- Prépare et teste l’ensemble du flux de travail. Transfère les packages, fichiers de modèles, jeux de données et ressources d’exécution nécessaires à ton flux de travail, puis teste l’entraînement, l’inférence et l’exportation avec le réseau bloqué avant d’accepter l’environnement.
- Désactive la télémétrie. Selon notre documentation sur la collecte des données, les analyses anonymes du package sont activées par défaut et ne comprennent jamais d’images. Le paramètre
sync=Falsedésactive les analyses et les rapports d’incident. Désactive également les intégrations de journalisation externes. - Exporte vers un environnement d’exécution approuvé. Les modèles YOLO peuvent être exportés vers ONNX, TensorRT, OpenVINO et d’autres formats, afin que l’inférence puisse s’exécuter sur une pile de service déjà approuvée par ton équipe d’infrastructure.
- Impose l’isolation au niveau du réseau. Les paramètres logiciels constituent une deuxième ligne de défense, pas la première.
Ta responsabilité : dans un déploiement auto-hébergé ou en environnement isolé, ton équipe gère les GPU, l’étiquetage, le contrôle des versions, la surveillance et l’application des correctifs. Notre comparaison entre vision par ordinateur gérée dans le cloud et auto-hébergée détaille ces coûts.
Examine la confidentialité, les accès et le traitement des données#
Demande : l’accord de traitement des données, les conditions de conservation et de suppression, la liste des sous-traitants et une description des contrôles d’accès.
Demande-toi : le fournisseur peut-il utiliser tes images pour entraîner ses propres modèles, et qui, chez lui, peut accéder à tes données ?
Fais préciser dans le contrat la question de l’entraînement. Le traitement de tes images pour fournir une fonctionnalité que tu as demandée, comme l’annotation automatique, diffère de leur utilisation pour améliorer les propres modèles du fournisseur ; ces deux usages doivent être traités séparément.
Ultralytics aujourd’hui :
- Clauses contractuelles. L’accord de traitement des données décrit les pratiques de traitement et de conservation des données, et des clauses contractuelles types sont disponibles. Les offres Enterprise ajoutent des protections juridiques pour les jeux de données et l’entraînement des modèles ; vérifie les conditions exactes applicables à ton usage dans ton contrat.
- Accès. Notre page de sécurité mentionne le SSO/MFA et le contrôle d’accès basé sur les rôles pour Ultralytics Platform, avec MFA obligatoire ; l’offre Enterprise ajoute le SSO/SAML. Les membres d’équipe des offres Pro et Enterprise se voient attribuer le rôle de propriétaire, d’administrateur, d’éditeur ou de lecteur.
- Chiffrement. Les données sont chiffrées en transit et au repos.
- Fonctionnalités d’IA sur ton propre stockage. Les jeux de données indexés depuis Amazon S3, Google Cloud Storage ou Azure Blob Storage disposent d’un commutateur des fonctionnalités d’IA, activé par défaut. Tant qu’il est activé, les GPU d’Ultralytics et les fournisseurs de modèles d’IA peuvent traiter ces images pour des fonctionnalités telles que l’annotation intelligente, l’annotation automatique et l’entraînement dans le cloud. Désactive-le pour que les images ne soient pas envoyées à ces services ; l’annotation manuelle et l’entraînement local continuent de fonctionner. Les images On Premise ne quittent jamais ton hôte ; ces fonctionnalités ne sont donc pas disponibles pour elles.
- Données de santé. Nous avons réalisé une auto-évaluation selon la règle de sécurité HIPAA, et un BAA est proposé aux clients Enterprise admissibles. Ne téléverse des PHI qu’après la signature du BAA par les deux parties, et uniquement dans les services et configurations couverts par celui-ci. Notre guide sur l’IA conforme à HIPAA pour l’imagerie médicale décrit la configuration.
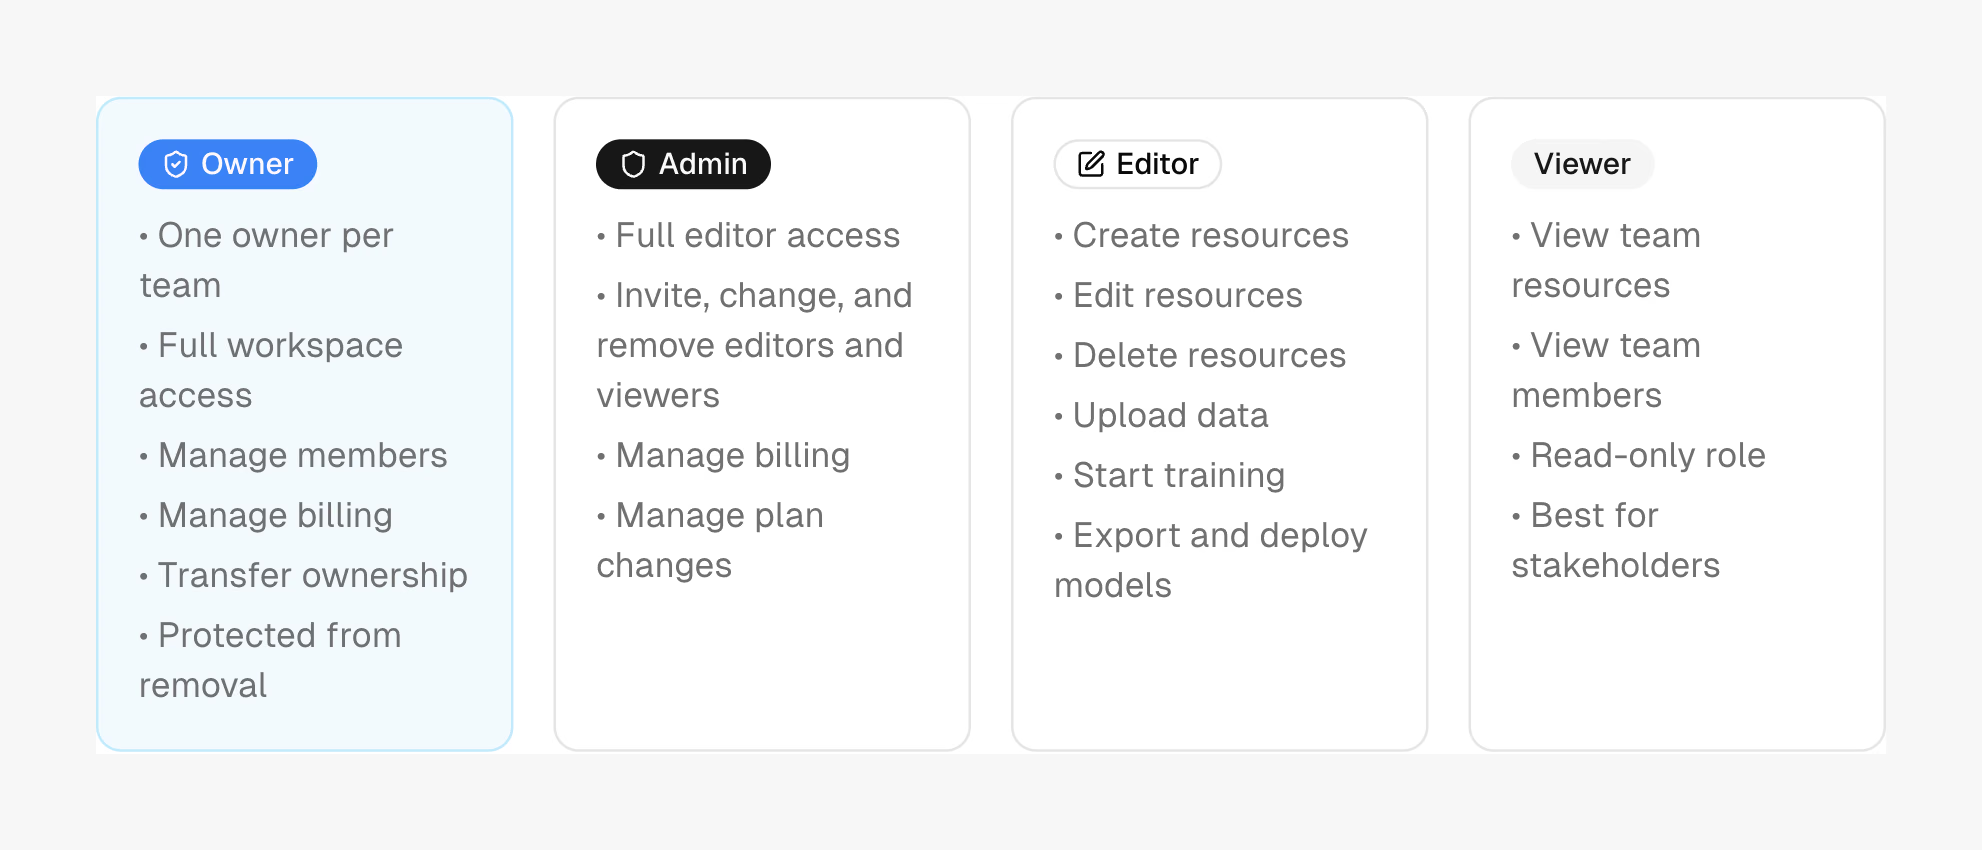
Rôles d’espace de travail d’Ultralytics Platform : propriétaire, administrateur, éditeur et lecteur, chacun avec des autorisations différentes.
À titre de comparaison, les grands fournisseurs de cloud publient des listes de services pour les données de santé. AWS répertorie Amazon Rekognition dans sa référence des services admissibles HIPAA, et Google Cloud inclut Cloud Vision parmi les produits couverts par son BAA HIPAA. Quel que soit le fournisseur choisi, vérifie que le service concerné figure bien sur cette liste.
Établis la traçabilité et l’approbation des changements#
Demande : comment les jeux de données et les modèles sont versionnés, quels événements sont enregistrés, combien de temps les enregistrements sont conservés et comment ils peuvent être exportés.
Demande-toi : peux-tu montrer quelles données ont servi à entraîner le modèle en production, qui l’a modifié et qui a approuvé la mise en production ?
Une plateforme peut faciliter la collecte de ces preuves. Elle ne peut pas valider à ta place un système réglementé.
Ultralytics aujourd’hui : pour les jeux de données téléversés à l’état prêt, Ultralytics Platform te permet de créer des versions de jeux de données immuables et numérotées, qui peuvent être téléchargées, comparées et restaurées. Les versions ne sont pas disponibles pour les jeux de données connectés depuis un stockage cloud ou On Premise ; ces sources nécessitent donc leur propre processus de gestion des versions. Le fil d’activité de Platform enregistre les tâches d’entraînement, les modifications des jeux de données, les exportations et déploiements de modèles, les événements liés aux clés API et les changements de paramètres. Les événements peuvent être exportés au format CSV ou JSON, avec leurs dates et heures, les identifiants des ressources, les noms, adresses e-mail et identifiants des utilisateurs, ainsi que les métadonnées des événements. La documentation sur l’activité n’établit pas la validation Part 11 ; évalue donc si le fil et les contrôles associés répondent aux exigences de ton usage prévu.
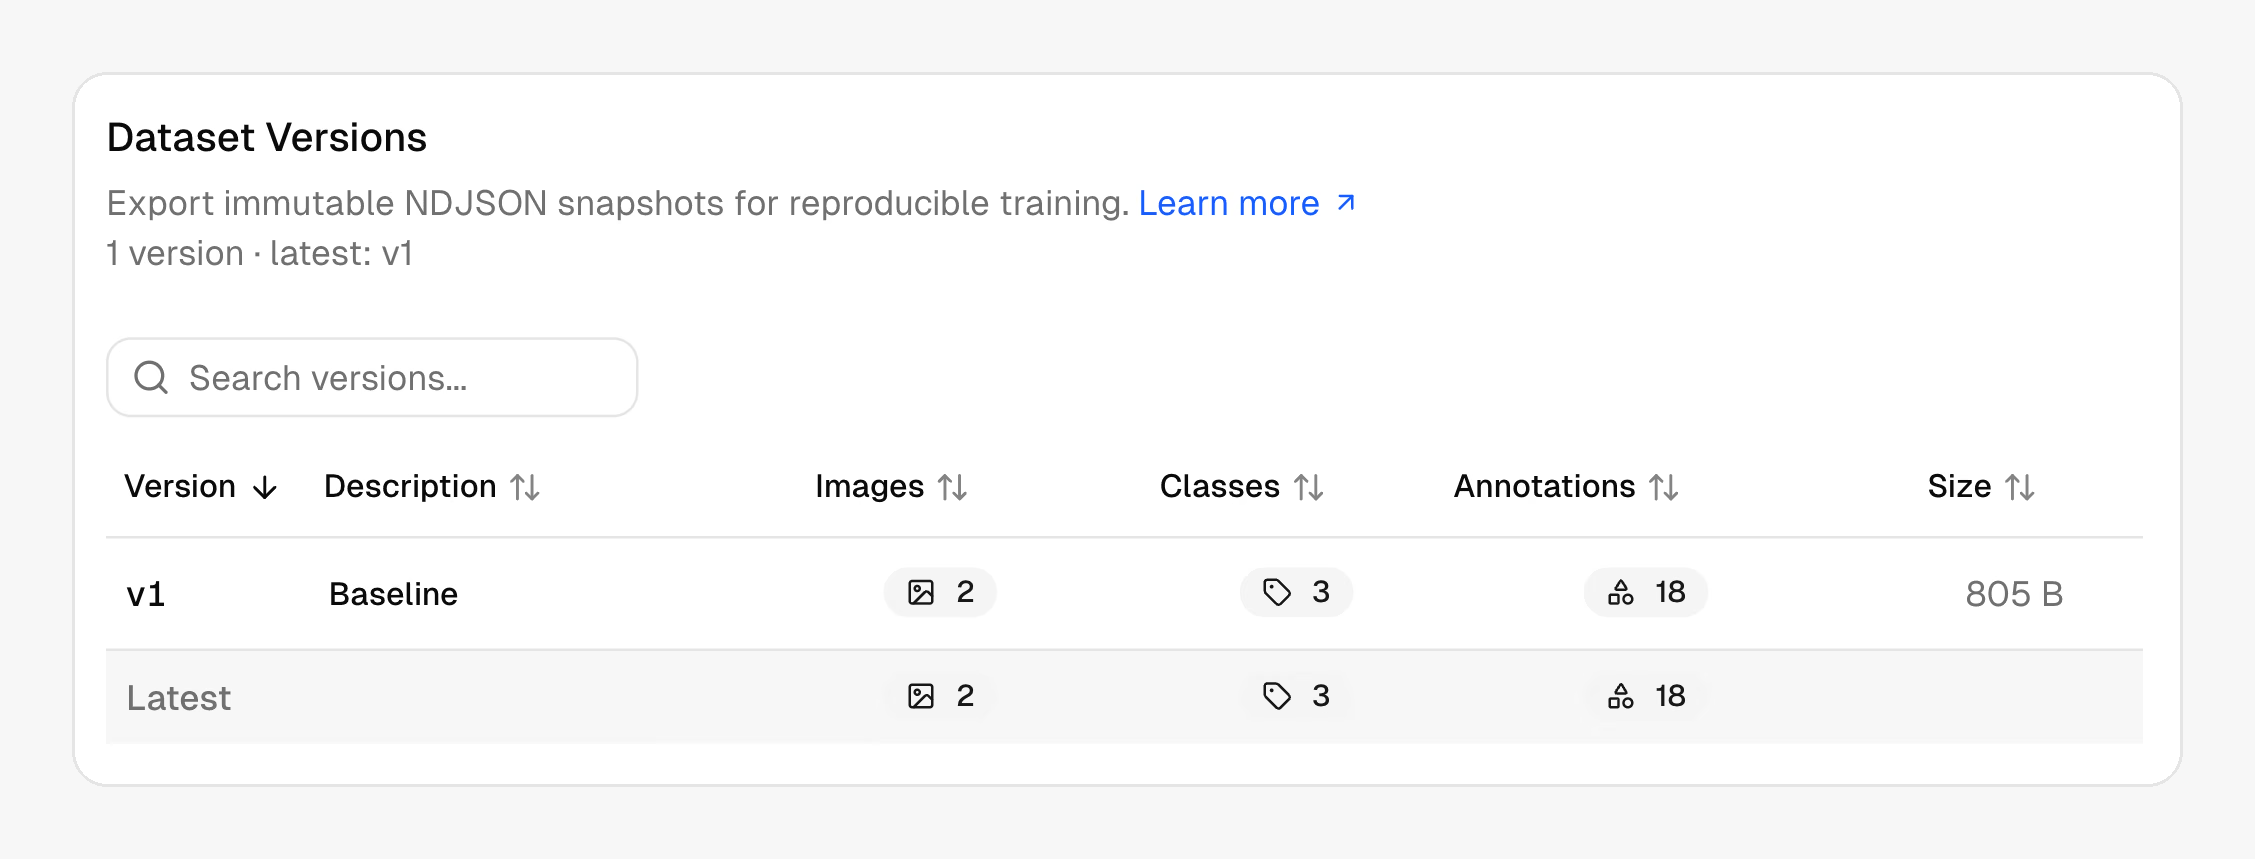
Versions de jeux de données immuables et numérotées pour les jeux de données téléversés dans Ultralytics Platform, avec le nombre d’images, de classes et d’annotations. Les jeux de données connectés à un stockage cloud et ceux d’On Premise nécessitent leur propre processus de gestion des versions.
Ta responsabilité : consigne la version du jeu de données et le point de contrôle du modèle associés à chaque mise en production, et conserve les tests d’acceptation, les approbations et les enregistrements de modification dans ton propre système qualité.
Conviens des engagements de support et de disponibilité#
Demande : le document SLA, les délais de réponse du support et la procédure de communication en cas d’incident.
Demande-toi : qu’est-ce qui est précisément couvert, comment la disponibilité est-elle mesurée et que se passe-t-il si l’objectif n’est pas atteint ?
Dans tout SLA, examine trois éléments : ce qui est couvert (entraînement, points de terminaison d’inférence ou application Web), la façon dont la disponibilité est mesurée et le recours prévu. Les SLA cloud publiés constituent de bons points de référence. Le SLA Cloud Vision de Google Cloud, par exemple, fixe un objectif de disponibilité mensuelle d’au moins 99,9 %.
Ultralytics aujourd’hui : les offres Enterprise comprennent des SLA personnalisés ainsi qu’un accompagnement et un support dédiés. L’état des services et l’historique des incidents sont accessibles au public sur status.ultralytics.com.
Ta responsabilité : pour les déploiements auto-hébergés et en environnement isolé, c’est à toi de concevoir la disponibilité. La relation avec le fournisseur porte alors sur le support, les avis de sécurité et les mises à jour.
Prépare le dossier d’approbation#
Termine l’examen avec un dossier unique que les personnes chargées de l’approbation peuvent valider, ou avec un blocage consigné par écrit. Inclus :
- Les exigences applicables et la personne qui les a confirmées
- Le rapport SOC 2 (avec son type), le certificat ISO/IEC 27001 et les périmètres concernés, ainsi que le résumé du test d’intrusion
- Un diagramme des flux de données correspondant exactement à la configuration, indiquant notamment les éléments qui nécessitent un accès à Internet
- L’accord sur le traitement des données, les conditions de conservation et la liste des sous-traitants ultérieurs
- Une réponse contractuelle explicite indiquant si tes données peuvent servir à entraîner les modèles du fournisseur
- Le BAA, si le fournisseur agit en tant qu’associé commercial au sens de HIPAA
- Les paramètres de contrôle d’accès : SSO, authentification multifacteur et rôles
- Tes enregistrements de gestion des versions, d’approbation des modifications et de validation
- Le SLA, les conditions de support et les conditions de licence pour le déploiement commercial
- Les éventuelles lacunes, les responsables associés et la décision prise
Foire aux questions
Demande à chaque fournisseur s’il détient un rapport SOC 2, puis examine le type de rapport et son périmètre. Ultralytics Platform détient un rapport SOC 2 Type I et une certification ISO/IEC 27001:2022, qui couvrent tous deux l’ensemble de la plateforme ; les rapports d’audit sont disponibles via le Ultralytics Trust Center.
Oui, avec un modèle auto-hébergé. Ultralytics YOLO prend en charge le fonctionnement auto-hébergé. Pour un déploiement isolé d’Internet, prépare et teste chaque paquet et fichier nécessaire à ton flux de travail, désactive les analyses avec
sync=False, désactive les intégrations externes et impose l’isolation au niveau du réseau. Ultralytics Platform, y compris On Premise, nécessite un accès à Internet.L’offre Enterprise d’Ultralytics Platform comprend le SSO/SAML, l’accès aux équipes basé sur les rôles et On Premise, qui conserve les images des jeux de données et l’entraînement sur ton propre matériel, tandis que les étiquettes, les métriques et le meilleur modèle sont envoyés à Platform. Les sites qui nécessitent une isolation complète peuvent exécuter Ultralytics YOLO en auto-hébergement sous licence Enterprise.
Demande au fournisseur de services gérés si un SLA est disponible, ce qu’il couvre et comment la disponibilité est mesurée. Les offres Enterprise d’Ultralytics comprennent des SLA personnalisés. Pour les déploiements auto-hébergés, la disponibilité dépend de ta propre infrastructure.
Non. Les rapports et certificats des fournisseurs constituent des preuves dans un périmètre défini. Ton organisation doit toujours déterminer quelles exigences s’appliquent à son système, à ses données et à l’usage prévu, puis les respecter.
Pour consulter les éléments à l’appui de ces réponses, visite notre page sur la sécurité et la conformité ou parle à notre équipe d’une licence Enterprise.
Sources consultées le 16 novembre 2026 : page sur la sécurité d’Ultralytics, page des tarifs et documentation d’Ultralytics Platform ; référence des services éligibles à HIPAA d’AWS ; page de conformité HIPAA de Google Cloud ; SLA de Google Cloud Vision.
Écrit par
Ingénieur en conformité de sécurité · Ultralytics
Commentaires
Pose une question, partage tes résultats ou aide quelqu’un.









