IA conforme à HIPAA pour l’imagerie médicale : ce que couvre un BAA et comment entraîner avec des données de patients
Découvre ce qu’exige une IA conforme à HIPAA pour l’imagerie médicale, ce que couvre un BAA d’Ultralytics, et comment annoter, entraîner et déployer avec des données de patients.
Ultralytics a réalisé une autoévaluation conforme à la règle de sécurité HIPAA, couvrant Ultralytics Platform et Ultralytics YOLO, et Ultralytics Platform propose désormais un accord de partenaire commercial (BAA) aux clients Enterprise admissibles. HIPAA ne délivre aucune certification officielle ; un BAA signé et un programme de sécurité opérationnel sont donc les éléments que vérifie réellement un responsable de la sécurité hospitalière.
Pour une équipe de radiologie, de pathologie ou de dispositifs médicaux, cela change ce que tu peux faire avec des images identifiables. Utilise les PHI uniquement dans les services et les configurations couverts par ton BAA signé, et maintiens tes propres mesures de protection pour tout le reste. Voici ce que couvrent l’autoévaluation et le BAA, comment annoter, entraîner et déployer un modèle d’imagerie médicale dans ce périmètre, et en quoi cela diffère du stockage de chaque pixel en interne avec Ultralytics YOLO auto-hébergé.
« IA conforme à HIPAA » signifie un BAA signé et tes propres contrôles#
HIPAA comporte trois grandes parties : la règle de sécurité, la règle de confidentialité et la règle de notification des violations. Aucune ne permet à un produit de réussir un test et d’afficher un badge. La page HIPAA de Google Cloud l’indique clairement : le HHS « ne propose pas de programme de certification de conformité à HIPAA », et la conformité est partagée entre le fournisseur et le client.
Le mécanisme opérationnel est le BAA. Dans ses recommandations sur HIPAA et l’informatique en nuage, le HHS indique qu’une entité assujettie peut utiliser un service cloud pour stocker ou traiter des renseignements médicaux électroniques protégés (ePHI) uniquement si elle signe un BAA conforme à HIPAA avec le fournisseur et respecte par ailleurs les règles HIPAA. Trois points de ces recommandations comptent pour l’IA de vision :
- Le statut dépend du service, pas des documents. Un fournisseur cloud qui crée, reçoit, conserve ou transmet des ePHI pour une entité assujettie est un partenaire commercial, même si les données sont chiffrées et que le fournisseur ne détient aucune clé.
- L’absence de BAA constitue la violation. Une entité assujettie qui confie à un fournisseur la conservation d’ePHI sans avoir conclu de BAA enfreint les règles HIPAA.
- Un BAA n’autorise pas tous les usages. Le partenaire commercial ne peut utiliser les PHI que dans les limites prévues au contrat, et l’entité assujettie doit elle-même être autorisée à effectuer cet usage ou cette divulgation, comme l’expliquent les recommandations du HHS sur les partenaires commerciaux. L’entraînement d’un modèle sur des dossiers de patients est un usage que ton organisation doit évaluer selon ses propres critères.
Pour une équipe d’analyse d’images médicales, « IA conforme à HIPAA » signifie concrètement trois choses : ton fournisseur signe un BAA avant que des PHI lui soient transmis, le fournisseur applique un programme de sécurité conforme à la règle de sécurité, et ton équipe reste responsable de la gestion des accès, de la dépersonnalisation et de sa propre analyse des risques.
Ce que couvrent réellement l’autoévaluation et le BAA d’Ultralytics#
Notre page Confiance et sécurité répertorie plusieurs types de preuves de sécurité. Elles diffèrent selon qui a vérifié les contrôles et de quelle manière ; un responsable de la sécurité hospitalière posera des questions distinctes sur chacune d’elles.
| Preuve | Description | Vérificateur | Périmètre |
|---|---|---|---|
| ISO/IEC 27001:2022 | Système de management de la sécurité de l’information certifié | Insight Assurance, 2026 | Ultralytics YOLO et Ultralytics Platform |
| SOC 2 Type I | Attestation des contrôles de sécurité, de disponibilité et de confidentialité | Insight Assurance, 2026 | Périmètre couvrant l’ensemble de Platform |
| Test d’intrusion | Test externe accompagné d’une lettre d’attestation | Tiers indépendant, 2026 | Ultralytics Platform |
| Autoévaluation selon la règle de sécurité HIPAA | Évaluation fondée sur NIST SP 800-66 Rev. 2 | Ultralytics (autoévaluation) | Ultralytics Platform et Ultralytics YOLO |
| Accord de partenaire commercial | Contrat conforme à 45 C.F.R. § 164.504(e) | Signé par les deux parties | Clients Enterprise admissibles |
L’autoévaluation démontre l’existence du programme, pas d’un certificat#
La FAQ du centre de confiance Ultralytics indique que nous avons réalisé l’autoévaluation selon la règle de sécurité HIPAA à l’aide de NIST SP 800-66 Rev. 2, le guide du NIST pour la mise en œuvre de la règle de sécurité. Elle couvre Ultralytics Platform et Ultralytics YOLO et s’appuie sur notre ISMS certifié ISO/IEC 27001:2022 et notre rapport SOC 2. Le manuel de l’équipe de sécurité Ultralytics indique qu’elle a été achevée en octobre 2026. Il s’agit d’une autoévaluation, pas d’un audit indépendant.
Les contrôles sous-jacents s’appliquent à toutes les offres Platform : chiffrement des données au repos et en transit, MFA obligatoire, IAM à privilège minimal et tests d’intrusion annuels. Les certificats, rapports d’audit et politiques sont accessibles par le centre de confiance, comme l’explique notre documentation sur les politiques de sécurité.
Un BAA définit les usages autorisés des PHI et les obligations de protection#
Les clauses types du HHS pour un accord de partenaire commercial précisent les éléments que tout BAA doit couvrir. Il s’agit des clauses généralement exigées par HIPAA, et non de clauses citées d’un accord Ultralytics :
- Usages et divulgations autorisés. Le partenaire commercial ne peut utiliser ou divulguer les PHI que dans les limites prévues au contrat ou exigées par la loi.
- Mesures de protection. Il doit appliquer des mesures de protection appropriées, notamment celles de la règle de sécurité pour les ePHI.
- Signalement. Il doit signaler les usages ou divulgations non autorisés par le contrat, notamment les violations de PHI non sécurisés et les incidents de sécurité.
- Sous-traitants. Tout sous-traitant qui traite les PHI doit accepter les mêmes restrictions.
- Résiliation. À la fin de l’accord, il doit restituer ou détruire les PHI, dans la mesure du possible.
La section 3.5 des Conditions d’utilisation d’Ultralytics précise comment cela s’applique sur Platform :
- Aucune PHI sans BAA. Tant qu’un BAA n’est pas en vigueur, tu ne dois pas téléverser de PHI.
- Enterprise uniquement. Les clients Enterprise peuvent être admissibles à un BAA ; aucune autre offre ne peut en obtenir un. Il s’agit d’un accord distinct qui ne prend effet qu’une fois signé par les deux parties.
- Le contrat définit le périmètre. Ultralytics peut limiter un BAA à des services ou configurations précis. Confirme le périmètre exact lors de la négociation du contrat, avant de concevoir ton flux de travail en fonction de celui-ci.
- Tu restes responsable de tes obligations. C’est à toi de déterminer si tu es une entité assujettie ou un partenaire commercial, et tu es responsable de ta conformité à HIPAA, y compris de toute dépersonnalisation effectuée selon 45 C.F.R. § 164.514.
Le centre de confiance précise les responsabilités qui restent de ton côté après la signature : classifier les données que tu téléverses, gérer les accès des utilisateurs et sécuriser les postes de travail utilisés par ton équipe. La documentation de facturation de Platform répertorie le BAA HIPAA comme une fonctionnalité Enterprise réservée aux clients admissibles, au même titre que SSO/SAML et On Premise pour les données et le calcul.
Les images dépersonnalisées ne nécessitent pas de BAA#
Les images médicales ne sont pas toutes des PHI. Notre page sur les solutions de santé précise que les données dépersonnalisées ne sont pas des PHI ; les jeux de données correctement dépersonnalisés peuvent donc être envoyés sur Platform avec n’importe quelle offre.
Les recommandations du HHS sur la dépersonnalisation décrivent deux méthodes. La méthode Safe Harbor supprime les 18 types d’identifiants répertoriés dans 45 C.F.R. § 164.514(b)(2) et exige de n’avoir aucune connaissance réelle que les données restantes puissent identifier une personne ; elle autorise un code de réidentification répondant aux critères. La méthode Expert Determination fait appel à un expert qualifié qui documente que le risque de réidentification est très faible, ce qui peut permettre de conserver des données telles que les dates lorsque son analyse le justifie. L’imagerie présente ses propres pièges : les en-têtes DICOM contiennent des identifiants de patients, les photographies intégrales du visage font partie des 18 identifiants, et le texte incrusté dans les pixels doit être vérifié au même titre que les métadonnées.
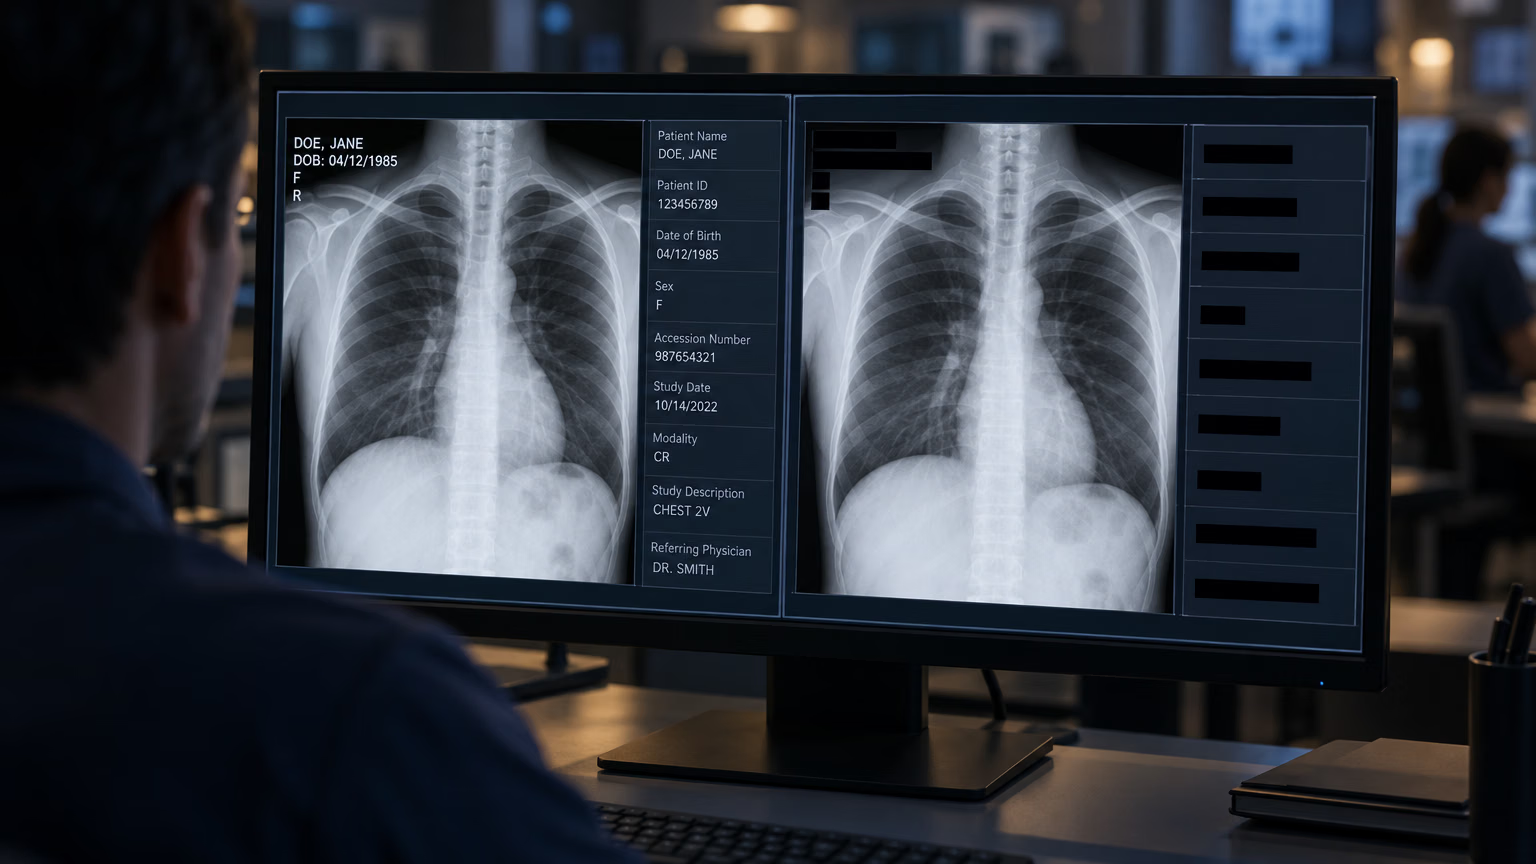
Si le jeu de données ne satisfait pas aux critères Safe Harbor ou Expert Determination, traite-le comme des PHI. Il reste alors trois possibilités :
Annoter, entraîner et déployer dans le cadre d’un BAA signé#
Utilise les PHI uniquement dans les services et configurations couverts par ton BAA signé. Dans ce périmètre, voici les décisions à prendre à chaque étape.
1. Prépare localement des images prêtes pour le modèle#
Prépare localement des images PNG ou TIFF prêtes pour le modèle, vérifie les métadonnées et les identifiants incrustés, puis examine les images converties avant leur téléversement. Platform accepte les formats d’image courants répertoriés dans ses formats de téléversement pris en charge ; convertis donc les études DICOM dans l’un de ces formats dans le cadre de ton propre pipeline et conserve le script de conversion sous gestion de versions. La conversion ne dépersonnalise pas les images à elle seule : un en-tête supprimé a disparu, mais le texte incrusté dans une image reste avec les pixels.
2. Configure l’espace de travail avant le premier téléversement#
Choisis ta région de données pendant l’intégration. Selon la documentation de Platform, les jeux de données, les modèles et les données d’entraînement géré restent dans ta région : US (Iowa), EU (Belgique) ou AP (Taïwan). Tu ne peux pas modifier toi-même la région par la suite ; un changement nécessite une demande d’assistance. Les données au niveau du compte, comme le profil et les informations de facturation, sont traitées à l’échelle mondiale, comme le décrit l’Accord de traitement des données.
Par défaut, l’offre Enterprise est privée jusqu’à ce qu’un propriétaire ou un administrateur modifie ce paramètre ; vérifie que chaque jeu de données et projet est privé avant de téléverser des PHI. Le paramètre de visibilité par défaut est configurable, et la visibilité des ressources individuelles peut être modifiée par la suite.
Utilise les quatre rôles d’équipe (Owner, Admin, Editor, Viewer) pour appliquer le principe du moindre privilège. Le rôle Viewer permet une consultation en lecture seule ; les cliniciens qui corrigent et enregistrent des annotations ont besoin du rôle Editor ou d’un rôle supérieur. Active SSO/SAML pour que les accès suivent ton fournisseur d’identité.
3. Annote dans le périmètre de ton BAA#
L’éditeur d’annotations propose des outils manuels pour la détection, la segmentation, la classification, la pose et OBB. Il prend également en charge la segmentation par clic avec SAM 3.1, tes propres modèles YOLO entraînés et des modèles pilotés par des invites de classe qui étiquettent les classes de ton jeu de données dans toute une image. Dix modèles pilotés par des invites de classe, dont Moondream 3.1, Qwen3.8 27B et SAM 3.1 Text, sont hébergés sur Platform. « Aucune clé de fournisseur » concerne la facturation, pas la couverture du BAA ; vérifie donc que tout modèle hébergé que tu utilises avec des PHI entre dans le périmètre de ton BAA.
Les modèles payants d’OpenAI, Anthropic, Google et d’autres fournisseurs utilisent ta propre clé API de fournisseur, et chaque image est envoyée à ce fournisseur sous ton compte. Évalue ce fournisseur comme un choix distinct : son BAA doit couvrir précisément l’API, le modèle et la configuration utilisés par Platform. Google en est un exemple clair. L’intégration Gemini de Platform utilise une clé API AI Studio, régie par les conditions d’utilisation de l’API Gemini, tandis que le BAA de Google Cloud couvre les services Google Cloud répertoriés dans son périmètre HIPAA. L’admissibilité de l’intégration Gemini dans Platform pour le traitement de PHI n’est pas vérifiée ; ne l’utilise donc pas avec des PHI.
Quel que soit l’outil qui génère les boîtes, les cliniciens doivent les vérifier, les corriger et les approuver. L’annotation avec intervention humaine est ce qui rend un pipeline d’étiquetage des données défendable sur le plan clinique.
4. Entraîne YOLO26 dans ta région#
L’entraînement dans le cloud démarre depuis la page du projet. Choisis la version du jeu de données, un modèle Ultralytics YOLO26 et un GPU ; Platform diffuse les métriques, la sortie de la console et le meilleur point de contrôle au fil de l’exécution. Enregistre une version du jeu de données pour chaque exécution : si un auditeur demande quelles annotations ont produit le modèle en production, tu pourras lui répondre avec cette version.
La région de données garantit le lieu de stockage. Si un contrat restreint également le lieu de traitement, confirme auprès d’Ultralytics l’emplacement des GPU et la couverture du BAA avant l’entraînement.
5. Déploie sur un point de terminaison dédié ou exporte le modèle#
Les points de terminaison dédiés fonctionnent dans 42 régions, dont 9 aux États-Unis. Chacun est un service à locataire unique avec sa propre URL et sa propre clé API associée ; seule cette clé peut donc l’appeler. Supprimer ou désactiver la clé associée ne révoque pas l’accès direct au point de terminaison. Arrête ou supprime le déploiement, puis recrée-le après avoir renouvelé la clé.
La région du point de terminaison est distincte de ta région de données, et chaque image envoyée dans une requête est traitée là où le point de terminaison fonctionne ; choisis donc une région autorisée par ton accord. La surveillance du point de terminaison conserve les images d’exemple uniquement dans la mémoire de l’instance de service ; l’arrêt ou le redéploiement peut les effacer. Si l’inférence doit s’exécuter dans l’hôpital, exporte le modèle vers des formats comme ONNX, TensorRT ou OpenVINO et exécute-le sur tes propres serveurs ou appareils.
Conserver les données des patients en interne avec YOLO auto-hébergé#
Certaines organisations décident que les images des patients ne quitteront jamais leur réseau, quel que soit le contrat en place. Ultralytics prend cela en charge avec deux options qui placent la limite à des endroits différents.
| Platform avec un BAA | Platform On Premise | Ultralytics YOLO auto-hébergé | |
|---|---|---|---|
| Où se trouvent les pixels des images | Ta région de données Platform | Uniquement sur ton ordinateur connecté | Uniquement dans ton environnement |
| Données transmises à Ultralytics | Images, annotations, modèles | Annotations, annotations, métriques, meilleur point de contrôle | Aucune image ; les analyses et le signalement des plantages sont activés par défaut |
| Annotation assistée par l’IA | Dans le périmètre du BAA | Non | Tes propres outils |
| Offre | Enterprise, clients admissibles | Enterprise | Package Python |
| Qui gère l’infrastructure | Ultralytics | Partagée | Toi |
Platform sur site conserve les pixels sur ton matériel#
L’intégration On Premise connecte un ordinateur Linux, macOS ou Windows à un espace de travail Enterprise à l’aide d’une seule commande d’installation. Les pixels des jeux de données sources et dérivés restent sur cet ordinateur lors de l’importation, de la prévisualisation et de l’entraînement. Ton navigateur charge les aperçus directement depuis l’ordinateur connecté : ouvre donc Platform dans un navigateur sur cet ordinateur. Le dossier du jeu de données est monté en lecture seule, et l’entraînement s’exécute localement sur CPU ou sur GPU NVIDIA, sans envoi de données vers des ressources de calcul dans le cloud.
Lis attentivement les limites. Les classes, les étiquettes et les annotations sont stockées dans Platform, où sont également téléversées les métriques d’entraînement et le meilleur checkpoint. La documentation prévient que les poids, les étiquettes et les métriques peuvent contenir des informations apprises à partir de tes images : seuls les pixels restent donc strictement locaux. Les recherches sur l’inversion de modèle expliquent pourquoi le checkpoint doit être pris en compte dans ton analyse des risques et pourquoi l’utilisation d’On Premise avec des étiquettes dérivées de PHI devrait relever du périmètre de ton BAA. Comme les images ne quittent jamais ton hôte, l’annotation intelligente, l’annotation automatique et l’entraînement dans le cloud de Platform ne fonctionnent pas sur les jeux de données On Premise.
YOLO auto-hébergé conserve les images sur ton réseau#
L’exécution du package Python ultralytics sur tes propres serveurs conserve les images d’entraînement et d’inférence dans ton réseau. Notre FAQ sur la sécurité indique que, lorsque YOLO s’exécute en dehors de Platform, Ultralytics ne traite ni ne stocke les données d’inférence. Les Conditions d’utilisation précisent que le DPA ne s’y applique pas et que tu es responsable du respect de HIPAA partout où cette réglementation s’applique. Selon notre documentation sur la collecte de données, les données analytiques anonymes du package sont activées par défaut et n’incluent jamais d’images. Définir sync=False dans les paramètres Ultralytics désactive les données analytiques et les rapports de plantage.
Ce paramètre n’empêche pas les téléchargements. Les poids, les polices et les dépendances manquantes sont téléchargés lors de la première utilisation grâce aux vérifications de téléchargement et de dépendances du package. Pour une utilisation en environnement isolé, préinstalle les dépendances, les poids et les polices, désactive les intégrations de journalisation externes et bloque le trafic sortant.
Voici un exemple d’entraînement, de validation et d’exportation en local avec les données analytiques désactivées :
from ultralytics import YOLO, settings

# Turn off anonymous analytics and crash reports on this machine
settings.update({"sync": False})

# On an air-gapped server, copy yolo26n.pt in beforehand
model = YOLO("yolo26n.pt")

# Train on a local dataset in YOLO format
model.train(data="path/to/your_dataset.yaml", epochs=100, imgsz=640)

# Validate, then export for on-site inference
metrics = model.val()
print(f"mAP50-95: {metrics.box.map:.3f}")
model.export(format="onnx")
Avant d’intégrer des données de patients au pipeline, teste-le sur une machine de développement connectée avec le jeu de données public sur les tumeurs cérébrales (1 116 images IRM et CT, 2 classes). L’exécution de data="brain-tumor.yaml" le télécharge automatiquement : effectue donc ce test en dehors de l’environnement isolé.
Le compromis concerne les opérations. Ton équipe gère les GPU, l’outil d’annotation, la gestion des versions, le déploiement et la surveillance, qui sont autrement pris en charge par Platform. Notre comparaison entre la vision par ordinateur infonuagique gérée et auto-hébergée détaille ces coûts.
Quelle option convient à ton équipe ?#
Choisis Platform avec un BAA si ton organisation accepte un associé commercial dans le cloud et que les services dont tu as besoin sont couverts par le BAA signé. L’annotation, l’entraînement et le déploiement partagent un même espace de travail, avec gestion des versions et contrôle d’accès intégrés.
Choisis Platform On Premise si ta politique exige que les pixels restent dans tes locaux, mais que tu souhaites tout de même effectuer l’annotation manuelle sur l’ordinateur connecté, suivre les expériences et gérer les modèles. Intègre les étiquettes et les checkpoints téléversés à ton analyse des risques et au périmètre de ton BAA.
Choisis YOLO auto-hébergé si rien de ce qui est dérivé des données des patients ne peut quitter ton réseau, ou si l’inférence doit s’exécuter sur des appareils situés à côté du scanner. Tu disposes des mêmes modèles YOLO26 et d’un contrôle maximal, et ton équipe gère l’infrastructure.
Quelle que soit l’option choisie, le modèle est une aide à la décision. Le diagnostic reste sous la responsabilité du clinicien, conformément à l’autorisation réglementaire requise pour ton cas d’utilisation. Notre aperçu de l’IA en radiologie explique la place de ces modèles dans les flux de travail cliniques, et notre guide d’approvisionnement pour les entreprises aide les équipes de sécurité à préparer l’évaluation d’un fournisseur. Pour commencer un BAA, contacte ton représentant de compte Ultralytics ou demande une démonstration Enterprise depuis la page des tarifs. Il confirmera ton admissibilité, définira le périmètre avec toi et conclura le BAA avant tout téléversement de PHI. Cela concerne aussi les clients qui utilisent YOLO en auto-hébergement, si leurs PHI risquent de nous parvenir par des demandes d’assistance ou des services professionnels.
Foire aux questions
Non. Le HHS ne propose aucun programme de certification HIPAA pour quelque produit que ce soit, qu’il soit basé sur l’IA ou non. Tu peux vérifier si un fournisseur signe un BAA, s’il a évalué ses contrôles au regard de la Security Rule et quelles preuves indépendantes il détient, comme une certification ISO 27001 ou un rapport SOC 2.
Un BAA limite la manière dont un associé commercial peut utiliser et divulguer les PHI, et lui impose de protéger ces PHI, de signaler les divulgations non autorisées et les violations, d’imposer les mêmes conditions à ses sous-traitants, ainsi que de restituer ou de détruire les PHI à la résiliation, dans la mesure du possible. Il doit respecter le 45 C.F.R. § 164.504(e). Il ne rend pas un produit « conforme à HIPAA » pour ton utilisation : tes contrôles d’accès, ta dé-identification et ton analyse des risques restent applicables.
Ultralytics a réalisé une autoévaluation conforme à la Security Rule de HIPAA, basée sur NIST SP 800-66 Rev. 2 et couvrant Ultralytics Platform et Ultralytics YOLO. Cette évaluation s’appuie sur notre système de management de la sécurité de l’information (ISMS) certifié ISO/IEC 27001:2022 et notre rapport SOC 2 Type I. Un BAA est disponible pour les clients Enterprise admissibles. HIPAA n’ayant pas de certification, la conformité dépend à la fois du programme du fournisseur et de la façon dont tu utilises le service.
Uniquement avec un BAA signé, accessible aux seuls clients Enterprise admissibles, et uniquement dans les services et configurations couverts par ce BAA. Sans BAA, tu ne dois pas téléverser de PHI. Les images conformes à la méthode de la sphère de sécurité ou à la détermination par un expert ne sont pas des PHI et peuvent être utilisées avec n’importe quel forfait.
Lorsque tu exécutes le package Python YOLO dans ton propre environnement, Ultralytics ne reçoit aucune image d’entraînement ou d’inférence. Tu restes responsable de la conformité à HIPAA sur cette infrastructure. Définir
sync=Falsedésactive les données analytiques anonymes et les rapports de plantage du package, qui sont activés par défaut.Les modèles payants des fournisseurs dans Platform s’exécutent à l’aide de ta propre clé API de fournisseur : les images sont donc envoyées à ce fournisseur. Le BAA du fournisseur doit couvrir précisément l’API, le modèle et la configuration utilisés par Platform, et la configuration doit respecter le périmètre de ton BAA Ultralytics. L’intégration Gemini de Platform utilise une clé AI Studio, et son admissibilité pour les PHI n’est pas vérifiée : ne l’utilise donc pas avec des PHI.
Comments
Ask a question, share your results, or help someone else.









