IA conforme a HIPAA para el diagnóstico por imagen: qué cubre un BAA y cómo entrenar con datos de pacientes
Descubre qué exige la IA conforme a HIPAA para el diagnóstico por imagen, qué cubre un BAA de Ultralytics y cómo anotar, entrenar y desplegar modelos con datos de pacientes.
Ultralytics ha completado una autoevaluación de la Regla de Seguridad de HIPAA que abarca Ultralytics Platform y Ultralytics YOLO, y Ultralytics Platform ya ofrece un acuerdo de asociación empresarial (BAA) a los clientes de Enterprise que cumplan los requisitos. HIPAA no cuenta con una certificación oficial, así que lo que comprueba realmente el responsable de seguridad de un hospital es que haya un BAA firmado y un programa de seguridad operativo.
Para un equipo de radiología, anatomía patológica o dispositivos médicos, esto cambia lo que puedes hacer con imágenes identificables. Utiliza la PHI solo en los servicios y configuraciones cubiertos por el BAA firmado, y mantén tus propias salvaguardas para todo lo demás. A continuación se explica qué cubren la autoevaluación y el BAA, cómo anotar, entrenar y desplegar un modelo de diagnóstico por imagen dentro de ese ámbito, y en qué se diferencia de mantener cada píxel dentro de la organización con Ultralytics YOLO autohospedado.
«IA conforme a HIPAA» significa un BAA firmado y tus propios controles#
HIPAA tiene tres partes principales: la Regla de Seguridad, la Regla de Privacidad y la Regla de Notificación de Brechas. Ninguna permite que un producto supere una prueba y muestre una insignia. La página de Google Cloud sobre HIPAA lo expresa claramente: HHS «no ofrece un programa de certificación para el cumplimiento de HIPAA», y el cumplimiento es responsabilidad tanto del proveedor como del cliente.
El mecanismo práctico es el BAA. En sus directrices sobre HIPAA y la computación en la nube, HHS indica que una entidad cubierta solo puede utilizar un servicio en la nube para almacenar o procesar información sanitaria protegida electrónica (ePHI) si firma un BAA conforme a HIPAA con el proveedor y cumple por lo demás las Normas de HIPAA. Estas directrices destacan tres puntos importantes para la IA de visión:
- La condición depende del servicio, no del papeleo. Un proveedor de servicios en la nube que crea, recibe, mantiene o transmite ePHI para una entidad cubierta es un asociado empresarial, aunque los datos estén cifrados y el proveedor no tenga ninguna clave.
- No firmar el BAA es una infracción. Una entidad cubierta que encarga a un proveedor mantener ePHI sin tener un BAA vigente incumple las Normas de HIPAA.
- Un BAA no autoriza cualquier uso. El asociado empresarial solo puede utilizar la PHI según lo permita el contrato, y la entidad cubierta también debe estar autorizada para ese uso o divulgación, tal como explica la guía de HHS sobre asociados empresariales. Tu organización debe evaluar por separado el uso de historiales de pacientes para entrenar un modelo.
Para un equipo de análisis de imágenes médicas, en la práctica «IA conforme a HIPAA» significa tres cosas: el proveedor firma un BAA antes de recibir cualquier PHI, el proveedor cuenta con un programa de seguridad que cumple la Regla de Seguridad y tu equipo sigue gestionando el acceso, la desidentificación y su propio análisis de riesgos.
Qué cubren realmente la autoevaluación y el BAA de Ultralytics#
Nuestra página de confianza y seguridad enumera varios tipos de pruebas de seguridad. Se diferencian por quién verificó los controles y cómo lo hizo, y el responsable de seguridad de un hospital preguntará por cada uno por separado.
| Prueba | Qué es | Quién la verificó | Ámbito |
|---|---|---|---|
| ISO/IEC 27001:2022 | Sistema de gestión de la seguridad de la información certificado | Insight Assurance, 2026 | Ultralytics YOLO y Ultralytics Platform |
| SOC 2 Tipo I | Informe de atestación de controles de seguridad, disponibilidad y confidencialidad | Insight Assurance, 2026 | Incluye toda la Platform |
| Prueba de penetración | Prueba externa con carta de atestación | Tercero independiente, 2026 | Ultralytics Platform |
| Autoevaluación de la Regla de Seguridad de HIPAA | Evaluación basada en NIST SP 800-66 Rev. 2 | Ultralytics (autoevaluación) | Ultralytics Platform y Ultralytics YOLO |
| Acuerdo de asociación empresarial | Contrato conforme a 45 C.F.R. § 164.504(e) | Firmado por ambas partes | Clientes de Enterprise que cumplan los requisitos |
La autoevaluación demuestra que existe un programa, no una certificación#
Las preguntas frecuentes del Centro de confianza de Ultralytics indican que completamos la autoevaluación de la Regla de Seguridad de HIPAA conforme a NIST SP 800-66 Rev. 2, la guía de NIST para aplicar la Regla de Seguridad. Abarca Ultralytics Platform y Ultralytics YOLO, y se basa en nuestra certificación ISO/IEC 27001:2022 de ISMS y en nuestro informe SOC 2. El manual del equipo de seguridad de Ultralytics registra que se completó en octubre de 2026. Es una autoevaluación, no una auditoría independiente.
Los controles correspondientes se aplican a todos los planes de Platform: cifrado en reposo y en tránsito, MFA obligatorio, IAM con privilegios mínimos y pruebas de penetración anuales. Los certificados, informes de auditoría y políticas están disponibles en el Centro de confianza, tal como explica nuestra documentación de políticas de seguridad.
Un BAA define los usos permitidos de la PHI y las obligaciones de protección#
Las cláusulas modelo de HHS para acuerdos de asociación empresarial establecen los aspectos que debe abordar cualquier BAA. Son las cláusulas generales exigidas por HIPAA, no citas de un acuerdo de Ultralytics:
- Usos y divulgaciones permitidos. El asociado empresarial solo puede utilizar o divulgar la PHI según lo permita el contrato o lo exija la ley.
- Salvaguardas. Debe aplicar las salvaguardas adecuadas, incluidas las protecciones de la Regla de Seguridad para la ePHI.
- Notificación. Debe informar de los usos o divulgaciones no permitidos por el contrato, incluidas las brechas de PHI no protegida y los incidentes de seguridad.
- Subcontratistas. Todo subcontratista que gestione la PHI debe aceptar las mismas restricciones.
- Rescisión. Cuando termine el acuerdo, debe devolver o destruir la PHI, siempre que sea viable.
La sección 3.5 de las Condiciones del servicio de Ultralytics establece cómo se aplica esto en Platform:
- No subas PHI sin un BAA. No debes subir PHI a menos que haya un BAA vigente.
- Solo Enterprise. Los clientes de Enterprise pueden cumplir los requisitos para obtener un BAA; ningún otro plan puede obtenerlo. Se trata de un acuerdo independiente que solo entra en vigor cuando lo firman ambas partes.
- El contrato define el ámbito. Ultralytics puede limitar un BAA a servicios o configuraciones específicos. Confirma el ámbito exacto durante la contratación, antes de diseñar tu flujo de trabajo en función de él.
- Tus obligaciones siguen siendo tuyas. Tú decides si eres una entidad cubierta o un asociado empresarial y eres responsable de cumplir HIPAA, incluida cualquier desidentificación conforme a 45 C.F.R. § 164.514.
El Centro de confianza añade qué sigue siendo responsabilidad tuya tras la firma: clasificar los datos que subes, gestionar el acceso de los usuarios y proteger las estaciones de trabajo que utiliza tu equipo. La documentación de facturación de Platform incluye el BAA de HIPAA como función de Enterprise para los clientes que cumplan los requisitos, junto con SSO/SAML y On Premise para datos y computación.
Las imágenes desidentificadas no necesitan un BAA#
No todas las imágenes médicas son PHI. Nuestra página de soluciones sanitarias indica que los datos desidentificados no son PHI, por lo que los conjuntos de datos desidentificados correctamente pueden subirse a Platform con cualquier plan.
Las directrices de HHS sobre desidentificación describen dos métodos. Safe Harbor elimina los 18 tipos de identificadores enumerados en 45 C.F.R. § 164.514(b)(2) y exige no tener conocimiento real de que el resto de los datos pueda identificar a alguien; permite un código de reidentificación que cumpla los requisitos. El método de determinación por expertos recurre a un experto cualificado que documenta que el riesgo de reidentificación es muy bajo, lo que puede permitir conservar datos como las fechas si su análisis lo justifica. Las imágenes médicas presentan riesgos específicos: las cabeceras DICOM contienen identificadores de pacientes, las fotografías faciales completas son uno de los 18 identificadores y también hay que comprobar el texto incrustado en los píxeles, además de los metadatos.
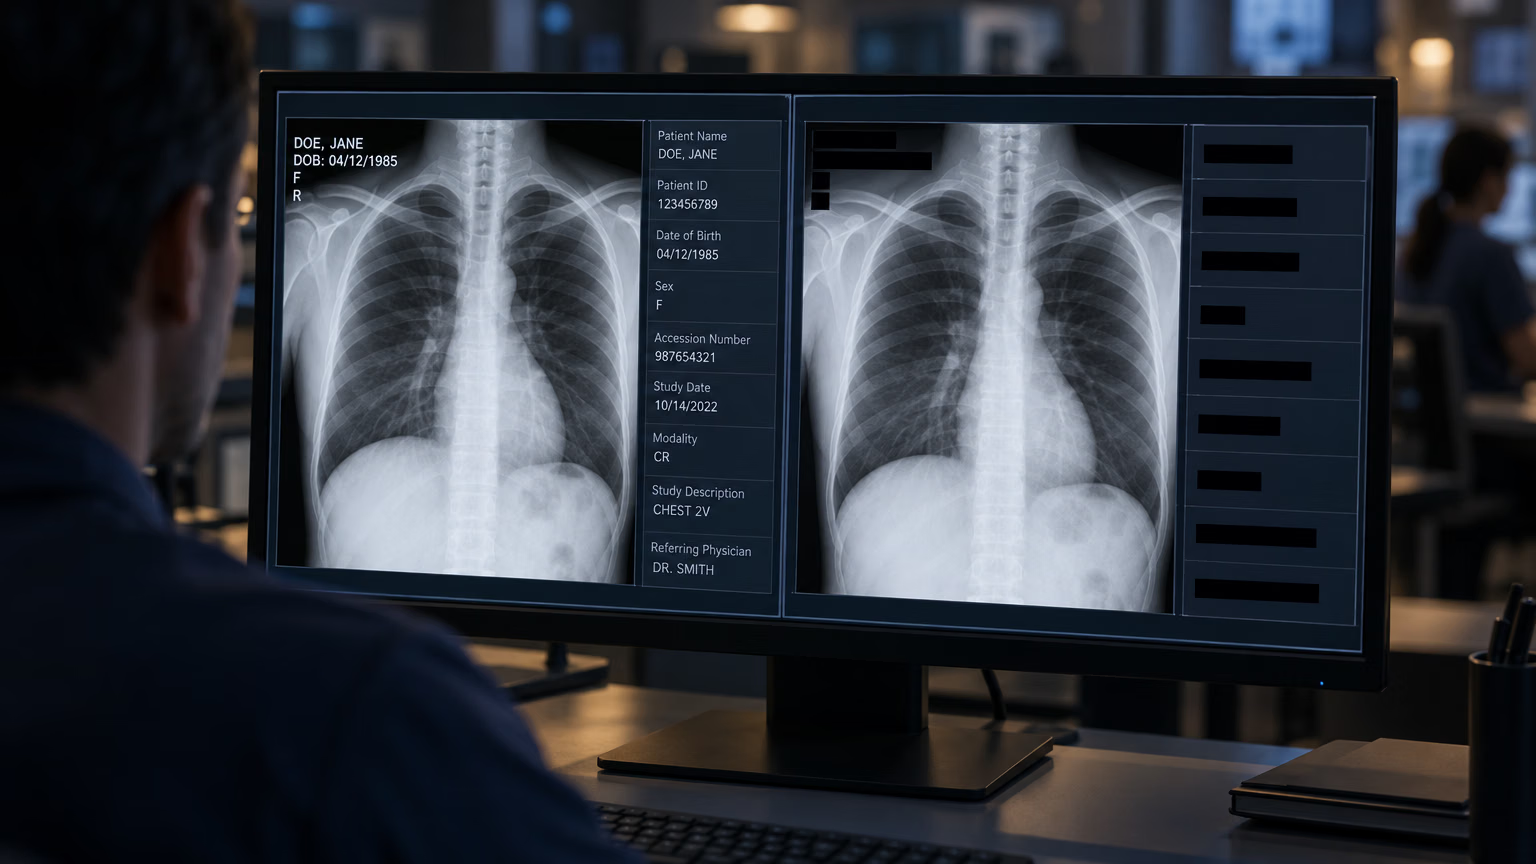
Si el conjunto de datos no cumple Safe Harbor ni el método de determinación por expertos, considéralo PHI. Quedan tres opciones:
Anotar, entrenar y desplegar con un BAA firmado#
Utiliza PHI solo en los servicios y configuraciones cubiertos por el BAA firmado. Dentro de ese ámbito, estas son las decisiones que debes tomar en cada paso.
1. Prepara imágenes listas para el modelo en un entorno local#
Prepara localmente imágenes PNG o TIFF listas para el modelo, comprueba los metadatos y los identificadores incrustados en la imagen, e inspecciona las imágenes convertidas antes de subirlas. Platform acepta los formatos de imagen habituales que aparecen en sus formatos de subida admitidos, así que convierte los estudios DICOM a uno de ellos como parte de tu propio proceso y guarda el script de conversión bajo control de versiones. La conversión no desidentifica los datos por sí sola: una cabecera que se elimina desaparece, pero el texto incrustado en un fotograma permanece en los píxeles.
2. Configura el espacio de trabajo antes de la primera subida#
Elige la región de tus datos durante la incorporación. Según la documentación de Platform, los conjuntos de datos, los modelos y los datos de entrenamiento gestionados permanecen en tu región: EE. UU. (Iowa), UE (Bélgica) o AP (Taiwán). Después no puedes cambiar la región por tu cuenta; para trasladar los datos, debes enviar una solicitud al equipo de asistencia. Los datos de la cuenta, como el perfil y los registros de facturación, se procesan globalmente, tal como se describe en el Acuerdo de tratamiento de datos.
En Enterprise, la visibilidad es privada de forma predeterminada, hasta que un propietario o administrador la cambia; comprueba que cada conjunto de datos y proyecto sea privado antes de subir PHI. La configuración de visibilidad predeterminada se puede configurar y, más adelante, se puede cambiar la visibilidad de recursos concretos.
Utiliza los cuatro roles de equipo (propietario, administrador, editor y visor) para aplicar el principio de privilegios mínimos. El rol de visor permite consultar el contenido en modo de solo lectura; los profesionales sanitarios que corrijan y guarden etiquetas necesitan el rol de editor o uno superior. Activa SSO/SAML para que el acceso siga la configuración de tu proveedor de identidad.
3. Anota dentro del ámbito de tu BAA#
El editor de anotaciones ofrece herramientas manuales para detección, segmentación, clasificación, pose y OBB. También admite la segmentación con un clic de SAM 3.1, tus propios modelos YOLO entrenados y modelos que etiquetan las clases del conjunto de datos en toda una imagen a partir de indicaciones de clase. Platform aloja diez modelos de este tipo, entre ellos Moondream 3.1, Qwen3.8 27B y SAM 3.1 Text. «Sin clave del proveedor» se refiere a la facturación, no a la cobertura del BAA; por tanto, confirma que cualquier modelo alojado que utilices con PHI esté incluido en el ámbito de tu BAA.
Los modelos de pago de OpenAI, Anthropic, Google y otros proveedores utilizan tu propia clave de API del proveedor, y cada imagen se envía a ese proveedor a través de tu cuenta. Considera a ese proveedor como una decisión independiente: el BAA del proveedor debe cubrir la API, el modelo y la configuración exactos que utiliza Platform. Google es un ejemplo claro. La integración de Gemini de Platform utiliza una clave de API de AI Studio, sujeta a las condiciones de la API de Gemini, mientras que el BAA de Google Cloud cubre los servicios de Google Cloud incluidos en su ámbito HIPAA. No se ha verificado si la integración de Gemini en Platform puede utilizarse con PHI, así que no la uses con PHI.
Sea cual sea la herramienta que proponga los recuadros, los profesionales sanitarios deben revisarlos, corregirlos y aprobarlos. La anotación con intervención humana es lo que hace que un proceso de etiquetado de datos sea clínicamente defendible.
4. Entrena YOLO26 en tu región#
El entrenamiento en la nube se inicia desde la página del proyecto. Elige la versión del conjunto de datos, un modelo Ultralytics YOLO26 y una GPU; mientras se ejecuta el entrenamiento, Platform muestra las métricas, la salida de la consola y el mejor punto de control. Guarda una versión del conjunto de datos para cada ejecución: si un auditor pregunta qué etiquetas produjeron el modelo en producción, la respuesta es la versión.
La región de datos garantiza dónde se almacenan los datos. Si un contrato también limita dónde se realiza el procesamiento, confirma con Ultralytics las ubicaciones de las GPU y la cobertura del BAA antes de entrenar.
5. Despliega en un endpoint dedicado o exporta el modelo#
Los endpoints dedicados funcionan en 42 regiones, 9 de ellas en EE. UU. Cada uno es un servicio de un solo cliente, con su propia URL y su propia clave de API vinculada, de modo que solo esa clave puede realizar llamadas. Eliminar o desactivar la clave vinculada no revoca el acceso directo al endpoint. Detén o elimina el despliegue y vuelve a crearlo después de cambiar la clave.
La región del endpoint es independiente de la región de tus datos, y cada imagen enviada en una solicitud se procesa donde se ejecuta el endpoint, así que elige una región permitida por tu acuerdo. La supervisión del endpoint conserva las imágenes de ejemplo solo en la memoria de la instancia que presta el servicio; detener o volver a desplegar el servicio puede eliminarlas. Si la inferencia debe ejecutarse dentro del hospital, exporta el modelo a formatos como ONNX, TensorRT u OpenVINO y ejecútalo en tus propios servidores o dispositivos.
Mantén los datos de pacientes dentro de tu organización con YOLO autohospedado#
Algunas organizaciones deciden que los píxeles de los pacientes no salgan nunca de su red, independientemente del contrato vigente. Ultralytics ofrece dos opciones para hacerlo, cada una con un límite distinto.
| Platform con un BAA | Platform On Premise | Ultralytics YOLO autohospedado | |
|---|---|---|---|
| Dónde se encuentran los píxeles de las imágenes | Tu región de datos de Platform | Solo en el ordenador conectado | Solo en tu entorno |
| Qué recibe Ultralytics | Imágenes, etiquetas y modelos | Etiquetas, anotaciones, métricas y mejor punto de control | Ninguna imagen; la analítica y los informes de fallos están activados de forma predeterminada |
| Anotación asistida por IA | Dentro del ámbito del BAA | No | Tus propias herramientas |
| Plan | Enterprise, clientes que cumplan los requisitos | Enterprise | Paquete de Python |
| Quién gestiona la infraestructura | Ultralytics | Compartida | Tú |
Platform On Premise mantiene los píxeles en tu hardware#
La integración On Premise conecta un ordenador Linux, macOS o Windows con un espacio de trabajo Enterprise mediante un único comando de instalación. Los píxeles de los conjuntos de datos de origen y derivados permanecen en ese ordenador durante la ingesta, la vista previa y el entrenamiento. El navegador carga las vistas previas directamente desde el ordenador conectado, así que abre Platform en un navegador de ese ordenador. La carpeta del conjunto de datos se monta en modo de solo lectura y el entrenamiento se ejecuta localmente en la CPU o en una GPU NVIDIA, sin enviar datos a la computación en la nube.
Lee atentamente los límites. Las clases, etiquetas y anotaciones se almacenan en Platform, y allí se suben las métricas de entrenamiento y el mejor checkpoint. La documentación advierte de que los pesos, las etiquetas y las métricas pueden codificar información aprendida a partir de tus imágenes, así que solo los píxeles son estrictamente locales. La investigación sobre la inversión de modelos explica por qué el checkpoint debe incluirse en tu análisis de riesgos y por qué el uso de On Premise con etiquetas derivadas de PHI debe quedar dentro del alcance de tu BAA. Como las imágenes nunca salen de tu equipo, las funciones de anotación inteligente, anotación automática y entrenamiento en la nube de Platform no funcionan con conjuntos de datos On Premise.
YOLO autoalojado mantiene las imágenes dentro de tu red#
Ejecutar el paquete de Python ultralytics en tus propios servidores mantiene las imágenes de entrenamiento e inferencia dentro de tu red. Nuestra sección de preguntas frecuentes sobre seguridad indica que, cuando YOLO se ejecuta fuera de Platform, Ultralytics no procesa ni almacena datos de inferencia; además, las Condiciones del servicio especifican que el DPA no se aplica en ese caso y que eres responsable del cumplimiento de HIPAA cuando corresponda. Según nuestra documentación sobre la recopilación de datos, la analítica anónima del paquete está activada de forma predeterminada y nunca incluye imágenes. Si estableces sync=False en la configuración de Ultralytics, desactivarás la analítica y los informes de fallos.
Esa configuración no impide las descargas. El paquete descarga los pesos, las fuentes y las dependencias que falten la primera vez que se usan, mediante sus comprobaciones de descargas y dependencias. Para usarlo en un entorno aislado de la red, preinstala las dependencias, los pesos y las fuentes, desactiva las integraciones de registro externas y bloquea el tráfico saliente.
Aquí tienes un ejemplo de entrenamiento, validación y exportación local con la analítica desactivada:
from ultralytics import YOLO, settings

# Turn off anonymous analytics and crash reports on this machine
settings.update({"sync": False})

# On an air-gapped server, copy yolo26n.pt in beforehand
model = YOLO("yolo26n.pt")

# Train on a local dataset in YOLO format
model.train(data="path/to/your_dataset.yaml", epochs=100, imgsz=640)

# Validate, then export for on-site inference
metrics = model.val()
print(f"mAP50-95: {metrics.box.map:.3f}")
model.export(format="onnx")
Antes de que los datos de pacientes lleguen al flujo de trabajo, pruébalo en un equipo de desarrollo conectado con el conjunto de datos público de tumores cerebrales (1.116 imágenes de MRI y CT, 2 clases). Al ejecutar data="brain-tumor.yaml", el conjunto de datos se descarga automáticamente, así que haz esta prueba fuera del entorno aislado de la red.
La contrapartida son las operaciones. Tu equipo gestiona las GPU, la herramienta de etiquetado, el control de versiones, la implementación y la monitorización, tareas que Platform se encarga de realizar en caso contrario. Nuestra comparación entre la visión artificial gestionada en la nube y la autoalojada desglosa esos costes.
Qué opción le conviene a tu equipo#
Elige Platform con un BAA si tu organización acepta un asociado empresarial en la nube y los servicios que necesitas están cubiertos por el BAA firmado. La anotación, el entrenamiento y la implementación comparten un espacio de trabajo, con control de versiones y de acceso integrados.
Elige Platform On Premise si tu política exige que los píxeles permanezcan dentro del edificio, pero aun así quieres etiquetar manualmente desde el ordenador conectado, hacer un seguimiento de los experimentos y gestionar modelos. Incluye las etiquetas y los checkpoints subidos en el análisis de riesgos y en el alcance de tu BAA.
Elige YOLO autoalojado si no puede salir de tu red nada derivado de los datos de pacientes o si la inferencia debe ejecutarse en dispositivos junto al escáner. Tendrás los mismos modelos YOLO26 y el máximo control, y tu equipo gestionará la infraestructura.
En cualquier opción, el modelo es una ayuda para la toma de decisiones. La aprobación diagnóstica sigue correspondiendo al profesional clínico, conforme a la autorización normativa que requiera tu caso de uso. Nuestro resumen sobre la IA en radiología explica cómo encajan estos modelos en los flujos de trabajo clínicos, y nuestra guía de compras para empresas ayuda a los equipos de seguridad a preparar la evaluación de proveedores. Para iniciar un BAA, ponte en contacto con tu representante de cuentas de Ultralytics o solicita una demostración Enterprise desde la página de precios. Te confirmarán si cumples los requisitos, acordarán contigo el alcance y formalizarán el BAA antes de que se suba cualquier PHI. Esto también se aplica a los clientes de YOLO autoalojado cuya PHI podría llegar hasta nosotros a través de solicitudes de asistencia o trabajos de servicios profesionales.
Preguntas frecuentes
No. HHS no ofrece un programa de certificación HIPAA para ningún producto, de IA o de otro tipo. Puedes comprobar si un proveedor firma un BAA, si ha evaluado sus controles con respecto a la Regla de Seguridad y qué pruebas independientes tiene, como una certificación ISO 27001 o un informe SOC 2.
Un BAA limita el uso y la divulgación de PHI por parte de un asociado empresarial y le exige proteger esa PHI, informar de las divulgaciones no autorizadas y las brechas, someter a los subcontratistas a las mismas condiciones y devolver o destruir la PHI al finalizar el contrato, siempre que sea factible. Debe cumplir la norma 45 C.F.R. § 164.504(e). No hace que un producto sea «compatible con HIPAA» para tu caso de uso: tus controles de acceso, la desidentificación y el análisis de riesgos siguen siendo necesarios.
Ultralytics ha completado una autoevaluación de la Regla de Seguridad de HIPAA basada en NIST SP 800-66 Rev. 2, que abarca Ultralytics Platform y Ultralytics YOLO. Esta se basa en nuestro ISMS certificado conforme a ISO/IEC 27001:2022 y en nuestro informe SOC 2 Tipo I; además, los clientes Enterprise que cumplan los requisitos pueden obtener un BAA. Como HIPAA no cuenta con una certificación, el cumplimiento depende tanto del programa del proveedor como del uso que hagas del servicio.
Solo con un BAA firmado, que únicamente pueden obtener los clientes Enterprise que cumplan los requisitos, y solo en los servicios y las configuraciones que cubra el BAA. Sin un BAA, no debes subir PHI. Las imágenes que cumplan los criterios de Puerto Seguro o Determinación Experta no son PHI y pueden utilizarse con cualquier plan.
Cuando ejecutas el paquete de Python de YOLO en tu propio entorno, Ultralytics no recibe imágenes de entrenamiento ni de inferencia. Sigues siendo responsable del cumplimiento de HIPAA en esa infraestructura. Si estableces
sync=False, desactivarás la analítica anónima y los informes de fallos del paquete, que están activados de forma predeterminada.Los modelos de proveedores de pago en Platform se ejecutan con tu propia clave de API del proveedor, así que las imágenes se envían a ese proveedor. El BAA del proveedor debe cubrir la API, el modelo y la configuración exactos que usa Platform, y la configuración debe ajustarse al alcance de tu BAA de Ultralytics. La integración de Gemini de Platform utiliza una clave de AI Studio y no se ha verificado si cumple los requisitos para PHI, así que no la uses con PHI.
Comments
Ask a question, share your results, or help someone else.









